החומות הגבוהות ביותר: אבטחת אתרי וורדפרס בעידן של מתקפות מבוססות בוטים (2026)
נכתב בתאריך 29 באוקטובר 2026
בקצרה
אבטחת אתרי וורדפרס ב-2026 דורשת מעבר מהגנה פסיבית לסינון אקטיבי של תנועה אוטומטית. מכיוון שזמן הניצול החציוני של פרצת אבטחה חדשה עומד כיום על 5 שעות בלבד, אי אפשר להסתמך רק על עדכונים ידניים או על חומת האש הבסיסית של חברת האחסון.
קפה של בוקר, אתם פותחים את המחשב כדי לבדוק הזמנות חדשות באתר, ובמקום עמוד הבית המוכר קופצת לכם הודעת שגיאה או דף שדורש כופר בביטקוין. התרחיש הזה לא שמור רק לתאגידי ענק. הוא קורה לכ-13,000 אתרי וורדפרס מדי יום, ולרוב לא מדובר בהאקר גאון שיושב בחדר חשוך ומתמקד דווקא בכם.
האויב האמיתי בשנת 2026 הוא נחיל של בוטים אוטומטיים שסורקים את הרשת 24/7 ומחפשים דלת אחת שלא ננעלה כראוי. מהניסיון שלנו במערכת, רוב בעלי האתרים בטוחים שסיסמה חזקה ותוסף חינמי בסיסי מספיקים כדי לישון בשקט.
בשטח זה נראה אחרת לגמרי. במדריך המעשי הזה נבנה יחד מערך הגנה שלב אחר שלב, מתוך הנחה שהמתקפה תגיע מתישהו.
למה הגישה הישנה לאבטחת וורדפרס כבר לא עובדת ב-2026?
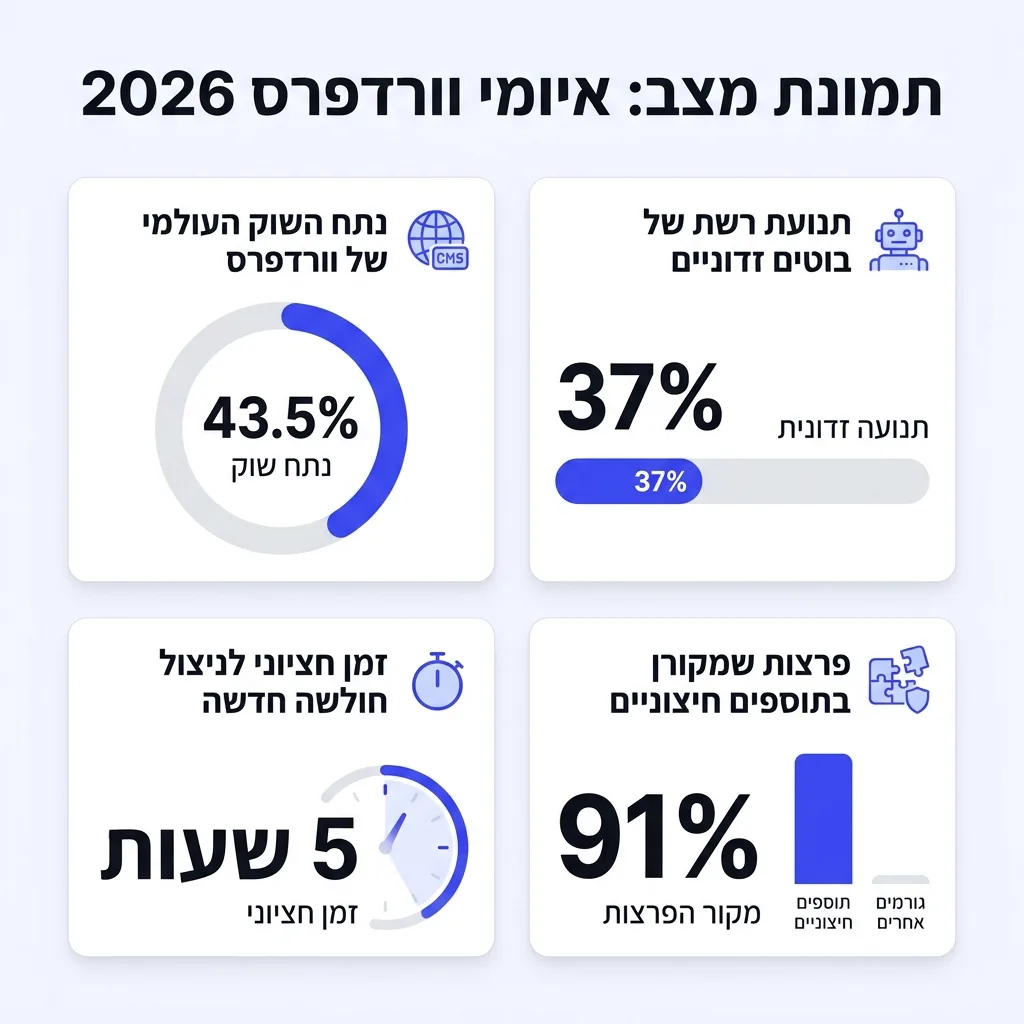
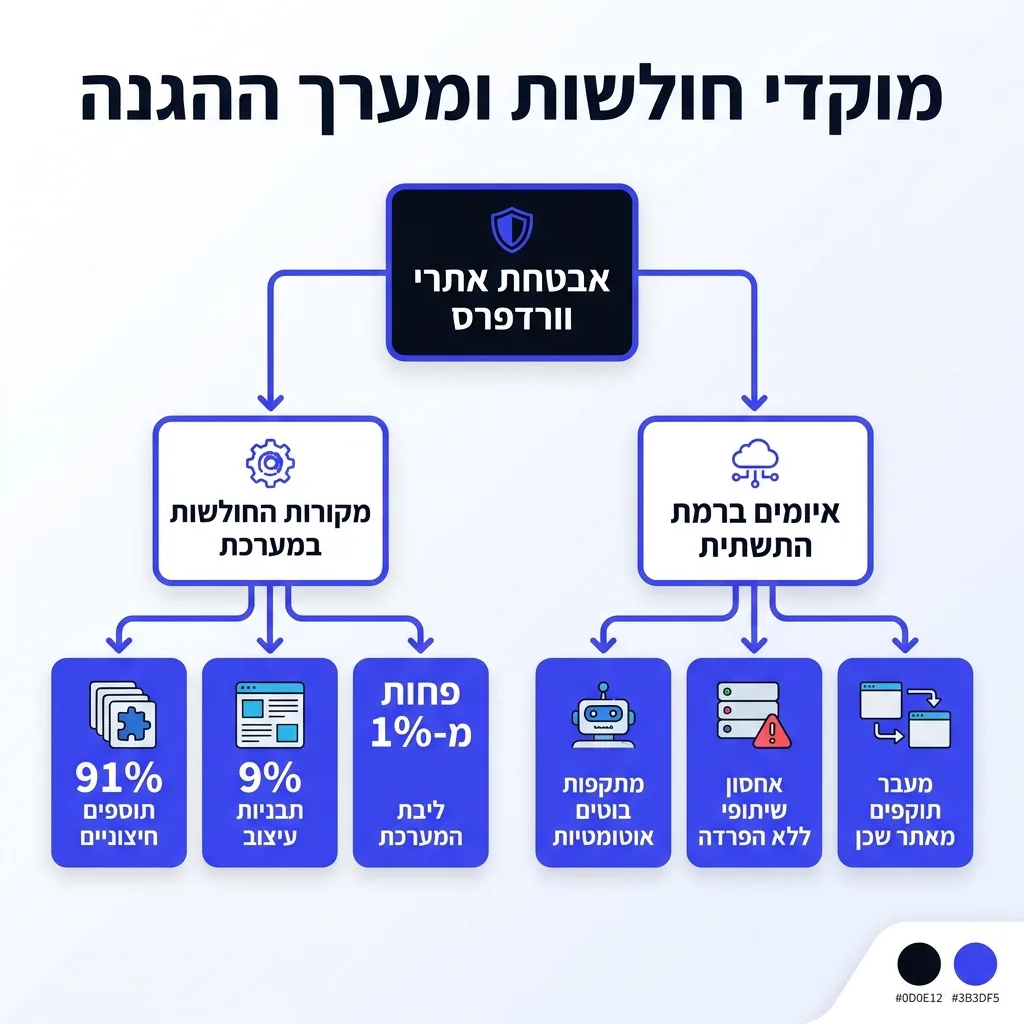
נכון לשנת 2026, מערכת וורדפרס מפעילה כ-43.5% מכלל האתרים בעולם. הפופולריות העצומה הזו הופכת אותה למטרה המשתלמת ביותר עבור עברייני סייבר. בעבר, תוקפים היו צריכים לחפש חולשות באופן ידני. היום, בוטים אוטומטיים מהווים מעל 51% מתעבורת הרשת העולמית, כאשר 37% מתוכה היא תנועה של בוטים זדוניים לחלוטין.
הנתונים של השנה האחרונה מטרידים במיוחד. בשנת 2025 לבדה התגלו 11,334 חולשות אבטחה חדשות במערכת, זינוק של 42% לעומת השנה שקדמה לה. הנתון הקריטי באמת הוא חלון הזמנים. זמן הניצול החציוני מרגע שחולשה נחשפת ועד שבוטים מתחילים לתקוף אותה ברחבי העולם עומד על 5 שעות בלבד.
כשבוחנים לעומק את נושא אבטחת אתרי וורדפרס, מגלים ש-91% מהפרצות כלל לא נמצאות בליבת וורדפרס (שאחראית לפחות מ-1% מהחולשות), אלא בתוספים החיצוניים שאנחנו מתקינים, ועוד 9% בתבניות העיצוב. במילים אחרות, גם אם המערכת שלכם מעודכנת, תוסף אחד שננטש על ידי המפתח שלו יכול לפתוח דלת אחורית לכל השרת.
מה מכינים לפני שמתחילים להקשיח את האתר?
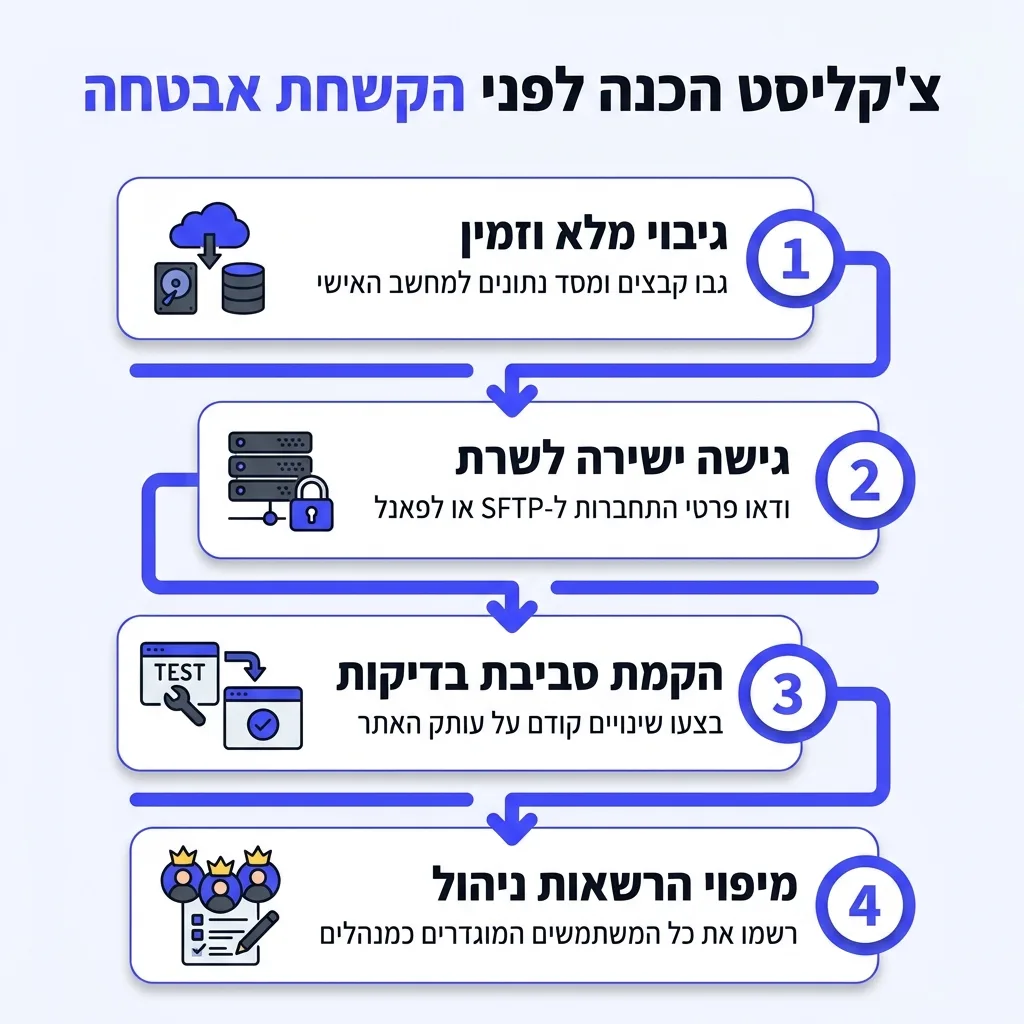
לפני שנוגעים בהגדרות ליבה או מתקינים חומות אש שעלולות לחסום גישה, חשוב להכין רשת ביטחון. שינוי לא נכון בקובצי מערכת יכול להפיל את האתר, ולכן אנחנו תמיד מתחילים בהכנה מסודרת.
1. בחירת שרת אחסון מוקשח והגנה ברמת התשתית
האבטחה מתחילה עוד לפני שוורדפרס נטענת. אחסון שיתופי זול, שבו עשרות אתרים חולקים את אותם משאבים ללא הפרדה הרמטית, הוא סכנה מיידית. אם אתר של שכן בשרת נפרץ, התוקף יכול לעבור בקלות יחסית גם לקבצים שלכם.
ודאו שחברת האחסון שלכם מספקת בידוד חשבונות מלא (Account Isolation) ברמת מערכת ההפעלה. בנוסף, השרת חייב לרוץ על גרסת PHP עדכנית ונתמכת. שמירה על עקרונות אבטחת מידע בענן דורשת גם השבתה של פונקציות PHP מסוכנות (כמו exec או shell_exec) שאין לאתר רגיל שום סיבה להשתמש בהן, אך הן קריטיות עבור האקרים שמנסים להריץ קוד זדוני.
באוקטובר 2026 נחשפה פרצת האבטחה ב-PHP שמאיימת על 70% מהאתרים בעולם, מה שהוביל את הסוכנות לביטחון לאומי של ארה"ב (NSA) לפרסם אזהרה חסרת תקדים שקראה לארגונים לנתק אתרים לא מעודכנים מהרשת. הפרצה אפשרה השתלטות מלאה והפעלת כופרות באמצעות כלי בינה מלאכותית. לעולם אל תישארו על גרסת PHP שלא מקבלת עדכוני אבטחה שוטפים ברמת השרת.
2. ניהול עדכונים חכם וסגירת חלון ה-Zero-Day
אחת הטעויות הנפוצות ביותר שאנחנו רואים אצל בעלי אתרים היא ההחלטה "לעדכן את התוספים פעם בחודש כדי שלא יישבר כלום". היום הגישה הזו חושפת את האתר לפריצה ודאית. נתוני האבטחה מראים ש-46% מחולשות האבטחה מתפרסמות בפומבי עוד לפני שיש להן טלאי תיקון (Patch), וחולשות מסוג Zero-Day מנוצלות לעיתים שבוע שלם לפני שהמפתח משחרר עדכון.
ברגע שעדכון אבטחה כן משתחרר, בוטים אוטומטיים קוראים את יומן השינויים (Changelog) של התוסף, מבינים איפה הייתה הפרצה, ומתחילים לתקוף את כל האתרים ברשת תוך שעות ספורות. אם תחכו לסוף החודש, הבוט יגיע לפניכם.
איך מיישמים שגרת עדכונים בטוחה?
- מחיקת רכיבים לא פעילים: תוסף או תבנית שמותקנים באתר אך אינם פעילים (Deactivated) עדיין חשופים לחלוטין לקריאה ולניצול על ידי בוטים. אם אתם לא משתמשים בתוסף, מחקו אותו לחלוטין.
- הפעלת עדכונים אוטומטיים עם תיקון וירטואלי: הגדירו עדכונים אוטומטיים לתוספים קריטיים, או השתמשו במערכת שמבצעת "תיקון וירטואלי" (Virtual Patching), כלומר חסימת הפרצה ברמת חומת האש עוד לפני שהתוסף עצמו עודכן.
- בדיקת תבניות עבר וקוד ישן: הימנעו לחלוטין משימוש בתבניות או תוספים שהורדו מאתרים לא רשמיים (Nulled). קבצים אלו מכילים כמעט תמיד דלתות אחוריות מוסתרות (כמו קריאות מוצפנות של base64_decode בקובץ functions.php) שמאפשרות לתוקף לחזור לאתר גם אחרי שניקיתם אותו.
3. נעילת עמוד ההתחברות ומדיניות Zero Trust
עמוד ההתחברות המוכר (wp-login.php) והממשק של wp-admin הם המטרות הראשונות של מתקפות כוח גס (Brute Force). במתקפות אלו, בוטים מנסים אלפי שילובים של שמות משתמש וסיסמאות בדקה, לרוב תוך שימוש במאגרי סיסמאות שדלפו מאתרים אחרים.
יישום גישת Zero Trust (אפס אמון) אומר שאנחנו לא סומכים על אף בקשת התחברות, גם אם הסיסמה נכונה, בלי אימות נוסף. זהו חלק בלתי נפרד מכל תוכנית של אבטחת מידע לעסקים שמחזיקים נכסים דיגיטליים.
פעולות חובה להגנה על ממשק הניהול:
- הפעלת אימות דו-שלבי (2FA): חייבו כל משתמש בעל הרשאות ניהול או עריכה להשתמש באפליקציית אימות (כמו Google Authenticator) או במפתח אבטחה פיזי/ביומטרי (Passkeys).
- ביטול שם המשתמש "admin": ודאו שאין באתר שום משתמש עם השם הגנרי admin, וששם התצוגה הפומבי של הכותבים באתר שונה משם המשתמש שאיתו הם מתחברים.
- הגבלת ניסיונות כניסה: הגדירו חסימת IP אוטומטית לאחר 3 עד 5 ניסיונות התחברות כושלים.
- עקרון ההרשאה המינימלית: כותבי תוכן לא צריכים הרשאת Administrator. תנו לכל עובד או ספק חיצוני אך ורק את ההרשאה המינימלית הנדרשת לביצוע תפקידו, ומחקו חשבונות של ספקים שסיימו את עבודתם.
4. חסימת בוטים זדוניים והטמעת חומת אש (WAF) חכמה
בעלי אתרים רבים סומכים על חומת האש שמגיעה עם שרת האחסון שלהם. אלא שבדיקות מעשיות מראות שחומות האש הסטנדרטיות של חברות האחסון נכשלות בחסימת כ-87.8% מהניצולים (Exploits) שפותחו במיוחד נגד אתרי וורדפרס.
כדי לעצור מתקפות בוטים מתוחכמות, צריך לשלב שתי שכבות של חומת אש ליישומי רשת (WAF): שכבה ראשונה ברמת הענן/הקצה (Edge WAF כמו Cloudflare) שעוצרת את הבוטים עוד לפני שהם מגיעים לשרת ומעמיסים עליו, ושכבה שנייה ברמת האפליקציה (תוסף אבטחה שמכיר את מבנה הנתונים של וורדפרס לעומק).
איך מגדירים את חומת האש לסינון בוטים בלי לפגוע בגולשים?
במקום לחסום רק כתובות IP (שבוטים מחליפים בכל שנייה באמצעות רשתות פרוקסי ביתיות), הגדירו חוקים חכמים במערכת ה-WAF שלכם:
- חסימת גישה לקובץ xmlrpc.php: הקובץ הזה שימש בעבר לחיבור אפליקציות חיצוניות לוורדפרס, והיום הוא משמש כמעט אך ורק בוטים לביצוע מתקפות Brute Force מרוכזות. חסמו את הגישה אליו לחלוטין בחומת האש (אלא אם אתם משתמשים בשירות ספציפי כמו Jetpack שדורש אותו, וגם אז פתחו גישה רק לכתובות ה-IP של השירות).
- אתגר חכם (Managed Challenge) על עמוד ההתחברות: הגדירו בחומת האש שכל ניסיון גישה לנתיב
/wp-login.phpיעבור בדיקת דפדפן אוטומטית. אם המבקר מגיע מחוץ לישראל (ובעל האתר פועל רק מישראל), חסמו את הגישה לעמוד ההתחברות ממדינות זרות לחלוטין. - הגבלת קצב בקשות (Rate Limiting): הגדירו חוק שחוסם אוטומטית כל כתובת שמבצעת מספר חריג של בקשות POST בדקה. זה עוצר בוטים שמנסים להזריק קוד לטפסים או לסרוק חולשות בתוספים.
- סינון בוטים מבוסס התנהגות: הפעילו הגנת Bot Fight Mode (או מקבילה לה) שמנתחת דפוסי תנועה וחותמת דיגיטלית של הדפדפן, כדי להבדיל בין בוט זדוני לבין זחלנים לגיטימיים של מנועי חיפוש. להרחבה מעמיקה על הנושא, קראו את המדריך שלנו על אבטחת אתרי וורדפרס מפני מתקפות בוטים מתוחכמות ב-2026.
כשאתם מגדירים חוקי חסימת בוטים ב-WAF, היזהרו לא לחסום בטעות בוטים של מנועי חיפוש ומנועי בינה מלאכותית (כמו GPTBot או Googlebot). אם האתר שלכם בנוי על אסטרטגיית geo (אופטימיזציה למנועי חיפוש מבוססי בינה מלאכותית), חסימה גורפת של כל תעבורת הבוטים תעלים אתכם מהתשובות של כלי ה-AI. השתמשו תמיד ברשימות היתר (Allowlist) של בוטים מאומתים.
5. בחירת והגדרת תוסף אבטחה: חינם מול פרמיום
תוסף אבטחה טוב משלים את חומת האש העננית בכך שהוא מנטר את הפעילות בתוך וורדפרס, בודק מי התחבר, אילו קבצים השתנו והאם הוזרק קוד זדוני למסד הנתונים. אם אתם בתחילת הדרך, תוכלו להיעזר במדריך שלנו על אבטחת אתר וורדפרס בתקציב אפסי, אך חשוב להבין את הפער הקריטי בין הגרסאות החינמיות לגרסאות בתשלום.
בעוד שגרסאות חינם של תוספים מובילים (כמו Wordfence, Solid Security או Patchstack) מציעות הגנה מצוינת מפני מתקפות בסיסיות, הן לרוב מעכבות את עדכוני החתימות של חומת האש ב-30 יום. כזכור, בוטים מנצלים חולשות תוך 5 שעות. לכן, באתרים עסקיים, ההבדל הזה הוא קריטי.
| יכולת הגנה | תוספי אבטחה בגרסת חינם | תוספי אבטחה בגרסת פרמיום / ענן |
|---|---|---|
| עדכון חוקי חומת אש (WAF Rules) | מושהה (לרוב ב-30 יום מרגע גילוי הפרצה) | ✓ בזמן אמת (מיד עם חשיפת חולשה חדשה) |
| תיקון וירטואלי (Virtual Patching) | לא זמין לרוב לחולשות Zero-Day | ✓ חסימה אוטומטית של פרצות בתוספים לפני עדכון |
| הגנה מפני Brute Force ו-2FA | ✓ זמין ומספק הגנה טובה | ✓ זמין + תמיכה במפתחות ביומטריים וחוקי מיקום |
| סריקת קובצי ליבה וזיהוי שינויים | ✓ השוואה מול המאגר הרשמי של וורדפרס | ✓ סריקה מעמיקה כולל תוספי פרמיום ותיקון אוטומטי |
| חסימת כתובות IP זדוניות מוכרות | חוסם רק אחרי שהבוט כבר תקף את האתר שלך | ✓ חסימה מונעת מראש לפי מאגר תוקפים עולמי מתעדכן |
6. הקשחת קובצי ליבה ומסד הנתונים
גם אם תוקף הצליח לנצל פרצה בתוסף ולהיכנס ללוח הבקרה, אנחנו רוצים למנוע ממנו את היכולת לשנות את קובצי המקור של האתר או לשאוב את מסד הנתונים. הקשחה (Hardening) של קובצי הליבה עושה בדיוק את זה, והיא מומלצת גם על ידי ארגוני אבטחה בינלאומיים כמו פרויקט OWASP.
ארבע פעולות הקשחה קריטיות בשרת:
- ביטול עריכת קבצים מלוח הבקרה: כברירת מחדל, וורדפרס מאפשרת למנהלים לערוך את קוד ה-PHP של התבנית והתוספים ישירות מתוך הממשק. הוסיפו את השורה
define( 'DISALLOW_FILE_EDIT', true );לקובץ ה-wp-config.phpשלכם כדי לנעול את האפשרות הזו. - הגדרת הרשאות קבצים (File Permissions) קפדניות: ודאו שתיקיות מוגדרות להרשאה של 755 וקבצים ל-644. קובץ ה-
wp-config.phpהרגיש, שמכיל את סיסמת מסד הנתונים, צריך להיות מוגדר להרשאה 440 או 400 כך שאף גורם חיצוני לא יוכל לקרוא אותו. - חסימת הרצת PHP בתיקיית ההעלאות: תיקיית
/wp-content/uploads/נועדה לתמונות ומסמכים בלבד. בוטים מנסים לעיתים להעלות אליה קובץ תמונה מזויף שמכיל קוד PHP ולהריץ אותו. חסמו הרצת סקריפטים בתיקייה זו דרך הגדרות השרת או תוסף האבטחה. - שינוי קידומת טבלאות מסד הנתונים: בעת התקנת אתר חדש, שנו את הקידומת הדיפולטיבית
wp_לצירוף אותיות אקראי, כדי להקשות על מתקפות הזרקת SQL אוטומטיות (SQL Injection).
7. תוכנית גיבויים והתאוששות מאסון (כי 100% הגנה לא קיים)
הנתון המפתיע ביותר שראינו בסקרי האבטחה האחרונים הוא שלמרות איומי הכופרה והקנסות הכבדים של תקנות הפרטיות (כמו ה-GDPR וחוק הגנת הפרטיות הישראלי), רק 27% מבעלי האתרים מחזיקים בתוכנית התאוששות מפריצה (Breach Recovery Plan).
כלל האצבע פשוט – גיבוי שנמצא על אותו שרת שבו יושב האתר הוא לא גיבוי. אם האקר או כופרה משתלטים על השרת, הם ימחקו או יצפינו גם את קובצי הגיבוי המקומיים שלכם תוך שניות.
הגדירו מערכת שמבצעת גיבוי יומי אוטומטי (או גיבוי בזמן אמת אם מדובר בחנות איקומרס פעילה) ושולחת אותו מיד לשרת ענן חיצוני ומבודד (כמו Amazon S3 או Google Cloud). בנוסף, אחת לרבעון קחו קובץ גיבוי אחד ונסו לשחזר אותו בסביבת בדיקה. גיבוי שלא בדקתם שאתם יודעים לשחזר בזמן אמת עלול להתגלות כפגום בדיוק ברגע האמת.
צ'קליסט לתחזוקת אבטחה שוטפת (לשמור ולבצע)
אבטחת אתר היא לא פעולה חד-פעמית של "שגר ושכח", אלא תהליך תחזוקה קבוע. כדי להקל עליכם, ריכזנו את סדר הפעולות השוטף שמומלץ לכל בעל עסק. אם אתם מנהלים עסק קטן, מומלץ לשלב את הרשימה הזו כחלק מנוהל אבטחת מידע לעסקים קטנים בארגון שלכם.
שגרת בדיקות תקופתית לבעלי אתרים:
"מהניסיון שלנו בבדיקת מאות אתרים שנפרצו, הטעות הכואבת ביותר היא להסתפק בתוסף אבטחה שיושב רק בתוך וורדפרס. כשנחיל של בוטים תוקף את האתר שלכם, תוסף פנימי נאלץ להפעיל את שרת ה-PHP ואת מסד הנתונים עבור כל בקשה כדי להחליט אם לחסום אותה, מה שמפיל את האתר מעומס גם בלי לפרוץ אליו.
השילוב המנצח ב-2026 הוא חומת אש ברמת ה-DNS (כמו Cloudflare) שעוצרת 90% מהזבל האוטומטי בחוץ, יחד עם מערכת תיקון וירטואלי (Virtual Patching) שמגנה על התוספים מפני חולשות Zero-Day בזמן אמת."
שאלות נפוצות
האם מערכת וורדפרס מאובטחת מהקופסה מפני מתקפות ובוטים?
ליבת מערכת וורדפרס עצמה בטוחה מאוד ואחראית לפחות מ-1% מחולשות האבטחה המתגלות מדי שנה. עם זאת, אתר וורדפרס "מהקופסה" אינו מוגן מפני מתקפות בוטים אוטומטיות (כמו ניסיונות ניחוש סיסמאות ב-wp-login או העמסת בקשות על xmlrpc.php), וברגע שמתקינים תוספים ותבניות חיצוניים (שהם מקור ל-99% מהפרצות), חובה להוסיף שכבות הגנה אקטיביות וחומת אש.
איך אני מאבטח אתר וורדפרס בצורה הטובה ביותר?
האבטחה הטובה ביותר מבוססת על הגנה רב-שכבתית: שימוש בשרת אחסון מבודד ומעודכן, הצבת חומת אש עננית (Edge WAF) לסינון בוטים זדוניים לפני הגעתם לשרת, הפעלת אימות דו-שלבי (2FA) לכל המנהלים, התקנת תוסף אבטחה שמספק תיקון וירטואלי בזמן אמת, ושמירת גיבויים אוטומטיים בשרת חיצוני נפרד.
מהו הצעד החשוב ביותר לאבטחת האתר?
אם צריך לבחור צעד אחד בלבד, הוא שילוב של ניהול עדכונים מהיר יחד עם חומת אש ליישומי רשת (WAF). מכיוון שבוטים מנצלים חולשות בתוספים בתוך כ-5 שעות מרגע פרסומן, עדכון מיידי של תוספים וחסימת הבקשות הזדוניות ברמת חומת האש מונעים את רובם המוחלט של מקרי הפריצה.
האם התקנת חומת אש ותוספי אבטחה משפיעה על ביצועי האתר?
זה תלוי בארכיטקטורה שתבחרו. תוספי אבטחה כבדים שמבצעים סריקות עומק שוטפות על השרת המקומי עלולים להאט את האתר. לעומת זאת, שימוש בחומת אש מבוססת ענן (ברמת ה-Edge) דווקא משפר מאוד את הביצועים ומוודא שלא תצטרכו לשאול למה האתר שלי איטי במובייל, שכן היא חוסמת את הבוטים הזדוניים (שמהווים 37% מתעבורת הרשת) לפני שהם צורכים משאבי מעבד וזיכרון מהשרת שלכם. לשמירה על ביצועים מקסימליים, שלבו הגדרות אלו עם טכניקות של שיפור מהירות אתר.
מהם תוספי האבטחה המומלצים ביותר להגנה על אתרי וורדפרס?
נכון ל-2026, השילוב המומלץ ביותר הוא Cloudflare (בגרסת הפרו או עם חוקי WAF מותאמים) להגנה ברמת הרשת, יחד עם Patchstack או Wordfence להגנה פנים-אפליקטיבית וזיהוי חולשות בתוספים. גם Solid Security (לשעבר iThemes) מצוין להקשחת ממשק הניהול ויישום אימות דו-שלבי ומפתחות גישה (Passkeys).
כמה עולה לאבטח אתר וורדפרס מפני פריצות?
עבור אתר תדמית קטן, ניתן להגיע לרמת אבטחה בסיסית טובה ב-0 ₪ באמצעות שילוב תוכנית החינם של Cloudflare ותוספי אבטחה חינמיים (ראו את המדריך שלנו על איך לאבטח אתר וורדפרס בחינם). עבור אתרים עסקיים וחנויות שדורשים הגנה בזמן אמת מפני פרצות Zero-Day וגיבויים חיצוניים, העלות נעה לרוב בין 70 ₪ ל-250 ₪ בחודש עבור רישיונות פרמיום לחומת אש, תוסף אבטחה מתקדם ושירות גיבוי בענן. בניקוי אתר שכבר נפרץ, אגב, תשלמו לרוב בין 1,000 ₪ ל-3,500 ₪ למומחה אבטחה.
בשורה אחת
אבטחת אתרי וורדפרס בשנת 2026 כבר לא מסתכמת בבחירת סיסמה ארוכה. מול אוטומציה של בוטים זדוניים שמנצלים חולשות בתוספים תוך שעות ספורות, ההגנה שלכם חייבת להיות אוטומטית וחכמה לא פחות. הקמת חומת אש בקצה הרשת, נעילת אזור הניהול באימות דו-שלבי, צמצום מספר התוספים ושמירה על שגרת גיבויים חיצונית יבטיחו שהנכס הדיגיטלי שלכם יישאר יציב, מהיר ומוגן.
אל תחכו להודעת השגיאה של הבוקר: קחו חצי שעה עוד היום, עברו על השלבים במדריך ויישמו את צ'קליסט ההקשחה באתר שלכם.