אבטחת מידע בארגונים קטנים: איך להגן על המידע של העסק בלי תקציב עתק
נכתב בתאריך 12 באוקטובר 2026
השורה התחתונה
אבטחת מידע בעסק קטן לא דורשת הוצאות ענק, אלא בעיקר מודעות, סדר, והקפדה על נהלי עבודה נכונים. רוב ההתקפות מנצלות טעויות אנוש פשוטות שאפשר למנוע.
הרבה בעלי עסקים קטנים אומרים לנו: "למה שמישהו ירצה לפרוץ אליי? אני עסק קטן, אין לי מידע מעניין". מהניסיון שלנו בשטח, זו הטעות הכי מסוכנת שאפשר לעשות בשנת 2026. האמת היא שהאקרים ותוקפי סייבר פשוט אוהבים עסקים קטנים, בדיוק בגלל ההנחה הזו. הם יודעים שבעסקים קטנים מערכות ההגנה לרוב חלשות יותר, מה שהופך אותם למטרה קלה ומהירה.
הנתונים מגבים את זה: לפי דוח של הסוכנות לעסקים קטנים ובינוניים, כ-6% מכלל העסקים בישראל נחשפו למתקפת סייבר בשנה החולפת. ככל שהעסק קצת יותר גדול, הסיכון עולה משמעותית. הנזק הממוצע לעסק של 10 עד 30 עובדים מגיע לסכומים של 175,000 ₪ עד 510,000 ₪. החדשות הטובות הן שאתם לא חייבים צוות IT שלם או תקציב ענק כדי להגן על עצמכם. במדריך הזה נראה לכם בדיוק אילו צעדים פשוטים וזולים יסגרו את רוב פרצות האבטחה בעסק שלכם.
רגע לפני שמתחילים: מה העסק שלכם באמת צריך?
לפני שרצים לקנות תוכנות, חשוב להבין על איזה מידע אתם מגנים. לכל עסק יש רשימת לקוחות, פרטי אשראי, הצעות מחיר וחוזים. זהו המידע שהופך אתכם ליעד. מעבר לנזק העסקי של אובדן המידע, יש לכם חובה חוקית להגן עליו.
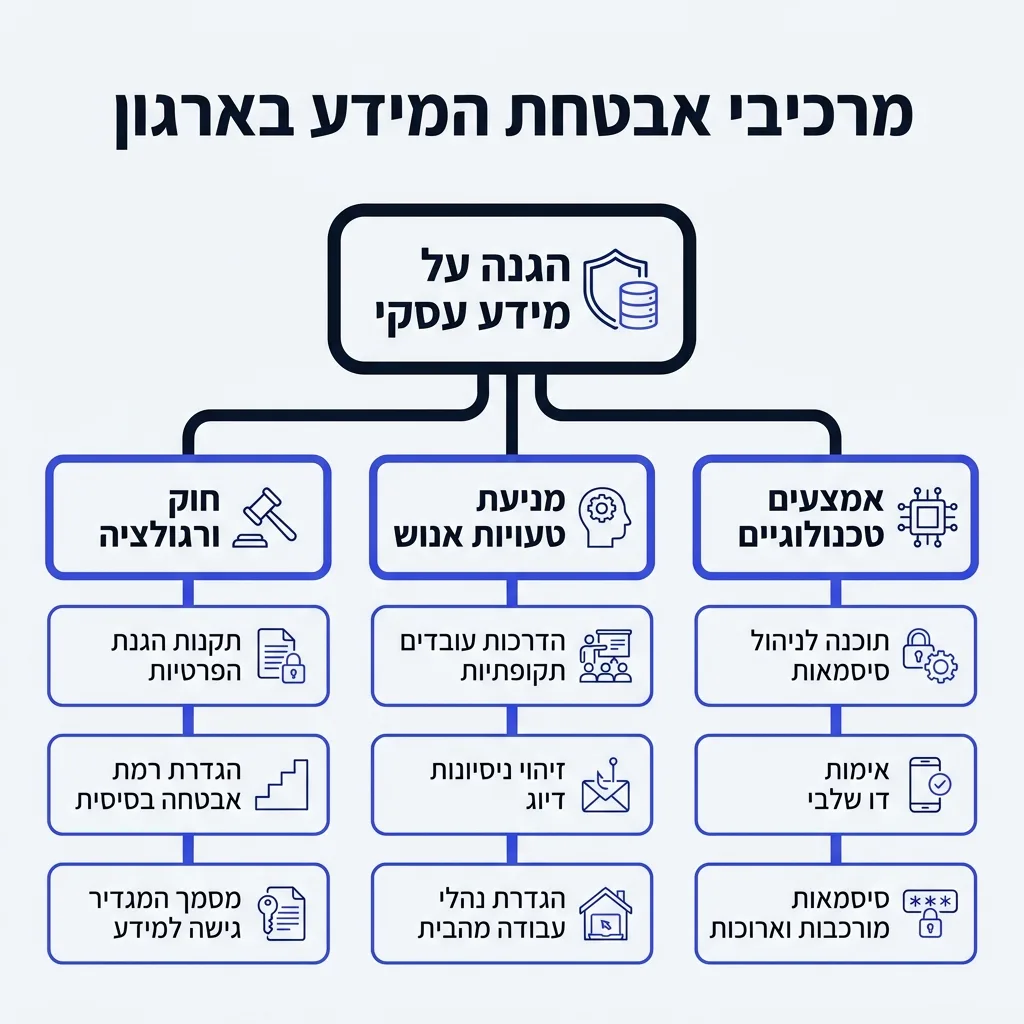
בישראל קיימות תקנות הגנת הפרטיות (אבטחת מידע) משנת 2017, שחלות גם על עסקים קטנים. לפי התקנות, רוב העסקים הקטנים מוגדרים כ"מאגר המנוהל בידי יחיד" או מחויבים ב"רמת אבטחה בסיסית". תיקון 13 לחוק הגנת הפרטיות, שנכנס לתוקף, אף מחמיר את האכיפה והקנסות.
הדרישה הבסיסית ביותר מהחוק היא קודם כל להכין מסמך מסודר שמגדיר איזה מידע יש לכם, למה הוא משמש, ומי רשאי לגשת אליו. זה הצעד הראשון שלכם לעשיית סדר. אם יש לכם אתר שדרכו לקוחות רוכשים או משאירים פרטים, כדאי לקרוא גם על אבטחת אתרי וורדפרס כדי לסגור את הפינה הזו.
שלב 1: הדרכת עובדים למניעת פישינג (דיוג)
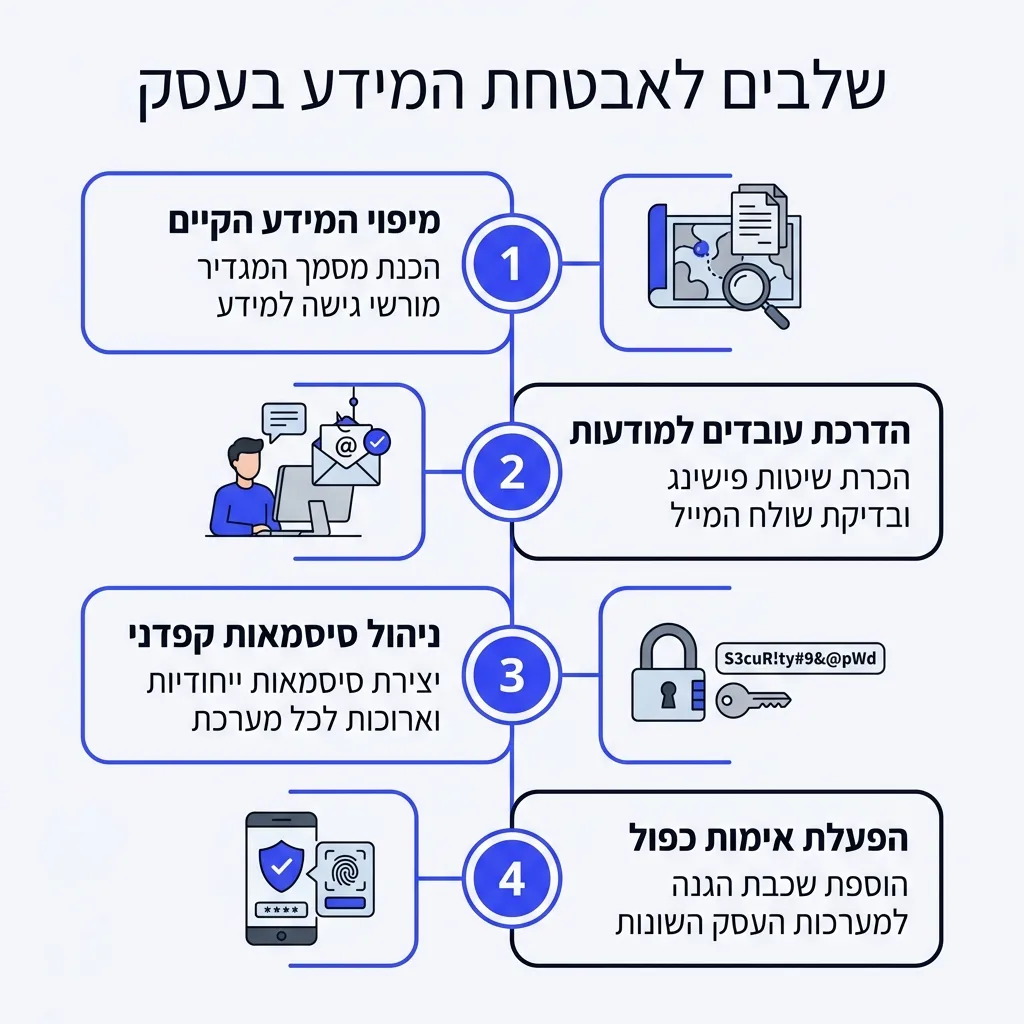
הטכנולוגיה הכי מתקדמת בעולם לא תעזור אם עובד לוחץ על קישור זדוני. רוב מוחלט של תקיפות הסייבר מתחילות בטעות אנוש. האקרים שולחים דוא"ל שנראה בדיוק כמו הודעה מהבנק, מחברת שליחויות או אפילו מהמנהל הישיר, ומבקשים ללחוץ על קישור כדי "לאשר פרטים". שיטה זו נקראת דיוג, או פישינג.
מה צריך לעשות בפועל? קבעו פגישת הדרכה קצרה עם העובדים. הסבירו להם שלעולם אין למסור סיסמאות דרך מייל או הודעת טקסט. למדו אותם לבדוק את כתובת השולח האמיתית במייל, ולא רק את השם שמופיע למעלה. הכלל הפשוט ביותר: יש ספק? אין ספק. מתקשרים לשולח לבדוק אם הוא באמת שלח את הקובץ.
חשוב לכלול בהדרכות גם התייחסות לעבודה מרחוק. אם העובדים מתחברים למערכות העסק מהבית, הקפידו על נהלים ברורים. אבטחת מידע לעובדים מהבית: הכלים והנהלים שכל חברה חייבת ליישם בשנת 2026 הוא נושא קריטי שחובה לתת עליו את הדעת.
שלב 2: ניהול סיסמאות ואימות דו-שלבי (MFA)
סיסמה כמו '123456' או שם העסק ושנת ההקמה הן מתנה להאקרים. מערכות אוטומטיות מפענחות סיסמאות כאלה בשניות. כל עובד חייב להשתמש בסיסמה ייחודית וארוכה לכל מערכת. מכיוון שאי אפשר לזכור הכל, כדאי להשתמש בתוכנה לניהול סיסמאות שעושה את העבודה עבורכם.
אבל סיסמה חזקה זה לא מספיק. חובה להפעיל אימות דו-שלבי (Multi-Factor Authentication או MFA) בכל מערכת אפשרית: דוא"ל, מערכת הנהלת חשבונות, רשתות חברתיות וגישה לבנק. זה אומר שאחרי הקלדת הסיסמה, המערכת דורשת קוד נוסף שנשלח לנייד של העובד או מופק באפליקציית אימות.
הנה מדריך שיכול לעזור לכם להבין איך להתגונן מפריצות לרשתות החברתיות: המדריך המלא לאימות דו-שלבי (2FA) וסיסמאות. גם בתוך העסק, חשוב להגדיר כללים ברורים.
צ'קליסט הקשחת סיסמאות בארגון
שלב 3: גיבוי נתונים בענן ובדיקת שחזור
אחד האיומים הגדולים ביותר לעסקים היום הוא מתקפת כופרה (Ransomware). התוקפים חודרים למערכת, מצפינים את כל הקבצים ודורשים תשלום כדי לשחרר אותם. הדרך היחידה להתמודד עם זה מבלי לשלם (ומבלי לקוות שהתוקפים יעמדו במילתם) היא שיהיה לכם גיבוי אמין ומעודכן.
גיבוי טוב צריך להיעשות באופן אוטומטי, רצוי לשירות ענן מאובטח. אך הכלל החשוב ביותר הוא שהגיבוי חייב להיות מנותק מהרשת הראשית (Offline או גיבוי בלתי הפיך). אם הגיבוי שלכם מחובר ישירות למחשב ככונן רגיל, תוכנת הכופר תצפין גם אותו.
אל תסמכו על המערכת בצורה עיוורת. עשו לכם הרגל לבדוק אחת לחודש או רבעון האם אתם באמת מצליחים לשחזר קובץ מתוך הגיבוי. גיבוי שלא ניתן לשחזר אותו בזמן אמת, שווה ערך לכך שאין לכם גיבוי כלל.
מתקפת כופר ממוצעת עלולה לגרום להשבתה של המערכות העסקיות לכ-21 ימים. רוב העסקים הקטנים לא יכולים לשרוד שלושה שבועות ללא גישה למערכת קופה, להנהלת חשבונות או לפרטי הלקוחות. הגיבוי הוא קו החיים של העסק שלכם.
שלב 4: עדכוני תוכנה ואבטחת הרשת האלחוטית (Wi-Fi)
אחת מנקודות התורפה הנפוצות ביותר היא עבודה עם תוכנות ומערכות הפעלה ישנות. יצרניות התוכנה משחררות עדכונים לא רק כדי להוסיף כפתורים חדשים, אלא בעיקר כדי לסגור חורי אבטחה שהתגלו. ודאו שהמחשבים, השרתים והטלפונים הניידים של העובדים מוגדרים לעדכון אוטומטי.
בנוסף, רשת ה-Wi-Fi במשרד חייבת להיות מאובטחת. אל תשאירו אותה פתוחה ללא סיסמה. השתמשו בפרוטוקול אבטחה עדכני, וצרו רשת נפרדת לאורחים ולקוחות. כך, גם אם מישהו יתחבר לרשת האורחים וינסה לחטט, הוא לא יוכל לגשת לתיקיות המשותפות או למדפסות של העסק.
אם אתם או העובדים שלכם מרבים לעבוד מבתי קפה או פגישות בחוץ, חשוב לקרוא על גלישה בסתר ורשתות וירטואליות: חוקי הברזל לשמירה על פרטיות ברשת הציבורית, כדי למנוע גניבת מידע דרך רשתות פתוחות.
שלב 5: בחירת פתרון הגנה עסקי מתאים
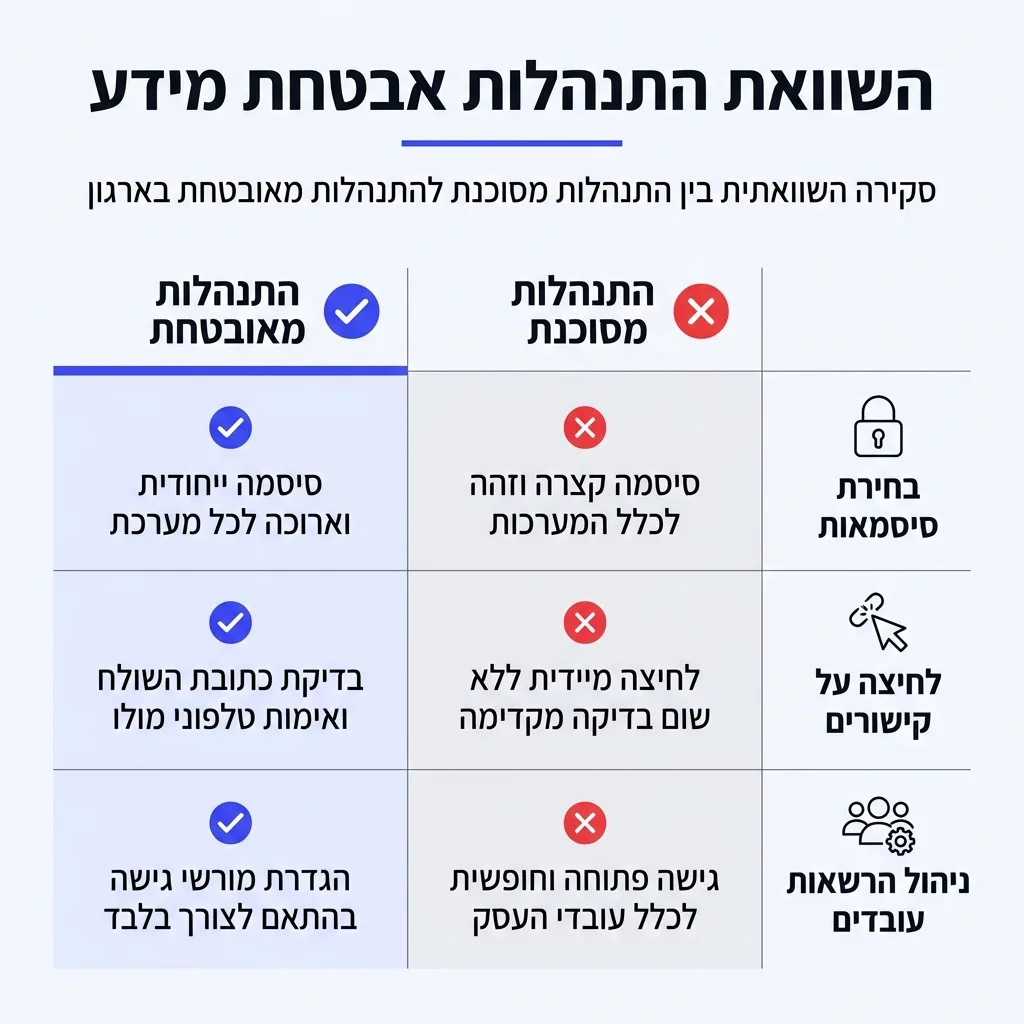
הרבה בעלי עסקים מתקינים אנטי-וירוס חינמי על מחשבי המשרד וחושבים שזה מספיק. בפועל, תוכנות חינמיות מיועדות לאדם הפרטי. הן לא מספקות הגנה נגד איומים עסקיים מורכבים כמו כופרה מתקדמת או גניבת הרשאות רוחבית, ואין להן ממשק ניהול מרכזי לבעל העסק.
ההמלצה החד משמעית היא לרכוש פתרון הגנה עסקי (כמו מערכות EDR) המספקות הגנה אקטיבית. הן בוחנות את ההתנהגות של הקבצים ולא רק את השם שלהם. העלות היא לרוב סקטור קטן מתקציב המחשוב, והתמורה קריטית. אם בחרתם מחשב נייד מומלץ ואיכותי לעבודה, אל תחסכו דווקא על תוכנת ההגנה שלו.
| סוג פתרון אבטחה | למי זה מתאים? | יתרונות וחסרונות | שורה תחתונה |
|---|---|---|---|
| אנטי-וירוס חינמי לפרטיים | סטודנטים או מחשב ביתי בלבד | ✓ חינם לא מגן על שרתים או מפני כופרה מורכבת |
לא מומלץ לעסקים כלל |
| אנטי-וירוס עסקי בסיסי (Paid) | עוסק פטור / מורשה עם 1-2 מחשבים | ✓ זול וקל להתקנה הגנה בסיסית בלבד |
פתרון סביר לעסק של אדם אחד |
| מערכת הגנה מתקדמת (EDR) | חברות, משרדים וארגונים מ-3 עובדים ומעלה | ✓ מזהה איומים מתקדמים ועוצר מתקפות כופר בזמן אמת | הסטנדרט המומלץ כיום |
שלב 6: ניהול הרשאות גישה ואבטחה פיזית
עקרון יסוד באבטחת מידע נקרא "הרשאות מינימליות". זה אומר שכל עובד מקבל גישה רק למידע שהוא חייב לצורך עבודתו. אין סיבה שנציג שירות לקוחות יוכל להיכנס לתיקיית שכר העובדים, ואין סיבה שמעצב גרפי יוכל למחוק נתונים ממערכת הנהלת החשבונות. ככל שתצמצמו את ההרשאות, כך תצמצמו את הנזק אם חשבון של עובד ייפרץ.
מעבר לעולם הדיגיטלי, אל תשכחו את האבטחה הפיזית. שרתים או מחשבים מרכזיים צריכים להיות בחדר נעול. מסמכים רגישים מודפסים לא צריכים להישאר על השולחן בסוף יום העבודה. חוק הגנת הפרטיות מדגיש גם את החשיבות של אבטחה פיזית למאגרי המידע שלכם.
לסיכום, אבטחת מידע היא לא פרויקט חד פעמי אלא שגרת ניהול. ברגע שההנהלה משדרת לעובדים שנושא האבטחה נמצא בראש סדר העדיפויות, התרבות הארגונית משתנה, והעסק שלכם הופך להרבה פחות אטרקטיבי עבור התוקפים.
הטיפ של Bsite מגזין טכנולוגי
"מהניסיון שלנו, אם יש לכם תקציב וזמן לפעולה אחת בלבד היום — לכו על הגדרת אימות דו-שלבי (MFA) והפרדת הגיבויים מהרשת. ראינו שוב ושוב ב-bsite איך שני הצעדים הפשוטים האלה הם מה שמפריד בין עסק שחוזר לעבוד תוך כמה שעות אחרי ניסיון פריצה, לבין עסק שמושבת לשבועות ונאלץ לשלם הון למומחי שחזור."
שאלות נפוצות
מהם סיכוני הסייבר הנפוצים ביותר לעסקים קטנים?
האיומים המרכזיים כוללים מתקפות כופרה (Ransomware) שנועלות ומצפינות את קבצי העסק, וכן מתקפות דיוג (פישינג) שנועדו לגנוב סיסמאות ופרטי גישה. תקיפות אלו מבוססות ברובן על ניצול של טעויות אנוש, כמו לחיצה על קישורים זדוניים במייל, ולעתים מלוות בהדבקה בנוזקות (Malware) שונות.
איך אפשר להגן על עסק קטן מפני מתקפת סייבר בתקציב מוגבל?
לא חייבים תקציב עתק כדי לשפר דרמטית את ההגנה. ניתן ליישם צעדים חינמיים או זולים מאוד: הפעלת אימות דו-שלבי (MFA) על כל המערכות, הקפדה על עדכוני תוכנה שוטפים, ניהול סיסמאות מחמיר, והדרכת עובדים בסיסית. לפי מערך הסייבר הלאומי, צעדים פשוטים אלו מפחיתים את הסיכוי לתקיפה בעד 50%.
מהם הצעדים הראשונים וההכרחיים לאבטחת מידע בעסק?
הצעד הראשון והדחוף ביותר הוא יצירת גיבוי נתונים תקופתי שמנותק לחלוטין מהרשת העסקית (Offline). מיד לאחר מכן, יש להגדיר אימות דו-שלבי למיילים ולמערכות הליבה של העסק. הצעד השלישי הוא מיפוי המידע הרגיש שלכם, בהתאם לדרישות של תקנות הגנת הפרטיות (2017).
האם העסק שלי באמת מהווה מטרה להתקפות סייבר?
כן, בהחלט. התפיסה שעסקים קטנים אינם מעניינים האקרים היא טעות. להפך, תוקפים רואים בעסקים קטנים ובינוניים יעד אטרקטיבי ונוח בדיוק משום שמערכות ההגנה שלהם לרוב דלות יותר. בשנת 2024 בלבד, כ-6% מהעסקים בישראל דיווחו על חשיפה למתקפת סייבר.
כמה עולה להגן על עסק קטן ומה משפיע על המחיר?
עלות ההגנה משתנה ותלויה במספר העובדים וברגישות המידע, ויכולה להתחיל ממאות בודדות של שקלים בשנה למערכות הגנה מתקדמות לתחנות קצה (EDR). מנגד, חשוב לזכור את עלות חוסר ההגנה: הנזק הממוצע לעסק קטן ממתקפת סייבר מוערך בין 175,000 ₪ ל-510,000 ₪, סכום שעלול לרסק עסק.
איך אפשר להדריך עובדים כדי למנוע טעויות אנוש שמובילות לפריצה?
הדריכו את העובדים לפקפק בכל בקשה חריגה במייל, גם אם היא נראית כאילו הגיעה מהמנהל. למדו אותם לבדוק את כתובת השולח המדויקת, לא ללחוץ על קישורים בהודעות מפתיעות, ולא למסור סיסמאות לעולם. יצירת אווירה שבה מותר ורצוי לדווח על טעות (למשל אם עובד לחץ בטעות על קישור) היא קריטית למניעת נזק מתמשך.
מה צריך לעשות מיד לאחר שמתגלה אירוע סייבר בעסק?
הפעולה הראשונה היא ניתוק פיזי של המחשבים או השרתים הנגועים מהרשת (כולל ניתוק כבלי אינטרנט ו-Wi-Fi) כדי למנוע את התפשטות הפריצה. לאחר מכן, יש לערב מיד איש מקצוע בתחום המחשוב או אבטחת המידע, ואין לנסות לכבות ולהדליק מחשבים על דעת עצמכם, שכן פעולה זו עלולה למחוק ראיות דיגיטליות חשובות לשחזור. במידת הצורך, יש לדווח לרשות להגנת הפרטיות בהתאם לחוק.
לסיום
אבטחת מידע לעסקים קטנים לא צריכה להיות פרויקט יקר ומסובך שמיועד רק לתאגידי ענק. בעזרת צעדים מעשיים ופשוטים — כמו הפעלת אימות דו-שלבי, שמירה על גיבויים מנותקים, שימוש במערכת הגנה עסקית נאותה והדרכת עובדים בסיסית — תוכלו לסגור את רוב חורי האבטחה שמנוצלים על ידי תוקפים. זכרו, הנזק ממתקפת סייבר או קנסות בגין הפרת חוק הגנת הפרטיות יעלו לכם הרבה יותר מכל השקעה מניעתית שתעשו היום.