איך להתגונן מפריצות לרשתות החברתיות: המדריך המלא לאימות דו-שלבי (2FA) וסיסמאות
נכתב בתאריך 25 בספטמבר 2026
לפני שמתחילים
- ✓ הגנה מוכחת: הפעלת אימות דו-שלבי מונעת כ-90% מכל ניסיונות הפריצה ברשתות החברתיות.
- ✓ עדיף אפליקציה: קבלת קוד דרך אפליקציית אימות עדיפה ובטוחה יותר מקבלת הודעת SMS.
- ✓ חוק ה-12: סיסמה חזקה חייבת להכיל לפחות 12 תווים המשלבים אותיות, מספרים וסמלים.
- ✓ סכנת הפישינג: לעולם אל תלחצו על קישורים בהודעות שמפחידות אתכם ש"החשבון עומד להיחסם".
- ✓ הפרד ומשול: חובה להשתמש בסיסמה שונה לחלוטין לכל פלטפורמה ושירות ברשת.
תארו לכם שאתם קמים בבוקר, מנסים להיכנס לחשבון האינסטגרם או הפייסבוק שלכם, ומגלים שמישהו שינה את הסיסמה. כל התמונות, השיחות, העוקבים והלקוחות שלכם נעלמו בבת אחת. זה נשמע כמו סיוט, אבל בשנת 2026, תרחיש כזה קורה לאלפי ישראלים מדי יום.
מהניסיון שלנו ב-Bsite מגזין טכנולוגי, אנחנו רואים מקרוב את עוגמת הנפש שנגרמת מפריצות. לרוב, ההאקרים דורשים תשלום כופר של אלפי שקלים (₪) כדי להחזיר את הגישה לחשבון, ולפעמים גם תשלום לא מבטיח דבר. החדשות הטובות הן שאפשר למנוע את רוב הפריצות האלו מראש, בקלות ובחינם.
במדריך הזה נסביר לכם בגובה העיניים איך להתגונן מפריצות. נלמד איך להגדיר אימות דו-שלבי (הנשק החזק ביותר נגד האקרים), ואיך ליצור סיסמאות שבאמת קשה לנחש. קחו לעצמכם עשר דקות עכשיו, ותחסכו המון כאב ראש בעתיד.
למה החשבונות שלנו נמצאים בסכנה מתמדת?
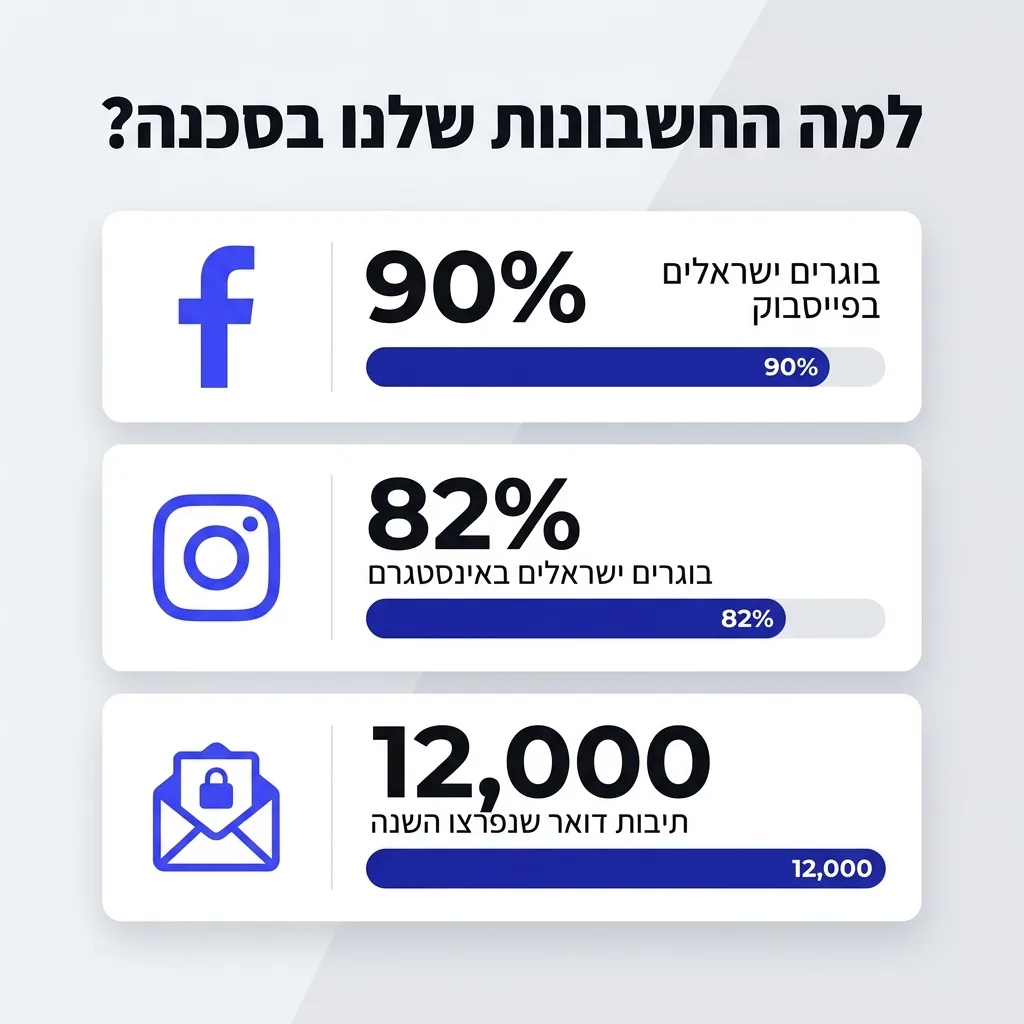
לפי סקר איגוד האינטרנט הישראלי לשנת 2026, פייסבוק משמשת כ-90% מהאוכלוסייה הבוגרת בישראל, ואינסטגרם נמצאת אצל 82% מהם. המספרים העצומים האלה הופכים אותנו למטרה מרכזית עבור נוכלים ברשת.
האקרים לא יושבים ומנחשים את הסיסמה שלכם ידנית. הם משתמשים בתוכנות אוטומטיות שבודקות אלפי סיסמאות בשנייה. בנוסף, מתקפות של הונאת רשת (פישינג) הופכות מתוחכמות מאי פעם. רק השנה, חברת מיקרוסופט פירקה תשתית זדונית בשם EvilTokens שהצליחה לפרוץ ליותר מ-12,000 תיבות דואר באלפי ארגונים.
אם אתם מנהלים דף עסקי, הסכנה גדולה עוד יותר. פריצה לחשבון פרטי שקשור לדף עסקי עלולה להוביל לגניבת כרטיס האשראי המשויך לחשבון המודעות. לכן, יישום כללי אבטחת מידע בארגונים קטנים: המדריך המעשי לניהול הרשאות וגישה מרחוק מתחיל קודם כל בהגנה על הפרופיל הפרטי של העובד.
מה זה אימות דו-שלבי (2FA) ולמה הוא קריטי?
אימות דו-שלבי הוא מנעול נוסף על דלת החשבון שלכם. כשאתם מפעילים אותו, הזנת סיסמה נכונה כבר לא מספיקה כדי להיכנס לחשבון. המערכת תדרוש מכם הוכחה נוספת שזה אכן אתם.
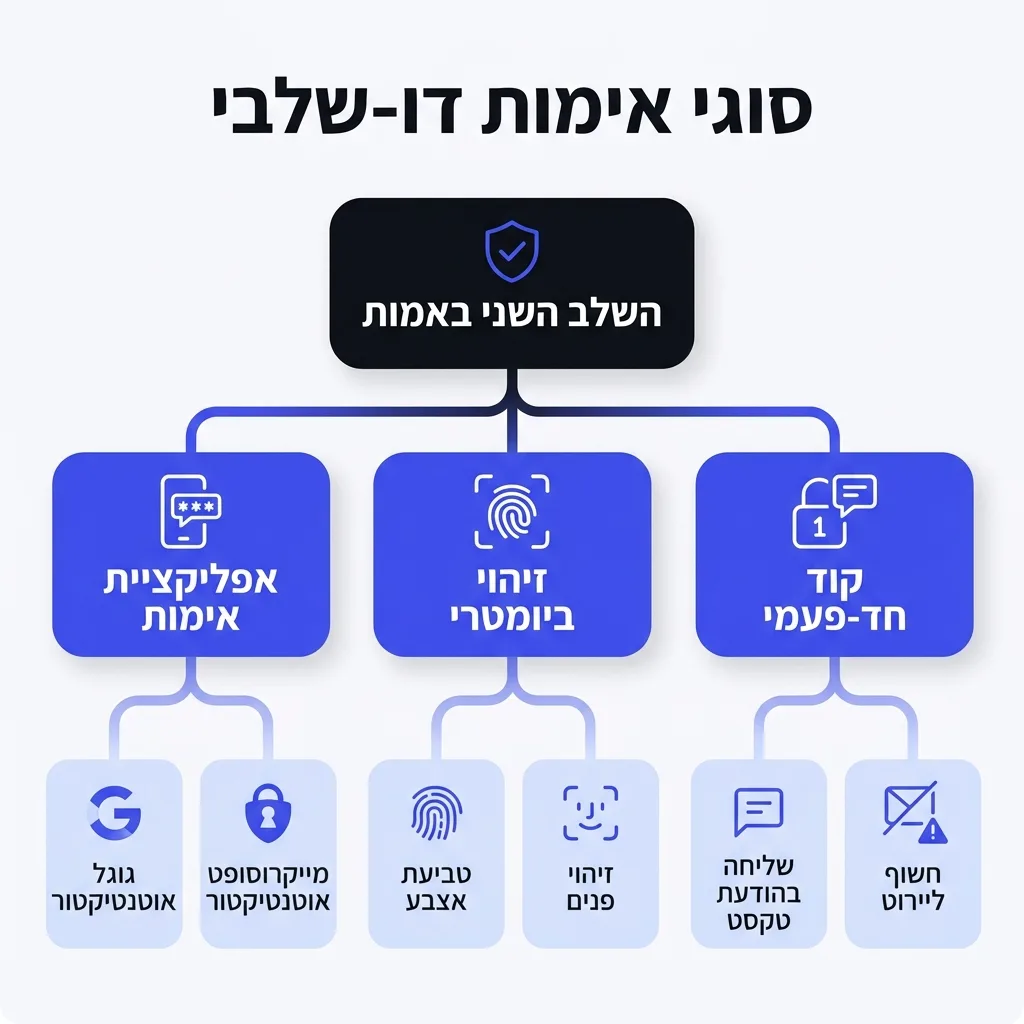
ההוכחה הזו (השלב השני) יכולה להיות קוד חד-פעמי שנשלח אליכם לנייד, קוד המיוצר באפליקציה ייעודית, או זיהוי ביומטרי כמו טביעת אצבע. המשמעות פשוטה: גם אם האקר בצידו השני של העולם השיג את הסיסמה שלכם, הוא לא יוכל להיכנס כי אין לו את הטלפון שלכם ביד.
המלצת מערך הסייבר: מערך הסייבר הלאומי של ישראל קובע חד-משמעית כי הפעלת אימות דו-שלבי היא צעד חובה. הם ממליצים להשתמש באפליקציית אימות (כמו Google Authenticator) ולא בהודעות SMS, שכן הודעות טקסט קלות יותר ליירוט.
המדריך המעשי: איך להפעיל אימות דו-שלבי צעד אחר צעד
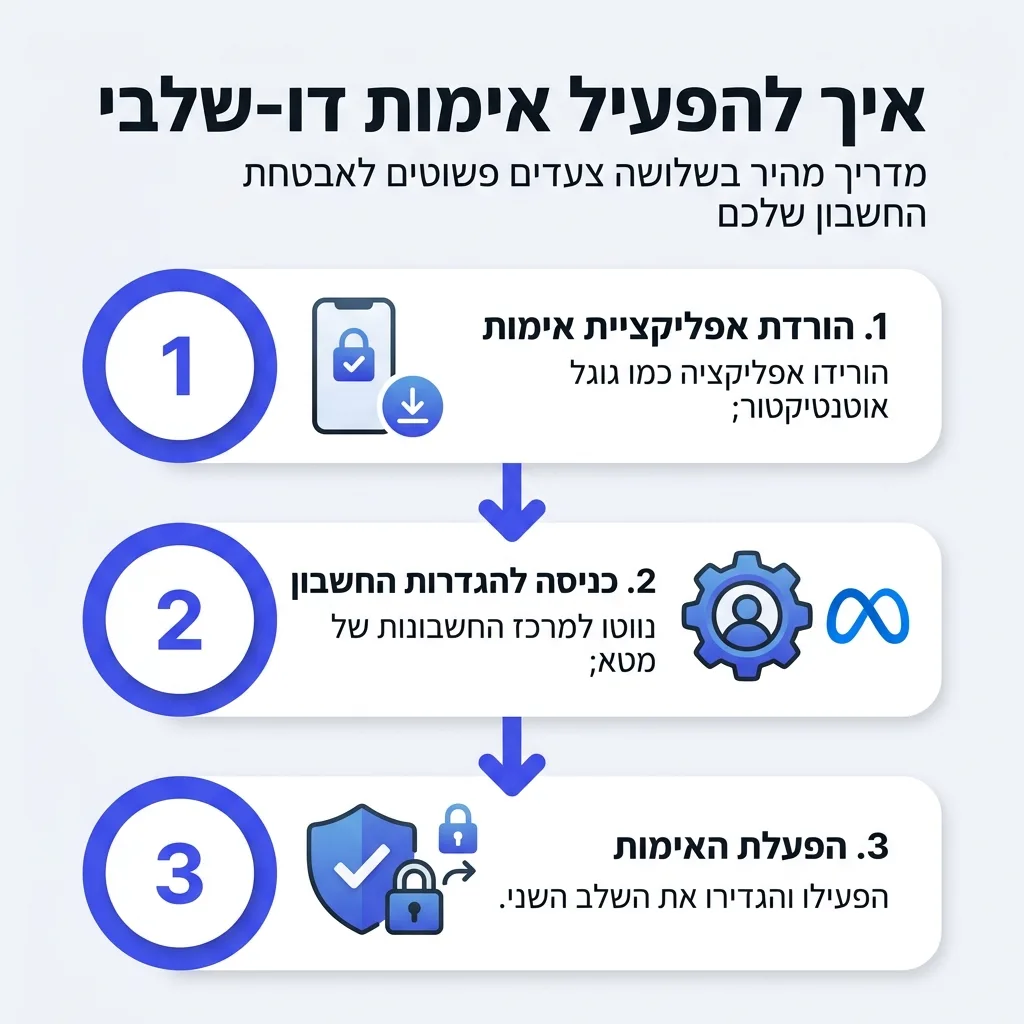
לפני שמתחילים, כדאי להוריד מחנות האפליקציות אפליקציית אימות חינמית ובטוחה. המומלצות ביותר הן Google Authenticator או Microsoft Authenticator. לאחר ההורדה, פעלו לפי השלבים הבאים בכל רשת חברתית.
איך מפעילים אימות דו-שלבי בפייסבוק ובאינסטגרם
חברת Meta איחדה את ניהול האבטחה של פייסבוק ואינסטגרם לתוך "מרכז החשבונות" (Accounts Center). הנה מה שצריך לעשות:
- היכנסו לאפליקציית אינסטגרם או פייסבוק דרך הסמארטפון שלכם.
- עברו לפרופיל האישי ולחצו על תפריט שלושת הקווים למעלה.
- בחרו בהגדרות ופרטיות (Settings and privacy) ואז במרכז החשבונות.
- לחצו על סיסמה ואבטחה (Password and security).
- בחרו באימות דו-שלבי (Two-factor authentication) ולחצו על החשבון שתרצו לאבטח.
- בחרו באפליקציית אימות (Authenticator app) כשיטת האבטחה שלכם.
- המערכת תציג לכם קוד או ברקוד. העתיקו אותו לאפליקציית האימות שהורדתם קודם לכן.
- הקלידו בחזרה את הקוד שקיבלתם באפליקציה כדי לסיים את התהליך.
אבטחת שירותים נוספים
חשוב לאבטח לא רק את הרשתות החברתיות, אלא גם את תיבת המייל שלכם ואת חשבון הוואטסאפ. המייל הוא לרוב המפתח לכל שאר החשבונות שלכם, ואם הוא נפרץ, ההאקר יכול לאפס דרכו את כל הסיסמאות שלכם.
בנוסף, אם אתם בעלי אתר עצמאי, מומלץ לקרוא איך לאבטח אתר וורדפרס בחינם: כלים חינמיים מומלצים למנהלי אתרים, שם תגלו שאימות דו-שלבי הוא צעד חיוני גם להגנה על מערכת הניהול של האתר.
איך יוצרים סיסמה שאי אפשר לנחש?
סיסמה חזקה היא קו ההגנה הראשון שלכם. הרבה אנשים משתמשים בשמות של הילדים, בתאריכי לידה או במספר הטלפון שלהם כי זה קל לזכור. הטעות הזו מאפשרת להאקרים לפרוץ לחשבון תוך שניות על ידי איסוף מידע בסיסי עליכם ברשת.
כלל הברזל לשנת 2026: הסיסמה שלכם חייבת להיות ארוכה. אורך של 12 תווים לפחות הוא המינימום הנדרש כיום. כדי ליצור סיסמה חזקה שגם קל לזכור, אפשר להשתמש בשיטת המשפט. קחו משפט אישי והפכו אותו לסיסמה.
ניהול הרשאות והגדרות פרטיות
מעבר לסיסמאות, כדאי לשים לב למידע שאתם חולקים ברשת. ככל שהפרופיל שלכם פתוח יותר, כך להאקרים יש יותר נתונים כדי לנחש את פרטי האבטחה שלכם או להתחזות לכם. מומלץ לעבור על הגדרות המדיניות פרטיות בפלטפורמות השונות ולהגביל את הצפייה במידע אישי רק לאנשים שאתם מכירים.
בנוסף, בדקו באופן קבוע אילו אפליקציות צד-שלישי מחוברות לחשבון שלכם. לפעמים אנחנו מעניקים הרשאה לאפליקציה למשחקון או לחידון רשת, ושוכחים ממנה. האפליקציות האלו שומרות על הגישה לנתונים שלכם לאורך זמן. הסירו מיד הרשאות לאפליקציות שאתם לא משתמשים בהן באופן פעיל.
מה לעשות במקרה של חשד לפריצה?
אם נראה לכם שהחשבון שלכם נפרץ — למשל, אם ראיתם פוסט שלא אתם העליתם, או קיבלתם התראה על התחברות ממכשיר לא מוכר — עליכם לפעול מיד.
פעולות חירום מיידיות
- החלפת סיסמה מהירה: היכנסו מיד ושנו את הסיסמה למשהו חזק וחדש לחלוטין.
- ניתוק מכשירים מחוברים: בהגדרות האבטחה, חפשו את האזור של "מכשירים מחוברים" ונתקו כל מכשיר שאינכם מזהים.
- ביטול אפליקציות חשודות: גשו להרשאות החשבון ונתקו אפליקציות צד-שלישי.
- דיווח לפלטפורמה: השתמשו בכפתורי הדיווח הרשמיים של פייסבוק או אינסטגרם לדווח על חשד לפריצה.
לעולם אל תלחצו על קישורים בהודעות SMS או במיילים שטוענים שהחשבון שלכם ננעל ומבקשים מכם להיכנס כדי לפתור את הבעיה. זוהי שיטת פישינג קלאסית. נציגים של פייסבוק ואינסטגרם לעולם לא יבקשו את הסיסמה שלכם בהודעה פרטית.
הטיפ של Bsite מגזין טכנולוגי
"מהניסיון שלנו, הטעות הנפוצה ביותר שמפילה אנשים בפח היא מחזור סיסמאות. אנחנו רואים שוב ושוב משתמשים שהאינסטגרם שלהם נפרץ, רק בגלל שהם השתמשו באותה סיסמה באתר קניות קטן ולא מאובטח שפרצו אליו חודש לפני כן. השתמשו במנהל סיסמאות טוב שייצר עבורכם סיסמה שונה לחלוטין לכל אתר. זה משנה את חוקי המשחק ושומר עליכם בטוחים הרבה יותר."
שאלות נפוצות
מה זה אימות דו-שלבי ולמה אני צריך את זה?
אימות דו-שלבי (2FA) הוא שכבת אבטחה נוספת שמחייבת הוכחת זהות כפולה בעת התחברות: גם סיסמה וגם קוד חד-פעמי שנשלח אליכם. אתם צריכים את זה כי גם אם האקר יגלה את הסיסמה שלכם, הוא לא יוכל להיכנס לחשבון בלי הטלפון הנייד שלכם, מה שעוצר כ-90% מהפריצות.
איך פורצים לחשבונות ברשתות החברתיות?
השיטות הנפוצות ביותר כוללות הודעות הונאה (פישינג) שגורמות לכם למסור את הסיסמה מבלי לשים לב בדף מתחזה, שימוש בתוכנות אוטומטיות לניחוש סיסמאות חלשות, או קניית מאגרי סיסמאות שהודלפו מאתרים קטנים וניצול העובדה שאנשים ממחזרים סיסמאות.
מה עושים אם פרצו לי לחשבון הפייסבוק או האינסטגרם?
יש לפעול במהירות: נסו מיד להיכנס ולשנות את הסיסמה. אם ההאקר כבר שינה אותה, השתמשו בכלי שחזור החשבון הרשמיים של הפלטפורמה (כמו דף "שכחתי סיסמה" או זיהוי פנים באפליקציה). במקביל, נתקו מכשירים לא מוכרים והודיעו לחברים שלכם שלא יפתחו הודעות או קישורים שמגיעים מהחשבון שלכם.
איך יוצרים סיסמה חזקה שאני אזכור?
השיטה הטובה ביותר היא ליצור משפט מפתח שקל לכם לזכור, ולשלב בו מספרים וסמלים. למשל, לקחת משפט כמו "אני אוהב לרוץ בים" ולהפוך אותו ל-AniOhevLarutzBayam2026! – זו סיסמה ארוכה (יותר מ-12 תווים), מורכבת, וקלה מאוד לזכירה עבורכם.
האם זה בטוח להשתמש באותה סיסמה בכמה אתרים?
בשום פנים ואופן לא. זהו אחד הסיכונים הגדולים ביותר ברשת. אם אתר קטן ולא מאובטח שבו נרשמתם נפרץ, ההאקרים ייקחו את המייל והסיסמה שלכם משם וינסו אותם מיד בפייסבוק, בג'ימייל ובחשבון הבנק שלכם. חובה להשתמש בסיסמה ייחודית לכל פלטפורמה.
איך אפשר לדעת אם הסיסמה שלי נחשפה בהדלפת מידע?
ניתן להשתמש באתרים מאובטחים ומוכרים כמו Have I Been Pwned, שם מקלידים את כתובת המייל ובודקים אם היא הופיעה במאגרי מידע שדלפו לרשת בעבר. גם דפדפנים מודרניים ומנהלי סיסמאות מתריעים היום אוטומטית אם סיסמה שמורה שלכם נמצאה ברשימות מודלפות.
האם מנהל סיסמאות הוא באמת בטוח?
כן, שימוש במנהל סיסמאות (כמו Google Password Manager, Apple Keychain או שירותים כמו Bitwarden) בטוח ומומלץ מאוד. הם שומרים את הסיסמאות שלכם מוצפנות ומאפשרים לכם ליצור סיסמאות חזקות ושונות לכל אתר, מבלי שתצטרכו לזכור אותן בעצמכם. כל שעליכם לזכור הוא סיסמת מאסטר אחת חזקה למנהל עצמו.
מה כדאי לזכור
הגנה על החיים הדיגיטליים שלנו היא כבר לא עניין רק לאנשי מחשבים, אלא צורך בסיסי של כל מי שמשתמש ברשתות חברתיות. הפעלת אימות דו-שלבי, שימוש במנהל סיסמאות, וערנות בסיסית מפני הודעות חשודות — הם צעדים פשוטים שלוקחים דקות ספורות בלבד.
ההשקעה הקטנה הזו היום תחסוך לכם המון לחץ, עוגמת נפש והפסד כספי בעתיד. אל תחכו שהחשבון שלכם ייפרץ. היכנסו עכשיו להגדרות, הפעילו את ההגנות, ותוכלו להמשיך לשתף, לנהל ולהתנהל ברשת בראש שקט לגמרי.