שמירה על קניין רוחני באפליקציות: המדריך המעשי ליזמים

נכתב בתאריך 25 בספטמבר 2026
רוב היזמים בטוחים שהאיום הגדול ביותר על האפליקציה שלהם הוא קבוצת האקרים אנונימית אי שם בעולם. אבל מהניסיון שלנו ב-Bsite מגזין טכנולוגי, אנחנו רואים שוב ושוב שהסכנה האמיתית קרובה הרבה יותר. מה קורה כשמפתח מחליט לעזוב את המיזם שלכם ולקחת איתו שורות קוד קריטיות? או כשמתחרה מעתיק את האלגוריתם המרכזי שלכם בגלל פרצת אבטחה בסיסית?
בעולם הפיתוח של שנת 2026, קניין רוחני הוא הנכס היקר ביותר שלכם. רעיונות, קוד מקור ובסיסי נתונים הם הלב הפועם של כל סטארטאפ. כישלון באבטחת המידע הזה לא רק גורם לנזק כספי, אלא יכול לחסל את המיזם עוד לפני שהושק.
המדריך הבא נכתב בגובה העיניים כדי לתת לכם, יזמי האפליקציות, מפת דרכים ברורה. נלמד איך לשלב נכון בין הגנה משפטית (כמו פטנטים וזכויות יוצרים) לבין אמצעים טכנולוגיים מחמירים. המטרה היא להבטיח שהעבודה הקשה שלכם תישאר שלכם בלבד.
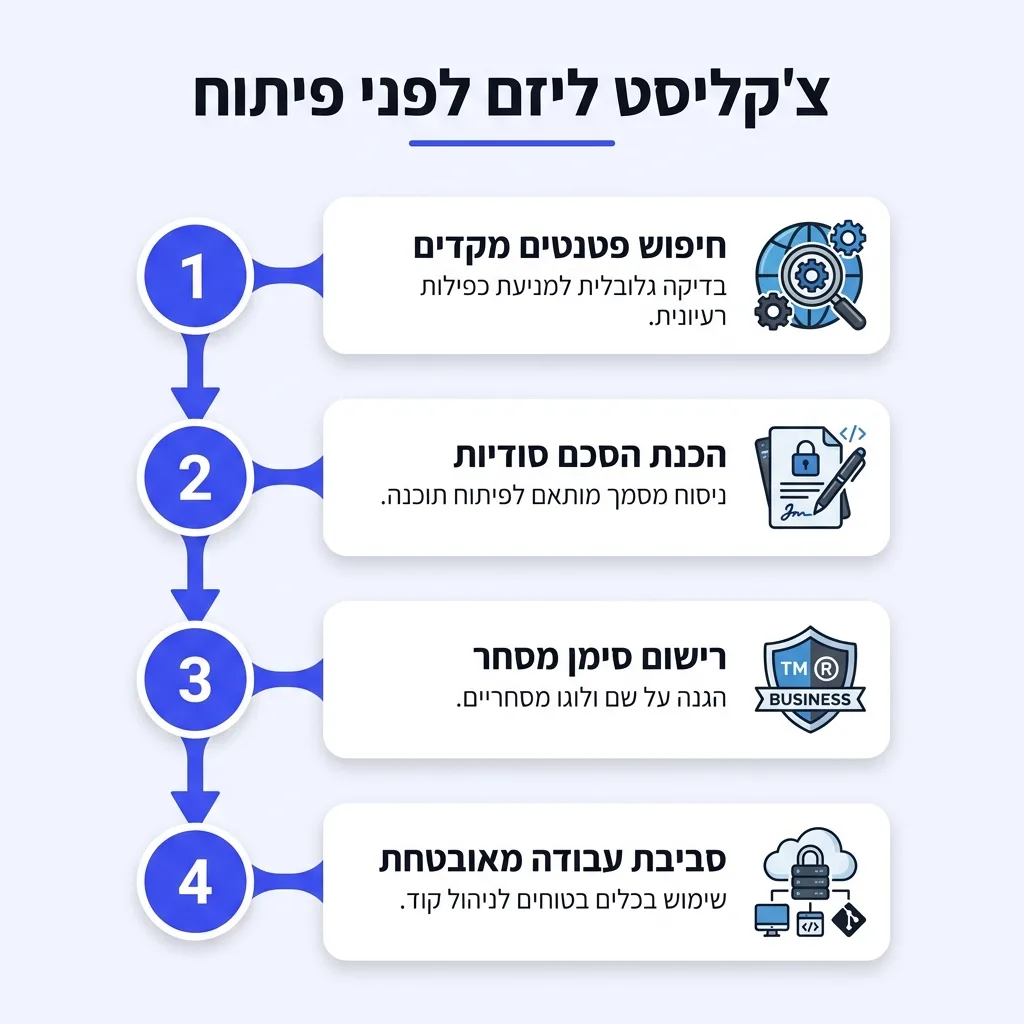
הכנות לפני שמתחילים: צ'קליסט ליזם המתחיל
רגע לפני שאתם צוללים לפיתוח ומשקיעים כספים, חשוב להכין תשתית בטוחה. פעולות מקדימות אלו יחסכו לכם כאבי ראש עצומים בהמשך הדרך.
צ'קליסט חובה לפני תחילת פיתוח:
לאחר שסימנתם וי על ההכנות הללו, אפשר להתקדם לשלבי ההגנה המרכזיים של המיזם שלכם.
שלב 1: ההגנה המשפטית – הרבה מעבר להסכם סודיות
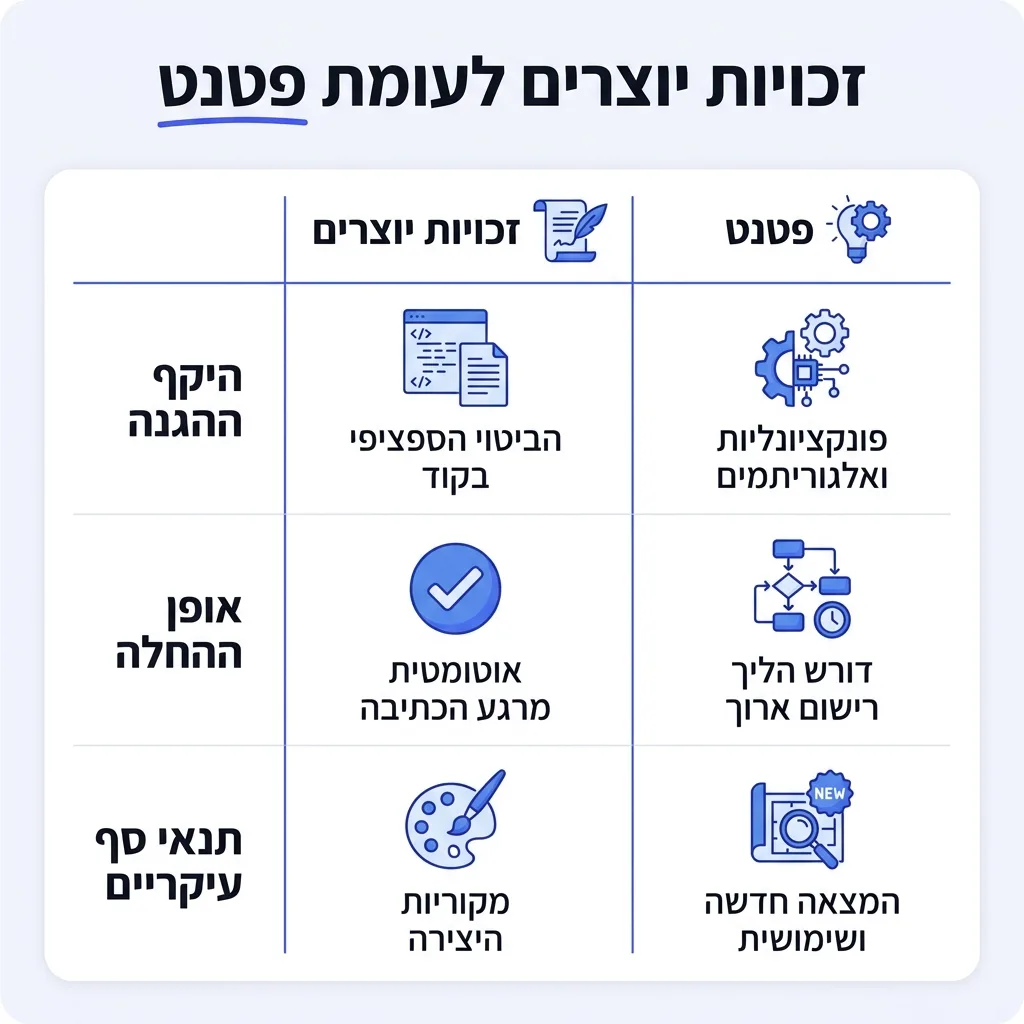
כשאנחנו מדברים על קניין רוחני של אפליקציה, אנחנו מדברים בעצם על שילוב של כלים משפטיים. זכויות יוצרים מגנות על קוד המקור מרגע כתיבתו באופן אוטומטי. עם זאת, חשוב לזכור שזכות יוצרים מגנה רק על הביטוי הספציפי בקוד, ולא על הרעיון עצמו.
כדי להגן על הפונקציונליות והאלגוריתמים המיוחדים שלכם, תזדקקו לפטנט. כדי לרשום פטנט, ההמצאה חייבת להיות חדשה, שימושית ובעלת "התקדמות המצאתית" שאינה מובנת מאליה. רישום פטנט מוצלח מעניק לכם בלעדיות לתקופה של 20 שנה.
שימו לב שיש הבדלים מהותיים בין מדינות. בארה"ב, למשל, הגישה לרישום פטנטים על תוכנה היא ליברלית יחסית. בישראל ובאירופה, לעומת זאת, הדרישות מחמירות יותר ויש צורך להוכיח שהתוכנה מציגה אופי טכנולוגי מוחשי.
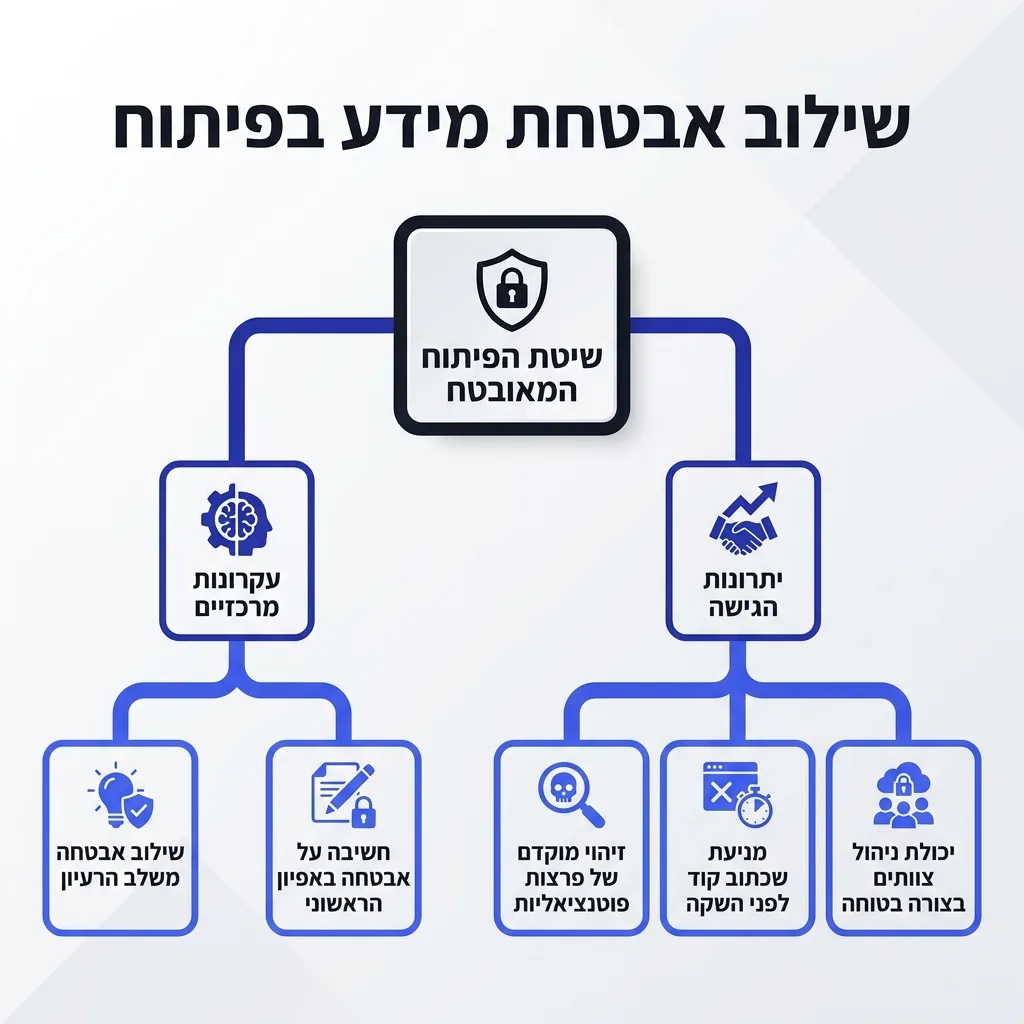
שלב 2: שילוב אבטחת מידע כבר משלב הרעיון (DevSecOps)
הטעות הנפוצה ביותר של יזמים היא לדחות את נושא אבטחת המידע לסוף הפיתוח. הגישה המקובלת והבטוחה היום נקראת DevSecOps – שילוב של אבטחה (Security) בכל שלב ושלב של מחזור חיי הפיתוח, כבר מהאפיון הראשוני.
כשחושבים על אבטחה מההתחלה, קל הרבה יותר לזהות פרצות פוטנציאליות בארכיטקטורה של האפליקציה. זה מונע מצב שבו מגלים חור אבטחה ענק שבוע לפני ההשקה, ואז צריך לכתוב חלקים נרחבים מהקוד מחדש.
בנוסף, הטמעת נהלים אלה חשובה במיוחד למי שמנהל צוותים קטנים. אם אתם רוצים להבין לעומק איך לעשות זאת, מומלץ לקרוא את המדריך שלנו על אבטחת מידע בארגונים קטנים: המדריך המעשי לניהול הרשאות וגישה מרחוק.
בקצרה
כדי להגן על האפליקציה שלכם באמת, לא מספיק להסתמך רק על עורך דין או רק על מתכנת. ההגנה המושלמת משלבת בין השניים.
שלב 3: נעילת קוד המקור והגבלת הרשאות
אחת הסכנות הגדולות לקניין הרוחני מגיעה מתוך הצוות עצמו. איומים פנימיים מצד עובדים או פרילנסרים הם תרחיש נפוץ. הפתרון הוא יישום עקרון "הצורך לדעת" (Need to Know) בכל הנוגע לבקרת גישה.
אזהרת אבטחה: אל תתנו למתכנת חזית (Front-end) גישה מלאה למסד הנתונים או לאלגוריתם הליבה אם הוא לא באמת זקוק להם לצורך עבודתו. פיצול הרשאות הוא קריטי למניעת גניבה של המוצר השלם.
בנוסף להרשאות, חשוב להגן על הקוד עצמו. טכניקה חובה כאן היא ערפול קוד (Obfuscation). תהליך זה הופך את קוד המקור למסובך וקשה מאוד לקריאה עבור בני אדם, מבלי לפגוע בפעילות האפליקציה. כך, גם אם הקוד דולף החוצה, למתחרים יהיה קשה מאוד להבין אותו או להנדס אותו לאחור (Reverse Engineering).
אבטחת תקשורת ומפתחות סודיים
חוק ברזל בפיתוח: לעולם אין לשמור מידע רגיש כמו סיסמאות או מפתחות הצפנה באופן גלוי בתוך קוד המקור (Hardcoding). אם מפתח יעלה את הקוד למאגר פתוח בטעות, כל ההגנות שלכם ייפרצו ברגע.
הקפידו גם על אבטחת ממשקי ה-API שלכם. האקרים מחפשים לעיתים קרובות נקודות תורפה בתקשורת שבין האפליקציה לשרת. שימוש בתקשורת מוצפנת (כמו HTTPS/TLS) מונע האזנות או התערבות בנתונים שעוברים ברשת.
שלב 4: אבטחת המידע של המשתמשים ועמידה בתקנים
הקניין הרוחני שלכם הוא חשוב, אבל המידע הרגיש של המשתמשים שלכם חשוב לא פחות. דליפת נתונים של לקוחות תגרום לפגיעה אנושה במוניטין שלכם ועלולה לגרור קנסות כבדים מאוד.
יזמים המפתחים אפליקציות בישראל מחויבים משפטית לעמוד בדרישות חוק הגנת הפרטיות. לאחרונה, תיקון 13 לחוק החמיר משמעותית את דרישות אבטחת המידע והעניק לרשות להגנת הפרטיות סמכויות אכיפה מוגברות.
וודאו שהאפליקציה שלכם אוספת רק את המידע שהיא באמת צריכה, ושהוא מוצפן במנוחה (על השרת) ובתנועה. כחלק מהתהליך, עליכם להציג למשתמשים מדיניות פרטיות ברורה ועדכנית, המסבירה בדיוק איזה מידע נאסף ומה עושים איתו.
שלב 5: בדיקות חדירות לפני ההשקה
לפני שאתם משחררים את האפליקציה לעולם האמיתי, אתם חייבים לבדוק את החוזק שלה. הדרך הטובה ביותר לעשות זאת היא באמצעות מומחים חיצוניים שינסו לפרוץ אליה באופן יזום.
תהליך זה נקרא בדיקות חדירות (Penetration Testing). בודקי אבטחה מקצועיים ינסו למצוא חולשות באפליקציה ובשרתים שלכם, בדיוק כפי שהאקר אמיתי היה עושה. כך תוכלו לתקן את הפרצות הקריטיות לפני שגורמים עוינים ינצלו אותן.
המלצת המומחה: Bsite מגזין טכנולוגי
"מהניסיון שלנו עם מאות סטארטאפים, נקודת התורפה הגדולה ביותר נמצאת בתפר שבין המשקיעים למפתחים. לעולם אל תעבירו קוד מקור מלא לבדיקת נאותות (Due Diligence) ללא הסכמי סודיות מחמירים ופיקוח על הגישה. השתמשו בחדרי מידע וירטואליים מאובטחים שמונעים הורדה או הדפסה של הקוד. הגנה רב-שכבתית היא לא מותרות ב-2026, היא הדרך היחידה להבטיח שהמיזם שלכם יישאר שלכם."
שאלות נפוצות
כיצד ניתן להגן משפטית על רעיון לאפליקציה?
באופן עקרוני, לא ניתן להגן משפטית על 'רעיון' מופשט. כדי להגן על רעיון לאפליקציה, עליכם לממש אותו. ההגנה מתבצעת דרך רישום פטנט על האלגוריתם והפונקציונליות הייחודית (בתנאי שהם עומדים בדרישות החדשנות), ובאמצעות זכויות יוצרים המגנות באופן אוטומטי על קוד המקור שנכתב.
מהן הדרכים להגן על קניין רוחני באפליקציה, כגון קוד ועיצוב?
על קוד המקור מגנים באמצעות זכויות יוצרים וכלים טכנולוגיים כמו ערפול קוד (Obfuscation) והגבלת גישה (Need to Know). על העיצוב (ממשק המשתמש) ניתן להגן באמצעות עיצוב רשום (מדגם), ואילו על המותג, השם והלוגו מגנים באמצעות רישום של סימן מסחר כחוק.
אילו פרצות אבטחה הן הנפוצות ביותר באפליקציות וכיצד ניתן למנוע אותן?
הפרצות הנפוצות ביותר כוללות שמירת מפתחות וסיסמאות באופן גלוי בתוך הקוד, ממשקי API לא מאובטחים, והרשאות עודפות לעובדים. ניתן למנוע אותן על ידי יישום מתודולוגיית DevSecOps, שימוש בתקשורת מוצפנת, וביצוע בדיקות חדירות תקופתיות לפני כל עדכון גרסה משמעותי.
איך מבטיחים שמידע רגיש של משתמשים נשאר מאובטח ופרטי?
הבטחת הפרטיות דורשת איסוף מינימלי של נתונים, הצפנה חזקה של המידע כשהוא נשמר בשרת (במנוחה) וכשהוא עובר ברשת (בתנועה באמצעות HTTPS), וכן עמידה מלאה בדרישות חוק הגנת הפרטיות ותיקון 13, כולל ניהול נכון של מדיניות הפרטיות.
מהם הצעדים הראשונים שיזם צריך לעשות כדי לאבטח אפליקציה חדשה?
הצעדים הראשונים כוללים חתימה על הסכמי סודיות (NDA) מול כל המעורבים, חיפוש מקדים לשלילת הפרת פטנטים קיימים, תכנון ארכיטקטורת אבטחה מראש (ולא בסוף הפיתוח), ויצירת סביבת פיתוח מאובטחת הכוללת אימות דו-שלבי לכל חברי הצוות.
האם יש צורך בהסכמים משפטיים עם מפתחים כדי להגן על הקניין הרוחני?
חד משמעית כן. מעבר להסכמי סודיות, חובה להחתים פרילנסרים ועובדים על הסכם שקובע במפורש שכל קניין רוחני (IP) שנוצר במהלך עבודתם שייך באופן בלעדי לחברה או ליזם. ללא סעיף זה, המפתח עלול לטעון לבעלות חלקית על הקוד שיצר.
מה ההבדל בין אבטחת מידע לבין הגנת סייבר בהקשר של פיתוח אפליקציות?
אבטחת מידע מתמקדת בשמירה על סודיות, שלמות וזמינות המידע שלכם ושל המשתמשים (למשל על ידי הצפנה ובקרת גישה פנימית). הגנת סייבר היא הנגזרת שמתמקדת במיוחד בבלימת איומים אקטיביים והתקפות זדוניות המגיעות מהמרחב הדיגיטלי (כמו האקרים שמנסים להפיל את השרת).
מה כדאי לזכור
אבטחת המידע והקניין הרוחני של האפליקציה שלכם היא לא רק עניין של קוד, אלא של תרבות עבודה נכונה. כשאתם משלבים אמצעים משפטיים כמו פטנטים והסכמי סודיות עם פרקטיקות טכנולוגיות חזקות כמו בקרת הרשאות מחמירה, אתם בונים חומת מגן אמיתית למיזם שלכם. השקיעו בזה מחשבה מתחילת הדרך, וכך תוכלו להתמקד במה שחשוב באמת – פיתוח מוצר מעולה והצלחת העסק.