אבטחת מידע בארגונים קטנים: המדריך המעשי לניהול הרשאות וגישה מרחוק
נכתב בתאריך 20 בספטמבר 2026
נקודות חשובות מהמאמר
אם אין לכם זמן לקרוא הכול עכשיו, הנה העקרונות הבסיסיים ביותר לאבטחת העסק שלכם:
✓ עקרון ההרשאה המינימלית: תנו לעובדים גישה רק למה שהם חייבים כדי לעשות את העבודה שלהם. לא כולם צריכים להיות מנהלי מערכת.
✓ אימות דו-שלבי (MFA): חובה להפעיל בכל המערכות. זה מונע את רוב הפריצות גם אם הסיסמה נגנבה.
✓ חיבור מאובטח (VPN): עובדים מהבית חייבים להתחבר לרשת דרך תעלה מוצפנת, במיוחד אם הם על רשת אלחוטית ציבורית.
✓ מדיניות עזיבת עובד: ניתוק מיידי של כל ההרשאות ביום שהעובד מסיים את תפקידו.
בעידן שבו עבודה מהבית ומהמסגרת ההיברידית היא הנורמה של שנת 2026, עסקים קטנים ובינוניים עומדים בפני אתגר אמיתי. כל מחשב של עובד בבית קפה, וכל סמארטפון פרטי בבית, הופכים למעשה לסניף קטן של המשרד שלכם. בלי מחלקת IT גדולה ותקציבי ענק, איך אפשר להגן על המידע הרגיש של העסק?
התשובה נמצאת בניהול חכם של הרשאות ובשליטה על הדרך שבה העובדים שלכם מתחברים למערכות. כשהמידע מפוזר, קל מאוד לאבד שליטה. פריצה קטנה לחשבון של עובד בודד יכולה לפתוח לתוקפים את הדלת לכל מאגרי המידע של העסק.
החדשות הטובות הן שאתם לא חייבים להיות תאגיד ענק כדי להגן על עצמכם. בעזרת מספר צעדים פשוטים וכלים טכנולוגיים נגישים, תוכלו לסגור את הפרצות המרכזיות. המדריך הבא יקח אתכם צעד אחר צעד, ויסביר בדיוק איך לנהל הרשאות גישה ולאבטח את העובדים שלכם מרחוק.
מה צריך להכין לפני שמתחילים?
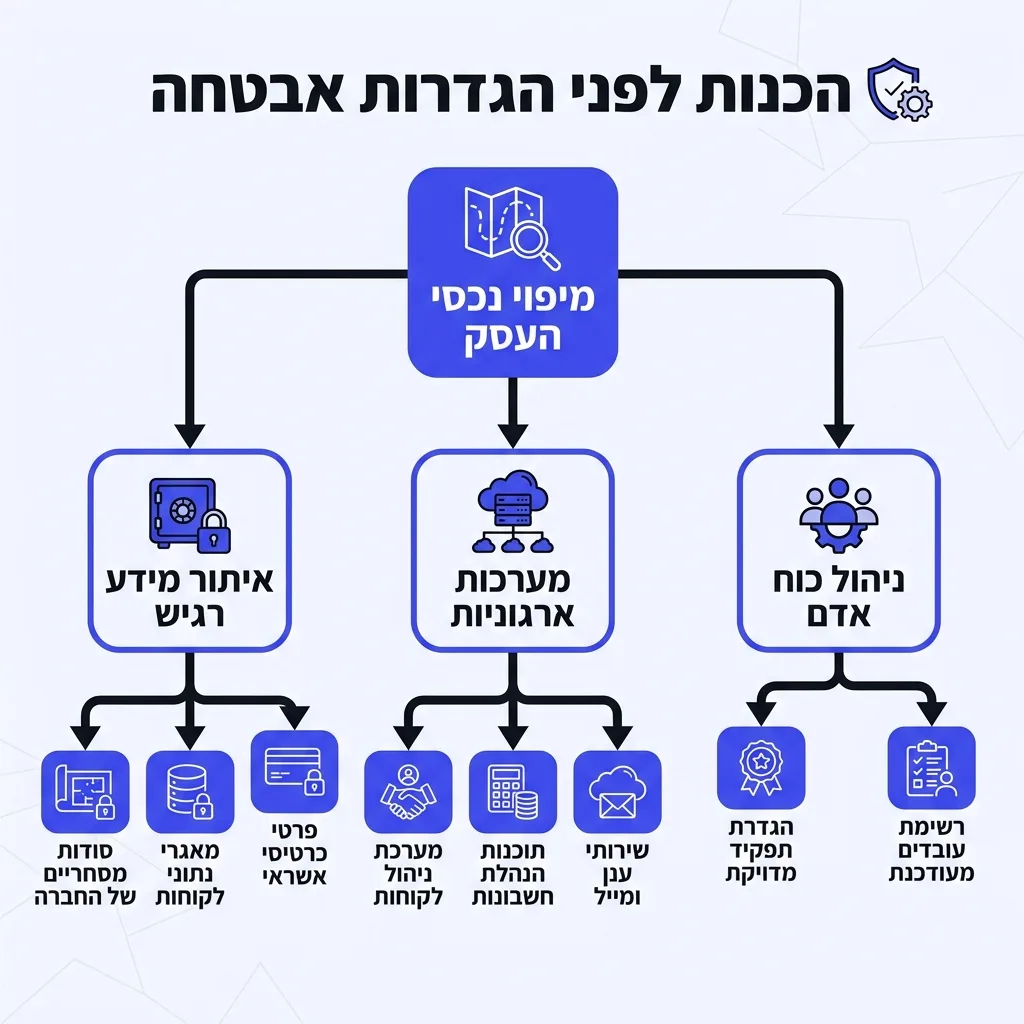
לפני שקופצים להגדרות טכניות, חשוב לעשות סדר. אי אפשר לאבטח את מה שאתם לא יודעים שקיים. קחו כמה דקות לרכז את המידע הבא, הוא ישמש אתכם לכל אורך הדרך.
✓ רשימת עובדים מעודכנת: מי עובד אצלכם ומה התפקיד המדויק שלו.
✓ מיפוי מערכות: רשימה של כל התוכנות, שירותי הענן ומאגרי המידע שהעסק משתמש בהם (מייל, קופה, CRM, הנהלת חשבונות).
✓ זיהוי מידע רגיש: איפה נשמרים פרטי הלקוחות שלכם, כרטיסי אשראי או סודות מסחריים.
שלב 1: יישום עקרון ההרשאה המינימלית (Least Privilege)
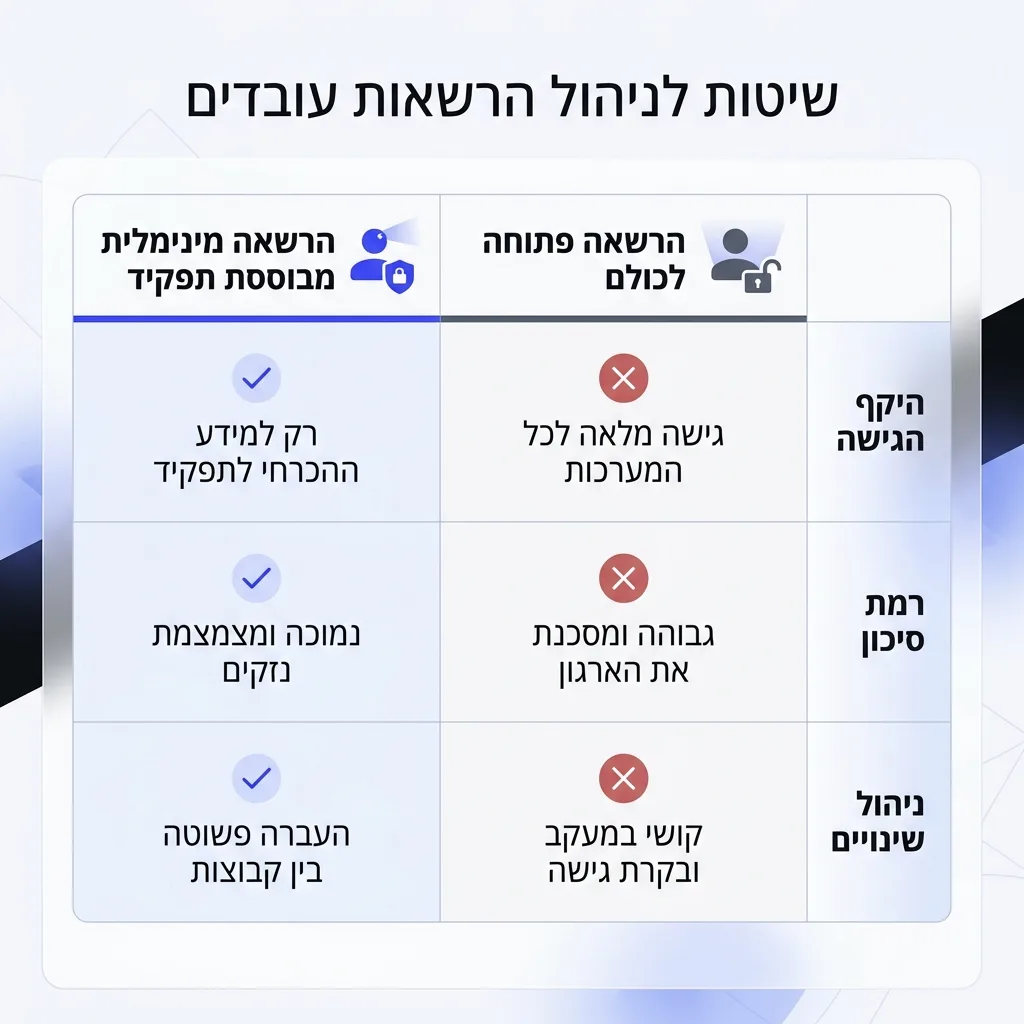
אחת הטעויות הנפוצות בעסקים קטנים היא לתת לכולם גישה להכול. זה נוח, זה חוסך שאלות, אבל זה מסוכן מאוד. עקרון ההרשאה המינימלית אומר דבר פשוט: עובד צריך לקבל גישה אך ורק למערכות ולמידע שהוא חייב כדי לבצע את העבודה שלו ביומיום.
אם נציג שירות לקוחות צריך רק לראות כרטיסי לקוח, אין סיבה שתהיה לו אפשרות למחוק את כל מסד הנתונים או לגשת לנתוני השכר של החברה. ככל שיש לעובד פחות הרשאות עודפות, כך הנזק האפשרי במקרה שהחשבון שלו נפרץ – קטן משמעותית.
איך מנהלים את זה בפועל?
מומלץ להשתמש בשיטה שנקראת RBAC (בקרת גישה מבוססת תפקידים). במקום לתת הרשאות לעובד ספציפי בשם דני, אתם בונים קבוצת הרשאות בשם "נציגי מכירות". דני מצורף לקבוצה הזו ומקבל אוטומטית רק את ההרשאות הרלוונטיות. עבר תפקיד? מעבירים אותו קבוצה. כך קל לעקוב ולמנוע טעויות.
שלב 2: הטמעת אימות דו-שלבי (2FA) לכל עובד
סיסמאות כבר מזמן לא מספיקות כדי לעצור האקרים. התקפות פישינג (דיוג) מתוחכמות מצליחות לגנוב סיסמאות של עובדים מדי יום. הפתרון היעיל ביותר הוא אימות דו-שלבי (MFA). זה אומר שכדי להיכנס למערכת, העובד צריך גם סיסמה (משהו שהוא יודע) וגם קוד חד-פעמי שנשלח לטלפון שלו (משהו שיש לו).
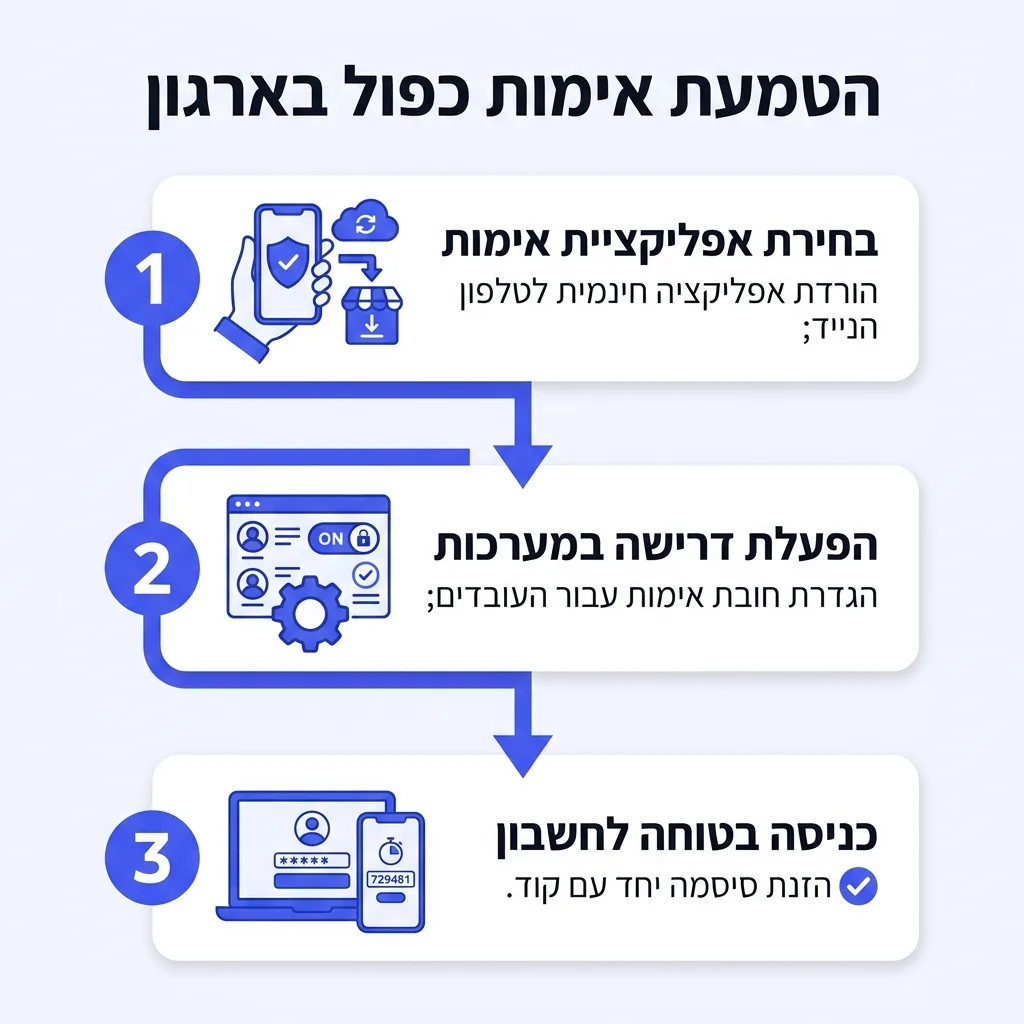
מדריך קצר להטמעת אימות דו-שלבי בעסק:
הטמעה של אימות כפול היא פשוטה ואינה דורשת ציוד יקר. תוכלו לבצע זאת בכמה צעדים מהירים:
- בחירת אפליקציית אימות: בקשו מהעובדים להוריד לטלפון אפליקציה כמו Google Authenticator או Microsoft Authenticator (שתיהן חינמיות).
- הפעלת הדרישה במערכות: היכנסו להגדרות הניהול של תיבות המייל (למשל Google Workspace או Office 365) ושירותי הענן שלכם, וסמנו את האפשרות של חובת אימות דו-שלבי לכל המשתמשים.
- חיבור המכשירים: בפעם הבאה שהעובד יתחבר, המערכת תציג לו קוד QR לסריקה. העובד יסרוק אותו עם האפליקציה בטלפון, ומאותו רגע המכשיר שלו מקושר.
חשוב לזכור, כחלק מיישום מדיניות פרטיות תקינה בארגון, הגנה על כניסות למערכות היא דרישת בסיס בחוק.
שלב 3: הבטחת חיבור מאובטח (VPN) מהבית
כאשר עובד מתחבר מהבית, ולפעמים מבית קפה מקומי, הוא רוכב על רשת אינטרנט שאתם לא שולטים בה. רשתות Wi-Fi ציבוריות או לא מאובטחות מאפשרות לתוקפים ליירט את התקשורת בקלות (התקפת "אדם באמצע"). כדי למנוע זאת, חובה להשתמש ב-VPN (רשת וירטואלית פרטית).
ה-VPN יוצר מעין תעלה מוצפנת וסגורה בין המחשב של העובד לבין שרתי הארגון. גם אם מישהו יושב על אותה רשת בבית הקפה ומנסה להאזין לתקשורת, הוא יראה רק ג'יבריש מוצפן. עבור מנהלים שמקימים תשתיות, חשוב לקרוא גם על סייבר ואבטחת מידע בענן כדי להשלים את התמונה הכוללת של ההגנה.
שלב 4: התמודדות עם מכשירים אישיים (BYOD)
בארגונים קטנים רבים, עובדים משתמשים בטלפונים הניידים האישיים שלהם או במחשבים הביתיים כדי לענות למיילים ולעבוד. התופעה הזו (BYOD – הבא את המכשיר שלך) חוסכת כסף, אבל מכניסה וירוסים ונוזקות ישירות לרשת החברה.
כדי להתמודד עם זה, עליכם לקבוע כללים ברורים ולדאוג שהעובדים ידעו איך להתגונן מפריצות בטלפון הנייד. הנה מה שכדאי ולא כדאי לעשות:
✓ מה מומלץ לעשות: דרשו מכל עובד שמתחבר מהנייד הפרטי להתקין תוכנת אנטי-וירוס, להפעיל נעילת מסך, ולבצע עדכוני תוכנה שוטפים. מומלץ לשקול כלי ניהול מכשירים (MDM) שמפריד בין המידע העסקי לפרטי על גבי הטלפון.
מה אסור לעשות: אל תאפשרו הורדת קבצי חברה רגישים, כמו רשימות לקוחות, ישירות לזיכרון של מכשיר פרטי שאין לכם יכולת למחוק אותו מרחוק במקרה של גניבה.
שלב 5: קביעת נהלי מדיניות סיסמאות בארגון
סיסמה חלשה היא מתנה להאקרים. מערכות אוטומטיות יכולות לפצח סיסמאות כמו "123456" או שם הכלב בשבריר שנייה. חשוב לקבוע מדיניות סיסמאות רוחבית, שכל מערכות הארגון יאכפו באופן אוטומטי כדי שהעובדים לא יוכלו לבחור סיסמאות חלשות.
לפי הנחיות מערך הסייבר הלאומי והתקנים העדכניים לשנת 2026, יש לשנות את תפיסת הסיסמאות הישנה שעודדה החלפת סיסמה בכל חודש, ולעבור לשימוש ב"משפטי סיסמה" חזקים.
| הגדרת אבטחה | המדיניות המומלצת לעסקים קטנים |
|---|---|
| אורך סיסמה מינימלי | לפחות 12 תווים (מומלץ להשתמש במשפט קצר שקל לזכור). |
| מורכבות התווים | שילוב של אותיות גדולות, קטנות, מספרים וסימן מיוחד אחד לפחות. |
| מנהל סיסמאות | חובה לספק לעובדים מנהל סיסמאות ארגוני (כדי שלא יכתבו אותן על פתק). |
| נעילה לאחר ניסיונות כושלים | נעילת החשבון ל-15 דקות לאחר 5 ניסיונות הקלדה שגויים. |
שלב 6: קליטה, הדרכה ועזיבת עובדים
הגורם האנושי הוא עדיין החוליה החלשה ביותר בשרשרת האבטחה. לפי נתונים עדכניים, התקפות פישינג על עובדים מרוחקים מהוות את רוב ניסיונות הפריצה לארגונים. קיימו הדרכה תקופתית קצרה, הסבירו לעובדים איך נראה מייל חשוד, ועודדו אותם לדווח אם לחצו על קישור שגוי בטעות. אל תענישו על טעויות בתום לב, אלא עודדו שקיפות ודיווח מהיר.
בנוסף, יום העזיבה של עובד הוא רגע קריטי. חייב להיות לכם נוהל כתוב ומסודר: ביום שבו העובד מסיים את תפקידו, כל ההרשאות שלו — מהמייל, דרך תוכנת ה-CRM ועד למפתחות הכניסה למשרד — מבוטלות באופן מיידי. עובד שעזב בכעס עם גישה למאגר הלקוחות שלכם יכול לגרום לנזק בלתי הפיך.
אם יש לכם נכסים דיגיטליים נוספים שצריך לשמור עליהם, אנו ממליצים לקרוא גם איך לאבטח אתר וורדפרס בחינם, כדי שהחזית הדיגיטלית שלכם תישאר מוגנת.
ההמלצה של Bsite מגזין טכנולוגי
"בעלי עסקים קטנים נוטים לחשוב שהם לא מטרה מעניינת להאקרים כי 'אין להם מיליונים בבנק'. זו הטעות הכי גדולה שאתם יכולים לעשות. תוקפים מחפשים מטרות קלות, לא רק מטרות גדולות. רוב הפריצות לעסקים בסדר גודל כזה מבוצעות על ידי רובוטים שסורקים אלפי רשתות במקביל ומחפשים סיסמאות חלשות.
כשאתם מפעילים אימות דו-שלבי וסוגרים גישה מיותרת, אתם מפסיקים להיות מטרה קלה. זה דורש מעט מאוד מאמץ, אבל מציל את העסק ברגע האמת."
שאלות נפוצות
איך מנהלים הרשאות גישה לעובדים שעובדים מהבית?
ניהול הרשאות מרחוק מתבצע בצורה הטובה ביותר דרך מודל מבוסס תפקידים (RBAC). יוצרים קבוצות הרשאה לכל תפקיד בארגון, ומצרפים את העובד לקבוצה הרלוונטית דרך מערכת ניהול זהויות מרכזית. כך מבטיחים שהעובד ניגש רק למה שהוא צריך, וניתן לנתק את הגישה מרחוק בלחיצת כפתור אחת.
מהם הסיכונים המרכזיים באבטחת מידע כשעובדים עובדים מרחוק?
הסיכונים המרכזיים כוללים חיבור דרך רשתות אלחוטיות לא מאובטחות (שמאפשרות יירוט נתונים), גניבת מחשבים או טלפונים אישיים שמכילים חומר עסקי, והתקפות פישינג שנועדו לגנוב את פרטי ההתחברות של העובד מרחוק. בנוסף, חדירת נוזקות ממחשבים ביתיים שאינם מוגנים מספיק אל תוך הרשת הארגונית.
כיצד ניתן לאכוף מדיניות אבטחת מידע על מכשירים אישיים של עובדים?
כדי לאכוף מדיניות על מכשירי BYOD (מכשירים אישיים), מומלץ להתקין מערכת ניהול מכשירים סלולריים (MDM). מערכת זו יוצרת מחיצה וירטואלית מוצפנת בטלפון עבור המידע העסקי. היא מאפשרת למנהל למחוק את המידע הארגוני מרחוק במקרה של גניבה, מבלי לפגוע בתמונות ובמידע הפרטי של העובד.
מהן שיטות העבודה המומלצות להגדרת סיסמאות ואימות רב-שלבי?
השיטה המומלצת היא שימוש ב"משפטי סיסמה" ארוכים (מעל 12 תווים) שקל לזכור, בשילוב מנהל סיסמאות ארגוני שמונע מהעובדים למחזר סיסמאות. מעל הכול, חובה להפעיל אימות רב-שלבי (MFA) בכל המערכות העסקיות, כך שגם אם הסיסמה נפרצה, התוקף יזדקק לקוד המשתנה שנמצא אצל העובד.
איך מבטיחים חיבור מאובטח (VPN) לרשת הארגונית עבור עובדים מרוחקים?
יש לספק לעובדים תוכנת לקוח VPN אמינה, ולהגדיר שכל גישה לשרתי החברה או למערכות הליבה חייבת לעבור דרכה. ה-VPN מצפין את כל התעבורה בין המחשב המרוחק לשרת הארגוני, כך שגם אם העובד גולש מרשת ציבורית, המידע מוסתר ומוגן מפני האזנות.
מהו עיקרון ההרשאה המינימלית וכיצד מיישמים אותו בארגון קטן?
עיקרון ההרשאה המינימלית (Least Privilege) קובע שכל עובד מקבל את המינימום ההכרחי של הרשאות הנדרשות לביצוע עבודתו. בארגון קטן, מיישמים זאת על ידי ביטול גישת המנהל (Admin) לרוב העובדים, הגבלת הגישה לתיקיות פיננסיות ולקוחות רק למי שמטפל בהן בפועל, וסקירה תקופתית של ההרשאות.
כיצד מנטרים ובודקים את פעילות העובדים המרוחקים כדי למנוע דלף מידע?
אפשר למנוע דלף מידע על ידי הפעלת יומני רישום (Logs) בשירותי הענן, המתריעים על פעולות חריגות כמו הורדה מסיבית של קבצים מחוץ לשעות הפעילות. כמו כן, הטמעת מערכות למניעת אובדן נתונים (DLP) חוסמת העתקת מידע רגיש, כגון מספרי אשראי, להתקנים חיצוניים או שליחתו במייל פרטי.
לסיכום
אבטחת מידע בארגונים קטנים בשנת 2026 לא דורשת תקציבי עתק או צוותי IT מסביב לשעון. היא דורשת סדר, משמעת והבנה של הסיכונים בעבודה מרחוק. התחילו במיפוי המערכות שלכם ובהחלת עקרון ההרשאה המינימלית. ודאו שכל עובד משתמש באימות דו-שלבי ומתחבר מרחוק אך ורק בצורה מוצפנת.
זכרו, האחריות על שמירת המידע מוטלת עליכם המנהלים. אל תשאירו פרצות פתוחות שיעלו לכם ביוקר בהמשך. אם תיישמו את השלבים שפורטו במדריך, תעניקו לעסק שלכם הגנה משמעותית ויציבה, ותאפשרו לצוות לעבוד מכל מקום בראש שקט. לפרטים נוספים ולייעוץ, אתם מוזמנים ליצור איתנו קשר דרך עמוד צור קשר.