סייבר ואבטחת מידע בענן: המדריך למנהלי תשתיות שעוברים לשרתים מרוחקים
נכתב בתאריך 15 בספטמבר 2026
נקודות חשובות מהמאמר
לפני שצוללים לעומק, הנה התשובה המהירה לניהול סייבר ואבטחת מידע בסביבת ענן:
המעבר לשרתים בענן כבר מזמן אינו רק מילה חמה בפי אנשי טכנולוגיה. בשנת 2026, זוהי המציאות היומיומית של רוב העסקים והארגונים בישראל.
מצד אחד, הענן חוסך לנו המון כאב ראש. אין יותר צורך לתחזק שרתים פיזיים, לדאוג לקירור החדר או להחליף דיסקים קשיחים שנהרסו. הכל זמין, מהיר וגמיש.
מצד שני, המעבר הזה מייצר אתגרים חדשים לגמרי בתחום של סייבר ואבטחת מידע. כשהשרתים שלכם יושבים במקום מרוחק ונגישים דרך האינטרנט, חוקי המשחק משתנים.
אי אפשר יותר להסתמך רק על חומת אש (Firewall) בכניסה למשרד. הרשת שלכם עכשיו פתוחה ומבוזרת יותר מאי פעם. במדריך הזה, נסביר בשפה פשוטה איך להגן על התשתיות בענן, שלב אחר שלב.
רגע לפני המעבר: מה צריך להכין?
מעבר נכון לענן מתחיל הרבה לפני שמעלים את הקובץ הראשון. כשאנחנו מדברים על סייבר ואבטחת מידע, התכנון המוקדם הוא החלק החשוב ביותר.
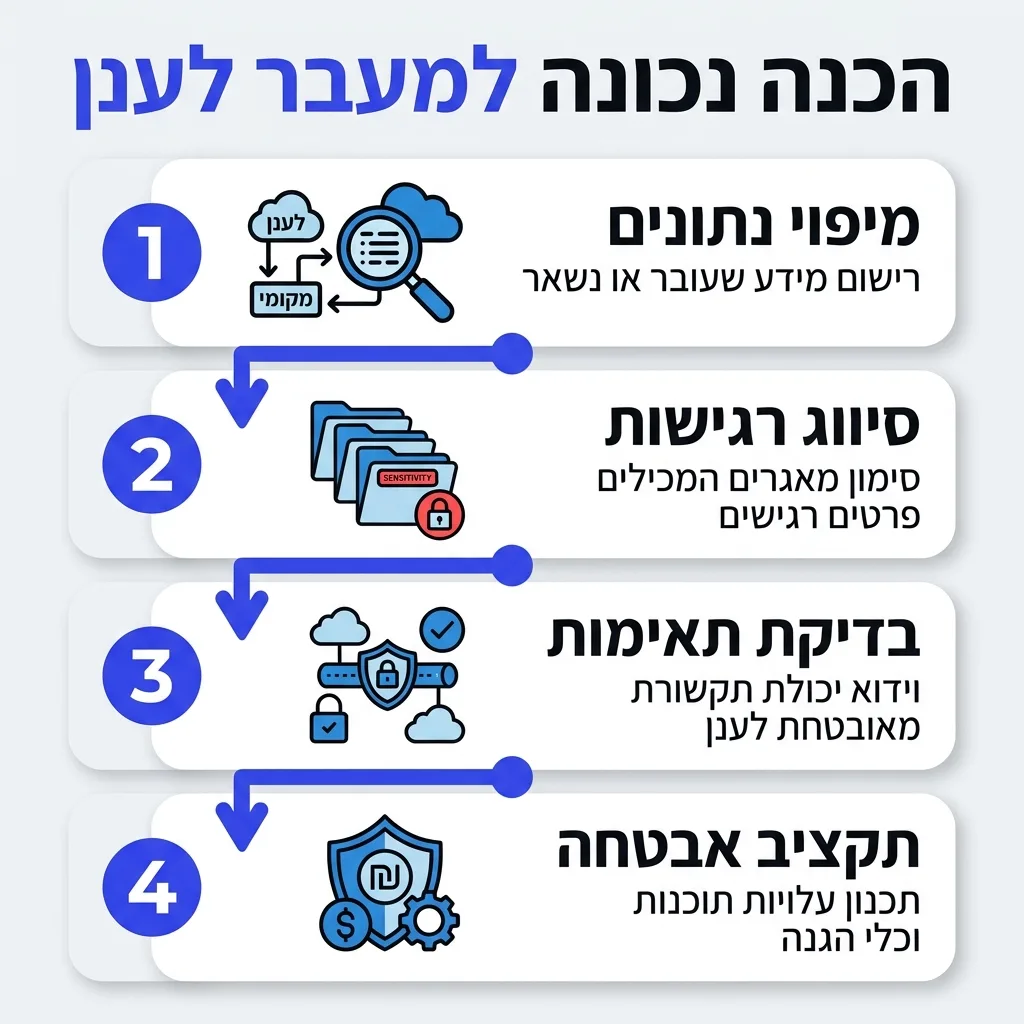
מנהלי תשתיות רבים נוטים למהר עם ההגירה לענן, ומגלים את פערי האבטחה רק אחרי שהמערכת כבר באוויר. כדי למנוע זאת, הכנו עבורכם רשימת בדיקה ראשונית.
צ'קליסט הכנה למעבר לענן
רק אחרי שהשלמתם את הבדיקות האלו, אפשר להתחיל ליישם את שלבי האבטחה בפועל.
שלב 1: להבין את מודל האחריות המשותפת
הטעות הנפוצה ביותר של חברות העוברות לענן היא המחשבה שספק השירות (כמו גוגל, מיקרוסופט או אמזון) דואג להכל. זה פשוט לא נכון.
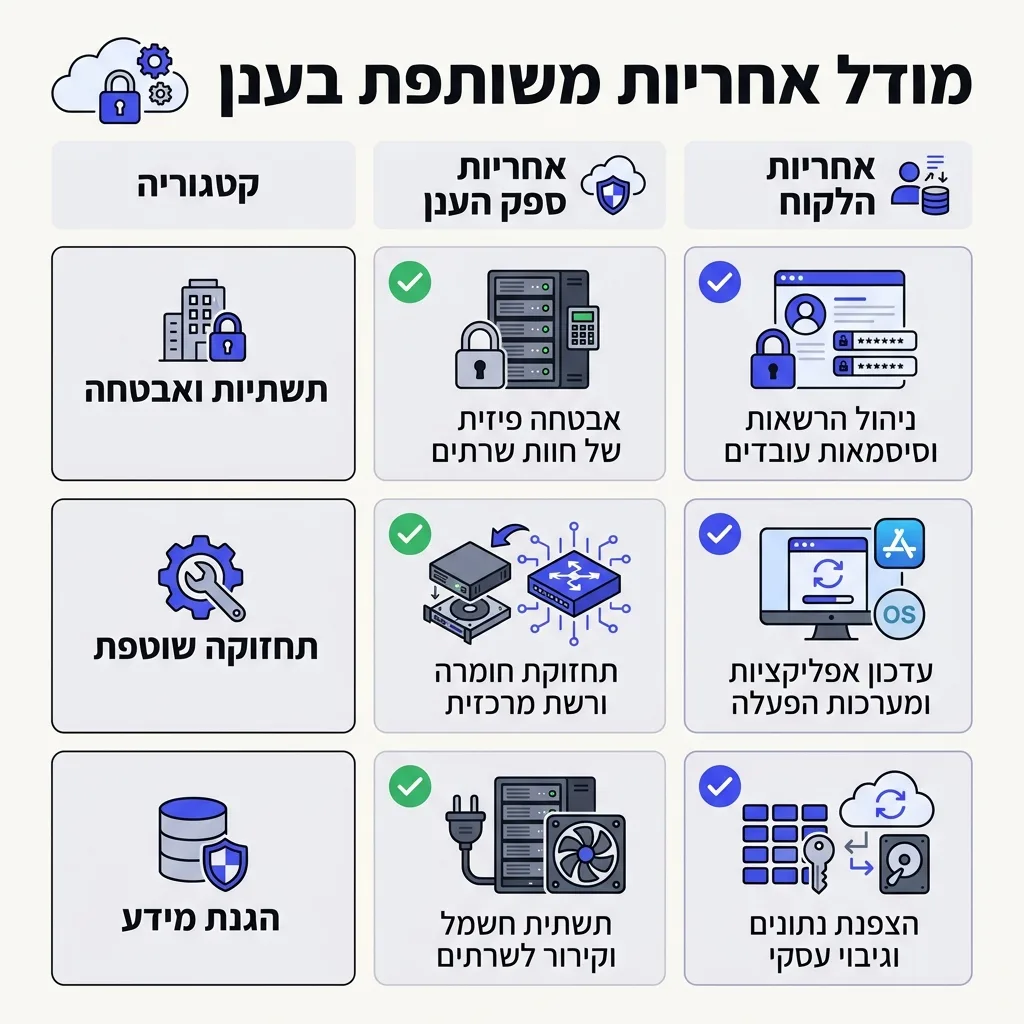
בעולם הענן קיים מושג שנקרא "מודל אחריות משותפת". המשמעות שלו פשוטה: הספק אחראי על אבטחת הענן עצמו, ואתם אחראים על מה שקורה בתוך הענן שלכם.
| אחריות ספק הענן | האחריות שלכם (הלקוח) |
|---|---|
| אבטחה פיזית של חוות השרתים | ניהול הרשאות וסיסמאות של העובדים |
| תחזוקת החומרה והרשת המרכזית | הצפנת נתונים וגיבוי המידע העסקי |
| הגנה על תשתית החשמל והקירור | עדכון אפליקציות ומערכות ההפעלה שלכם |
לפי מקורות מוסמכים העוסקים במחשוב ענן, הבנת הגבול הזה היא הצעד הראשון והקריטי ביותר בבניית אסטרטגיית הגנה נכונה.
שלב 2: ניהול הרשאות וגישה – מי נכנס לאן?
בסביבה של שרתים מרוחקים, הזהות של המשתמש היא למעשה קו ההגנה הראשון שלכם. אם בעבר השומר בכניסה לבניין היה בודק מי נכנס, היום המערכת צריכה לוודא שמי שמתחבר מרחוק הוא אכן עובד החברה.
ניהול זהויות והרשאות (המוכר בשם IAM) מבטיח שכל אדם מקבל גישה אך ורק לכלים ולמידע שהוא באמת צריך לטובת עבודתו. אין סיבה שאיש מכירות יקבל הרשאות לשרת הנהלת החשבונות.
חובה להפעיל אימות דו-שלבי (MFA) לכל עובד. זה אומר שמלבד סיסמה, העובד יצטרך להזין קוד נוסף שנשלח לנייד שלו. זה מונע כמעט לחלוטין פריצות המבוססות על גניבת סיסמאות בלבד.
כדי להבין לעומק איך בונים מערך הרשאות חכם, כדאי לקרוא על סייבר ואבטחת מידע בגישת אפס אמון: למה גם חברות קטנות חייבות את זה.
שלב 3: אבטחת הרשת הפנימית בענן
רק בגלל שהשרתים שלכם יושבים בענן ציבורי, זה לא אומר שהם צריכים להיות פתוחים לכולם. עליכם לבנות חומות הגנה וירטואליות סביב סביבת העבודה שלכם.
הדרך הנכונה לעשות זאת היא באמצעות חלוקת החלל לאזורים נפרדים (סגמנטציה). מפרידים את מסדי הנתונים הרגישים משרתי האינטרנט החיצוניים שחשופים לגולשים.
אם תפרידו את הרשתות נכון, תבטיחו שגם אם תוקף הצליח לפרוץ לחלק אחד במערכת, הוא לא יוכל לדלג בקלות לחלקים הרגישים יותר.
שלב 4: הגנה על הנתונים ומניעת זליגה
המידע שלכם הוא הנכס היקר ביותר. בענן, הנתונים נמצאים כל הזמן בתנועה — עוברים מהמחשב של העובד לשרת, ומשם למערכות גיבוי. לכן, חובה להפעיל הצפנה חזקה.
הצפנה משמעותה נעילת המידע כך שגם אם מישהו גונב אותו, הוא יראה רק ג'יבריש לא מובן. יש להקפיד על הצפנה של המידע כשהוא מאוחסן בשרת, וגם כשהוא עובר ברשת האינטרנט.
בנוסף, חשוב לזכור שעובדים ניגשים למידע הזה לעיתים קרובות מהטלפון הסלולרי שלהם. זה יוצר נקודת תורפה נוספת. מומלץ מאוד להיעזר במדריך לאזרח הדיגיטלי: איך להתגונן מפריצות בטלפון הנייד כדי להדריך את העובדים כיצד לשמור על המכשירים שלהם.
שלב 5: ניטור, זיהוי איומים ותגובה לאירועים
מערכת הגנה טובה היא לא כזו שרק חוסמת מתקפות, אלא גם כזו שיודעת לזהות כשמשהו חריג קורה. בענן קל מאוד ללכת לאיבוד בתוך ים של נתונים ופעולות.
עליכם להתקין מערכות מעקב שקוראות את יומני הפעילות (Logs) בזמן אמת. אם עובד מתחבר בדרך כלל מתל אביב בשעות הבוקר, ופתאום יש ניסיון התחברות עם השם שלו ממדינה אחרת באמצע הלילה — המערכת חייבת להתריע מיד.
הגדירו מראש תוכנית פעולה: מה עושים כשיש התרעה על פריצה? מי מנתק את השרת הנגוע? ככל שתדעו להגיב מהר יותר, כך הנזק יהיה קטן יותר. השקעה בהכשרת הצוות היא קריטית, ולכן כדאי לעודד עובדים לקרוא על קריירה במסלול המהיר: איך נכנסים לתחום סייבר ואבטחת מידע בשנת 2026 ולהעמיק את הידע שלהם.
שלב 6: עמידה בתקנים ורגולציה
אבטחת מידע היא לא רק עניין טכנולוגי, אלא גם משפטי. חברות העובדות בישראל או מול לקוחות באירופה כפופות לחוקי פרטיות נוקשים מאוד, כמו תקנות הגנת המידע.
לדוגמה, ארגון המחזיק מידע רגיש חשוף לקנסות כבדים שיכולים להגיע למאות אלפי שקלים (ולעיתים מעל 1,500,000 ₪) במקרה של דלף מידע שקרה עקב רשלנות.
לפי הנחיות מכון התקנים הלאומי האמריקאי לטכנולוגיה (NIST), שירותי הענן שלכם חייבים לעמוד בתקני האבטחה הבינלאומיים המחמירים ביותר. ודאו שהספק שלכם מחזיק באישורים המתאימים, ושההגדרות שלכם לא מפרות את מדיניות הפרטיות של החברה.
המלצת המומחה: הטיפ של Bsite מגזין טכנולוגי
"הטעות הכי גדולה שאני רואה אצל מנהלי תשתיות היא הציפייה שספק הענן יעשה עבורם את העבודה השחורה. המעבר לשרתים מרוחקים לא מעלים את הצורך בהגנה, הוא פשוט מעביר את זירת הלחימה למגרש אחר. ההמלצה החד-משמעית שלי: התייחסו לשרת בענן כאילו הוא מחשב פתוח שמונח באמצע רחוב סואן.
הגדירו הרשאות מחמירות, הצפינו כל פיסת מידע, ואל תסמכו על אף חיבור שמגיע מבחוץ ללא אימות כפול. רק תכנון פרנואידי יוביל לשקט נפשי אמיתי."
שאלות נפוצות
מה זה בעצם מודל האחריות המשותפת בענן?
זהו כלל ברזל האומר שחברת הענן אחראית להגן על המבנה הפיזי של השרתים ועל החיבור לחשמל, בעוד שהלקוח אחראי לאבטח את המידע שלו, את הסיסמאות ואת הגדרות הרשת שבתוך סביבת הענן שלו.
האם ענן באמת בטוח יותר משרת שנמצא אצלי במשרד?
כן, לרוב הענן בטוח יותר כי חברות הענק משקיעות מיליארדים באבטחה פיזית וטכנולוגית שאין לעסק רגיל. עם זאת, אם הלקוח מגדיר את הרשאות הגישה בצורה רשלנית ומשאיר "דלתות פתוחות", המערכת תהיה פריצה בדיוק כמו שרת מקומי.
מה המשמעות של ניהול זהויות והרשאות (IAM)?
ניהול זהויות הוא תהליך שבו מוודאים שרק עובדים מורשים יכולים להיכנס למערכת, ושכל עובד יכול לראות אך ורק את המידע שרלוונטי לתפקיד שלו. זה מונע מצב שבו פריצה לחשבון של עובד זוטר תעניק לתוקף גישה לכלל נתוני החברה.
איך אפשר למנוע זליגת נתונים מהענן?
הדרך הטובה ביותר היא שימוש בהצפנה חזקה של הקבצים, ניטור מתמיד אחר העברת קבצים גדולה או חריגה, וביטול אפשרות ההורדה של נתונים רגישים למכשירים פרטיים של עובדים שאינם מאובטחים.
האם צריך חומת אש (Firewall) גם כשעוברים לענן?
בהחלט. בענן אנו משתמשים בחומות אש וירטואליות שמסננות את התנועה הנכנסת והיוצאת מהשרתים המרוחקים שלנו, כדי לוודא שרק תקשורת מאושרת ובטוחה מצליחה לעבור.
כמה יכולה לעלות פריצת סייבר לארגון ישראלי ממוצע?
הנזק הכלכלי משתנה מאוד, אך מחקרים מראים שפריצה חמורה לעסק בסדר גודל בינוני בישראל עלולה להגיע לעלויות ישירות ועקיפות של בין 500,000 ₪ ל-3,000,000 ₪, כולל תביעות, שחזור נתונים ואובדן ימי עבודה.
לסיכום
המעבר לשרתים מרוחקים הוא צעד מבורך וחשוב לכל ארגון מודרני, אך הוא דורש שינוי תפיסה. אי אפשר יותר להסתמך רק על הגנת הקצוות החיצוניים של הרשת, משום שבענן הרשת פזורה ומבוזרת.
כפי שראינו, ניהול נכון של סייבר ואבטחת מידע בענן מתחיל מהבנת האחריות שלכם כלקוחות. עליכם להקפיד על ניהול הרשאות מחמיר, חלוקה חכמה של הרשת הפנימית, הצפנת נתונים חזקה וניטור פעולות רציף 24/7.
אם תעקבו אחר השלבים שפורטו במדריך, תבנו תשתית ענן חזקה ובטוחה. כך תוכלו ליהנות מכל היתרונות של הטכנולוגיה, תוך שמירה מלאה על הנכסים היקרים ביותר של העסק שלכם.