אבטחת אתרי וורדפרס ב-2026: כך תזהו תוספים מזיקים לפני ההתקנה
נכתב בתאריך 14 בספטמבר 2026
נקודות חשובות מהמאמר
- ✓מקור הסיכון המרכזי: 91% מפרצות האבטחה מתחילות בתוספים פגיעים.
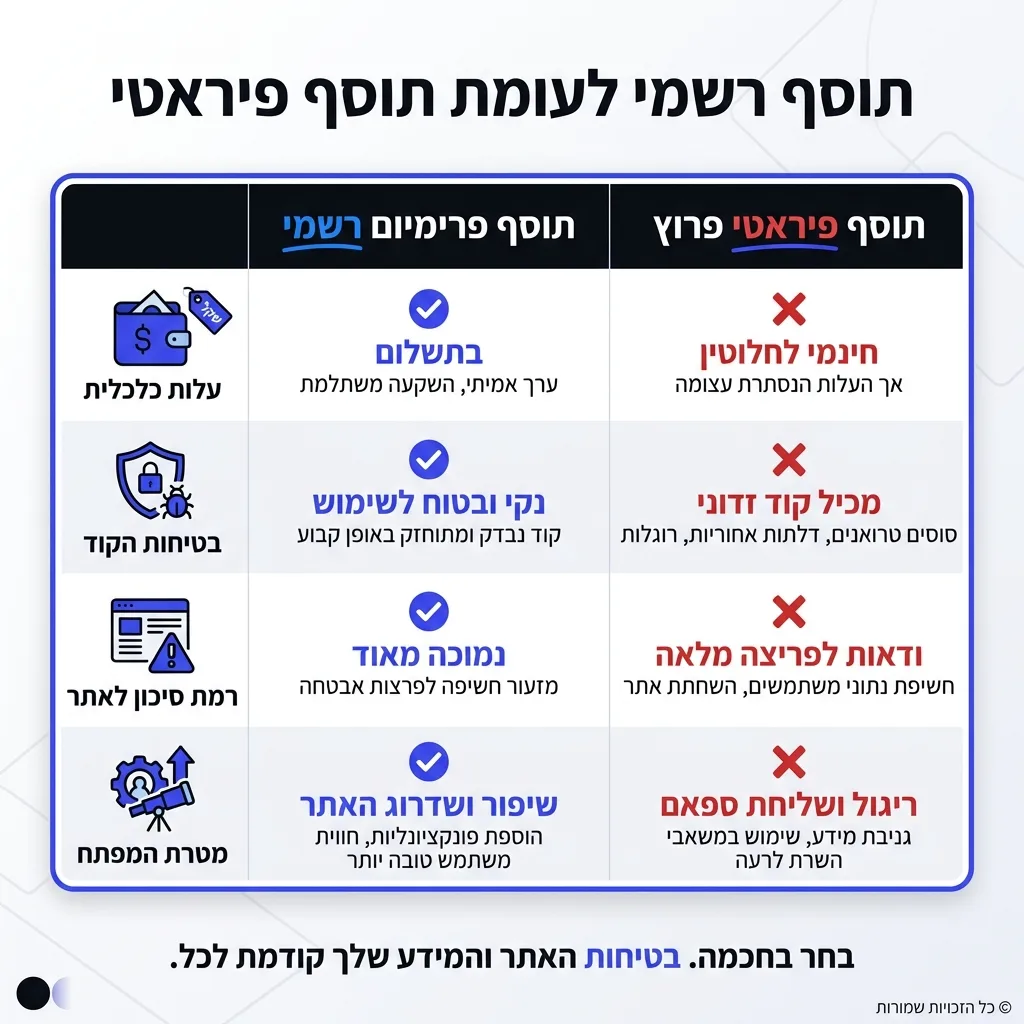
- ✓היזהרו מתוספי חינם ממקורות לא מוכרים: תוספים פיראטיים כמעט תמיד מכילים קוד זדוני שיהרוס את האתר.
- ✓בדיקה לפני התקנה: תמיד בדקו תאריך עדכון, ביקורות ומספר הורדות במאגר הרשמי.
- ✓תחזוקה שוטפת: תוסף שאינו בשימוש חובה למחוק לחלוטין, ולא רק לכבות.
מערכת וורדפרס היא פלטפורמה מדהימה שבזכותה קל מאוד לבנות אתרים. הסוד שלה טמון בתוספים – כלים קטנים שמוסיפים לאתר שלנו יכולות חדשות בלחיצת כפתור.
אבל בשנת 2026, התוספים האלה הם גם החור הגדול ביותר באבטחה של האתר שלכם. נתונים חדשים מראים שרוב הפריצות לאתרים קורות בגלל תוסף שלא עודכן או תוסף שנכתב בצורה גרועה.
כשאתם מתקינים תוסף בלי לבדוק אותו קודם, אתם למעשה נותנים לאדם זר גישה חופשית למערכת שלכם. זה יכול להוביל לגניבת מידע של לקוחות, להריסת האתר או לפגיעה בדירוג שלכם בגוגל.
במאמר הזה נסביר בשפה פשוטה איך לבדוק תוספים לפני שמתקינים אותם, איך לזהות סימני אזהרה, ואיך לשמור על האתר שלכם בטוח ומוגן לאורך זמן.
למה תוספים הם נקודת התורפה הגדולה ביותר של וורדפרס?
וורדפרס עצמה היא מערכת בטוחה מאוד. הצוות שמפתח אותה דואג לסגור פרצות אבטחה במהירות. הבעיה מתחילה כשמוסיפים למערכת קוד חיצוני – התוספים.
כל מפתח בעולם יכול לכתוב תוסף ולהציע אותו להורדה. המשמעות היא שאין אחידות ברמת האבטחה. מפתח אחד יכול לכתוב קוד מושלם, ומפתח אחר יכול להשאיר בלי כוונה דלת פתוחה להאקרים.
הנתונים האחרונים מדאיגים. בשנת 2025 נרשם שיא של 11,334 חולשות אבטחה חדשות במערכת. זהו זינוק של 42% לעומת השנה שלפני כן. מתוך כלל החולשות האלו, 91% הגיעו מתוספים. התבניות היוו רק 9%, וליבת המערכת כמעט ולא נפרצה.
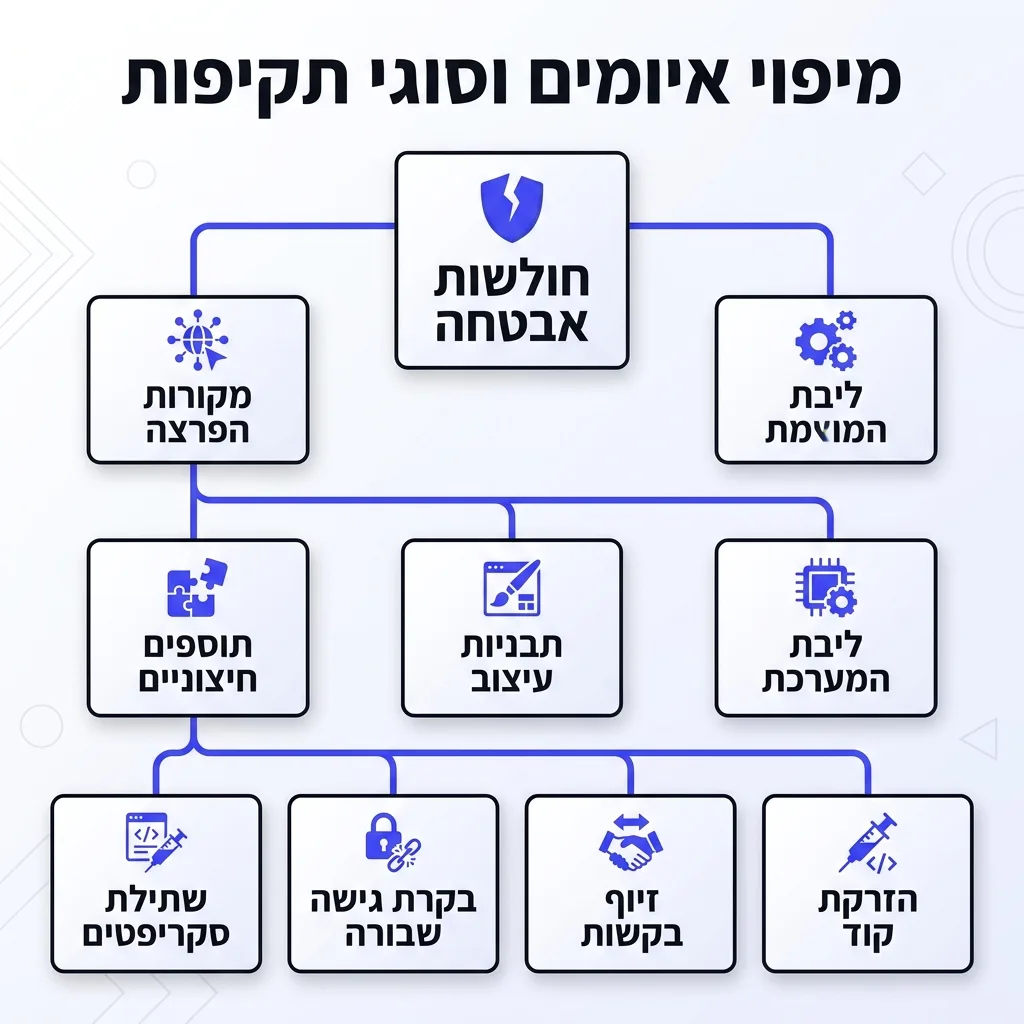
סוגי הפריצות הנפוצים ביותר בתוספים
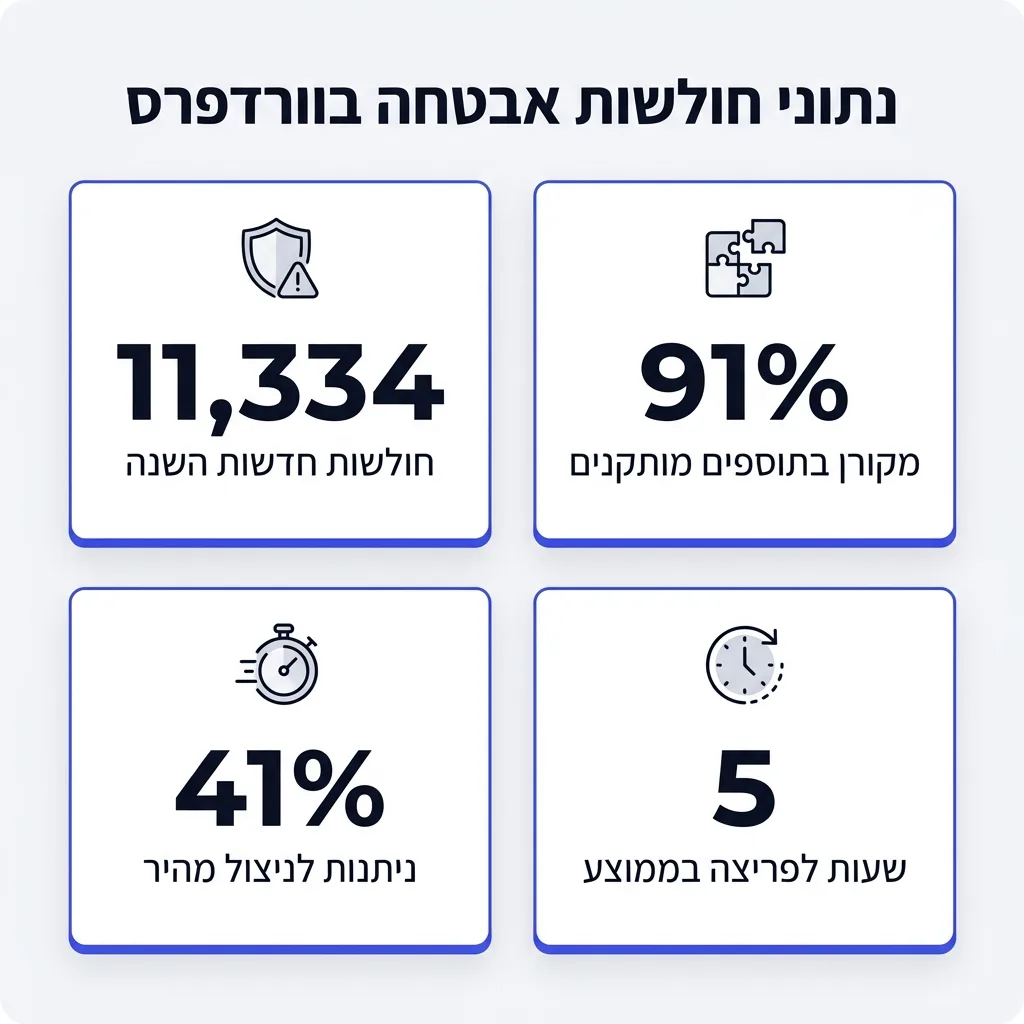
כדי להבין את הסכנה, חשוב להכיר את סוגי החולשות המרכזיים. כ-41% מהחולשות שמתגלות ניתנות לניצול מהיר על ידי תוקפים. למעשה, הזמן הממוצע לפריצה מרגע גילוי החולשה הוא 5 שעות בלבד.
הכנו עבורכם טבלה פשוטה שמסבירה אילו בעיות מסתתרות בתוספים פגיעים:
| סוג החולשה | מה המשמעות בפועל? | עד כמה זה נפוץ? |
|---|---|---|
| שתילת סקריפטים (XSS) | האקר מכניס קוד זדוני שגונב מידע אישי מהגולשים באתר שלכם. | 40% מהמקרים |
| בקרת גישה שבורה | גולש רגיל מצליח לבצע פעולות שרק מנהל אתר מורשה לעשות. | 15% מהמקרים |
| זיוף בקשות (CSRF) | התוקף גורם למנהל האתר לבצע פעולות מזיקות בלי שהוא ירגיש. | 13% מהמקרים |
| הזרקת קוד (SQLi) | גישה ישירה למסד הנתונים כדי לגנוב סיסמאות או למחוק מידע. | נפוץ ומסוכן מאוד |
מומחים ממליצים לקרוא עוד על אבטחת אתרי וורדפרס בשנת 2026: האיומים החדשים ואיך חוסמים אותם כדי להישאר מעודכנים בשיטות ההגנה החדשות.
הסכנה האמיתית: תוספי פרימיום בחינם (תוספים פיראטיים)
אחת הטעויות הנפוצות ביותר של בעלי אתרים היא ניסיון לחסוך כסף על ידי הורדת תוספי פרימיום בחינם. תוספים אלה נקראים "Nulled" (גרסאות פרוצות). זה נשמע מפתה, אבל זהו מתכון לאסון.
תוספים פרוצות כמעט תמיד מכילים דלתות אחוריות (Backdoors) או קוד ריגול. מי שפרץ את התוסף עשה זאת כדי לשלוט באתר שלכם. ברגע שתתקינו אותו, התוקף יוכל לשלוח ספאם מהשרת שלכם, לגנוב פרטי אשראי או להחביא קישורים זדוניים שיהרסו לכם את הקידום בגוגל.
מעבר לסכנה המיידית, תוסף פרוץ אינו מקבל עדכוני אבטחה מהמפתח המקורי. המשמעות היא שגם אם מתגלה בו פרצה קטנה, אין לכם דרך לתקן אותה. האתר שלכם נשאר פתוח לכל תוקף ברשת.
אם חשובה לכם מדיניות פרטיות תקינה מול הלקוחות שלכם, לעולם אל תכניסו קוד ממקורות מפוקפקים. שמירה על פרטיות מתחילה בסינון הכלים שמותקנים באתר.
הצ'קליסט המעשי: איך לבדוק תוסף לפני שלוחצים "התקן"
הדרך הטובה ביותר להתמודד עם איומים היא מניעה. לא כל תוסף חינמי במאגר הרשמי הוא בטוח. חשוב לפתח הרגל של בדיקה מהירה לפני כל התקנה.
הכנו עבורכם צ'קליסט ברור. עברו עליו לפני שאתם מוסיפים כלי חדש לאתר שלכם:
- ✓מקור ההורדה: הורידו אך ורק מהמאגר הרשמי של WordPress.org או ישירות מאתר החברה המפתחת.
- ✓תאריך עדכון אחרון: בדקו מתי התוסף עודכן לאחרונה. אם עברה יותר מחצי שנה, ייתכן שהמפתח נטש אותו. מצאו חלופה.
- ✓מספר התקנות פעילות: חפשו תוספים עם לפחות כמה עשרות אלפי התקנות. זה מעיד על קהילה גדולה שתזהיר מפני בעיות.
- ✓דירוגים וביקורות: חפשו דירוג של 4.5 כוכבים לפחות. קראו ביקורות גרועות כדי לראות אם יש תלונות על אבטחה או איטיות.
- ✓תאימות לגרסה: ודאו שכתוב במפורש שהתוסף נבדק ותואם לגרסת הוורדפרס העדכנית שלכם.
- ✓פורום התמיכה: הציצו בלשונית התמיכה. האם המפתחים עונים לשאלות? תמיכה פעילה מעידה על אחריות מקצועית.
זכרו תמיד: ככל שיש לכם פחות תוספים באתר, כך האתר מהיר ובטוח יותר. שיפור מהירות אתר לאתרי איקומרס: המדריך להגדלת יחס ההמרה מדגיש שצמצום תוספים עוזר לא רק לאבטחה, אלא גם למכירות שלכם.
זיהוי התנהגות חשודה לאחר התקנת תוסף
לפעמים תוסף נראה תקין לחלוטין, אבל לאחר ההתקנה האתר מתחיל להתנהג בצורה מוזרה. חשוב לשים לב לסימני אזהרה. אם האתר פתאום איטי מאוד, זה עלול להעיד על קוד שרץ ברקע.
סימן אזהרה נוסף הוא הופעה של משתמשים חדשים בעלי הרשאות מנהל שלא אתם יצרתם. בנוסף, אם אתם רואים פתאום פרסומות מוזרות באתר או שהגולשים מדווחים שהם מועברים לאתרים אחרים – סביר להניח שאחד התוספים נפרץ.
גישה מודרנית להגנה היא סייבר ואבטחת מידע בגישת אפס אמון: למה גם חברות קטנות חייבות את זה. לפי גישה זו, אין לסמוך על שום תוסף באופן עיוור. יש לבדוק ולנטר כל פעילות באופן רציף.
מה עושים אחרי ההתקנה? שיטות עבודה מומלצות
העבודה לא נגמרת אחרי שהתקנתם תוסף בטוח. תחזוקה שוטפת היא המפתח לשקט נפשי. הדבר החשוב ביותר הוא לעדכן תוספים ברגע שיוצאת גרסה חדשה. רוב העדכונים נועדו לסגור פרצות אבטחה שהתגלו.
כלל ברזל נוסף: אם אתם לא משתמשים בתוסף מסוים, אל תסתפקו בכיבוי שלו (Deactivate). לחצו על "מחק" (Delete). תוסף מכובה עדיין מכיל קוד שיושב על השרת שלכם, והאקרים יכולים לנצל אותו.
לבסוף, אל תתקינו תוסף חדש ישר על האתר החי שלכם. השתמשו בסביבת בדיקות (Staging) – זהו עותק מוסתר של האתר שלכם. תתקינו שם, תבדקו שהכל עובד ושהעיצוב לא נשבר, ורק אז תתקינו באתר הראשי. אתרים פרוצים גם מאבדים את הדירוג שלהם מהר מאוד, כפי שניתן לראות במדריכים כמו בניתם אתר וורדפרס? 7 הגדרות SEO שרוב בעלי האתרים מפספסים.
המלצת המומחה: Bsite מגזין טכנולוגי
"הכלל הכי חשוב שאני מלמד בעלי אתרים הוא: גיבוי לפני הכל. לעולם אל תלחצו על 'עדכן הכל' בלי שווידאתם שיש לכם גיבוי טרי של האתר מאותו יום. לפעמים עדכון תמים של תוסף בטוח לחלוטין יכול ליצור התנגשות עם תוסף אחר ולהפיל את האתר. גיבוי מסודר לוקח 2 דקות וחוסך שעות של עוגמת נפש וכסף."
שאלות נפוצות
איך בודקים אם תוסף וורדפרס בטוח לפני ההתקנה?
יש לבדוק מספר נתונים במאגר של וורדפרס: מתי עודכן לאחרונה (מומלץ בחודשים האחרונים), כמה הורדות פעילות יש לו, האם יש לו דירוג חיובי ממשתמשים, והאם צוות הפיתוח עונה לשאלות בפורום התמיכה.
מהם הסימנים שיכולים להעיד על תוסף זדוני באתר וורדפרס?
סימנים מחשידים כוללים ירידה פתאומית וקיצונית במהירות האתר, הופעה של משתמשים חדשים עם הרשאות מנהל שלא אתם יצרתם, קפיצה של פרסומות מוזרות (פופ-אפים) שלא אישרתם, או שהגולשים מועברים לכתובות אתרים שונות.
האם תוספים לא פעילים מהווים סיכון אבטחה לאתר?
כן, בהחלט. גם כשתוסף מכובה, הקבצים שלו עדיין נמצאים בשרת. האקרים יכולים לגשת לקבצים הללו ולנצל חולשות קוד ישנות. חובה למחוק לחלוטין כל תוסף שאינו בשימוש יומיומי.
כיצד ריבוי תוספים עלול לפגוע באבטחת האתר?
ככל שיש יותר תוספים, כך יש יותר קוד מאנשים שונים באתר שלכם. זה מגדיל את "שטח התקיפה". מספיק שתוסף אחד מתוך ה-40 שיש לכם ייפרץ, כדי שההאקר יקבל שליטה מלאה על כל האתר.
מה הפעולות שצריך לעשות אם גיליתי תוסף מזיק באתר?
ראשית, יש למחוק את התוסף מיד. לאחר מכן, יש לשנות את כל הסיסמאות למערכת (כולל למסד הנתונים), לסרוק את האתר בעזרת תוסף אבטחה אמין, ולבדוק אם נוצרו משתמשי מנהל פיקטיביים. אם הנזק גדול, כדאי לשחזר מגיבוי ולפנות לאיש מקצוע.
באיזו תדירות צריך לעדכן תוספים ומדוע זה קריטי לאבטחה?
מומלץ לבדוק ולבצע עדכונים לפחות פעם בשבוע. עדכונים מכילים בדרך כלל תיקוני אבטחה לפרצות שהתגלו. האקרים מפעילים בוטים שסורקים ברשת אתרים עם תוספים בגרסאות ישנות, ולכן עדכון מהיר מונע פריצות.
מאיפה הכי בטוח להוריד תוספים לוורדפרס?
המקום הבטוח ביותר הוא המאגר הרשמי בתוך מערכת וורדפרס (WordPress.org). אם מדובר בתוסף בתשלום, יש להוריד אותו אך ורק מהאתר הרשמי של החברה המפתחת. לעולם אל תורידו תוספים מאתרים המציעים גרסאות חינם לתוספי פרימיום.
לסיכום: בטיחות האתר בידיים שלכם
ניהול אתר וורדפרס בטוח בשנת 2026 דורש ערנות והרבה שכל ישר. תוספים הם כלי עזר נהדר, אבל הם לא צעצועים. כל תוסף שאתם מתקינים הוא התחייבות שלכם לתחזק ולעדכן אותו.
הימנעו לחלוטין מתוספים פיראטיים, בדקו כל תוסף במאגר הרשמי לפני ההתקנה, ומחקו מיד כל כלי שאינו בשימוש פעיל באתר. גישה אחראית כזו תרחיק מהאתר שלכם את רוב הסכנות ותשמור על המידע שלכם בטוח.
בכל מקרה של ספק, עדיף להתייעץ או לפנות לעמוד צור קשר לקבלת עזרה מקצועית מאשר לקחת סיכון שיעלה לכם ביוקר.