איך לאבטח אתר וורדפרס בחינם: תוספים והגדרות חובה לכל מנהל אתר מתחיל (2026)
נכתב בתאריך 26 באוקטובר 2026
בקצרה
כדי לבצע אבטחת אתר וורדפרס ברמה גבוהה ובחינם, אין צורך בידע בתכנות. שילוב של תחזוקה בסיסית עם שני כלים חינמיים יספק לכם שכבת הגנה מצוינת מול רוב האיומים ברשת:
הדבר הכי חשוב שצריך לדעת לפני שמתחילים הוא שהסכנה הגדולה ביותר לאתר שלכם לא מגיעה ממערכת וורדפרס עצמה, אלא דווקא מהתוספים שהתקנתם בה. בין 91% ל-96% מפרצות האבטחה באתרי וורדפרס מתרחשות בגלל תוספים ותבניות עיצוב לא מעודכנים או פגיעים.
נכון לשנת 2026, מערכת וורדפרס מפעילה קרוב ל-43% מכלל האתרים באינטרנט. הפופולריות הזו הופכת כל אתר, גם בלוג קטן או אתר תדמית של עסק מקומי, למטרה אוטומטית עבור רובוטים שמחפשים דלתות פתוחות. החדשות הטובות? אתם לא צריכים להיות מומחי סייבר או להוציא אלפי שקלים כדי לסגור את הדלתות האלו.
במדריך הזה של Bsite מגזין טכנולוגי ריכזנו עבורכם תוכנית פעולה מעשית, צעד אחר צעד, שמבוססת אך ורק על כלים חינמיים והגדרות פשוטות. אם תעקבו אחרי השלבים הבאים, תחסמו את הרוב המוחלט של ניסיונות הפריצה האוטומטיים תוך פחות משעה של עבודה.
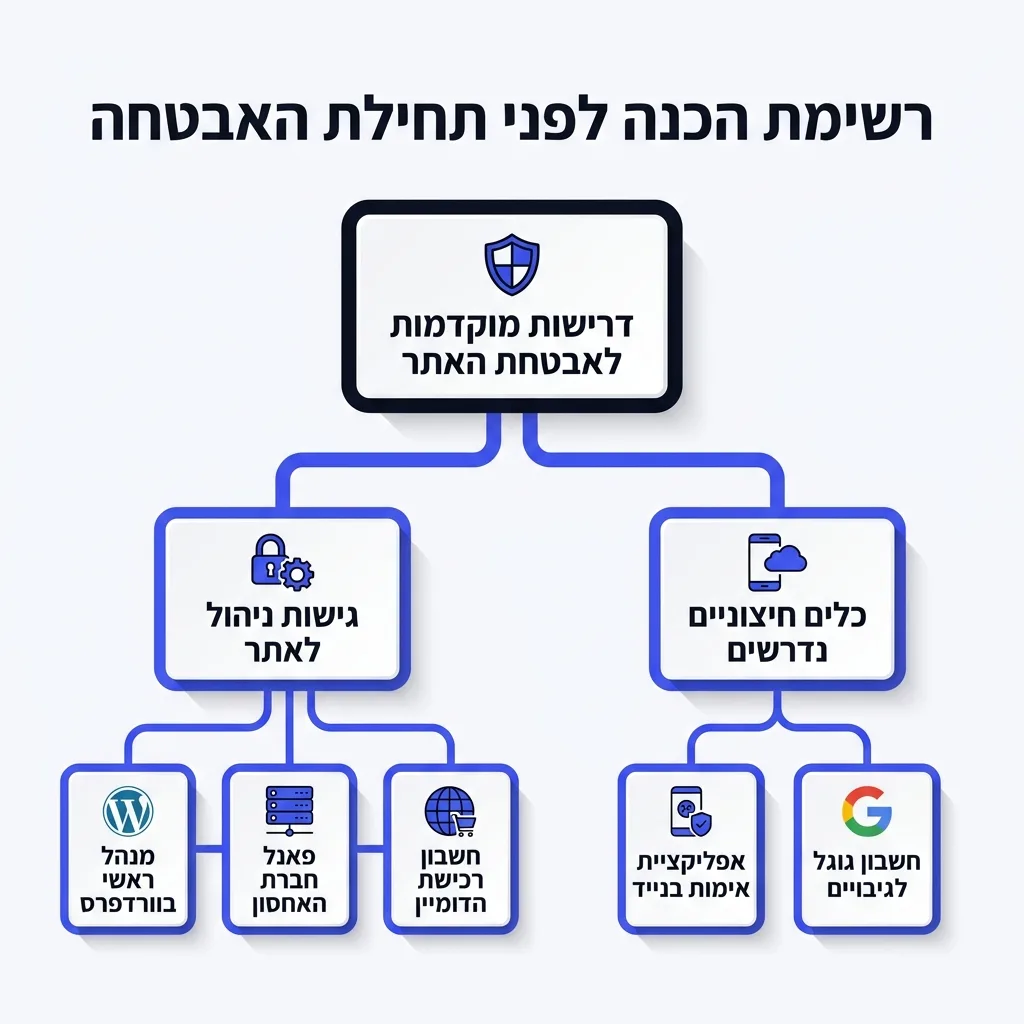
מה צריך להכין לפני שמתחילים?
לפני שאנחנו משנים הגדרות או מתקינים תוספים חדשים, חשוב לוודא שיש לנו גישה לכל המערכות של האתר. תהליך האבטחה כולו לוקח בערך 45 דקות, אבל הוא דורש גישה מלאה.
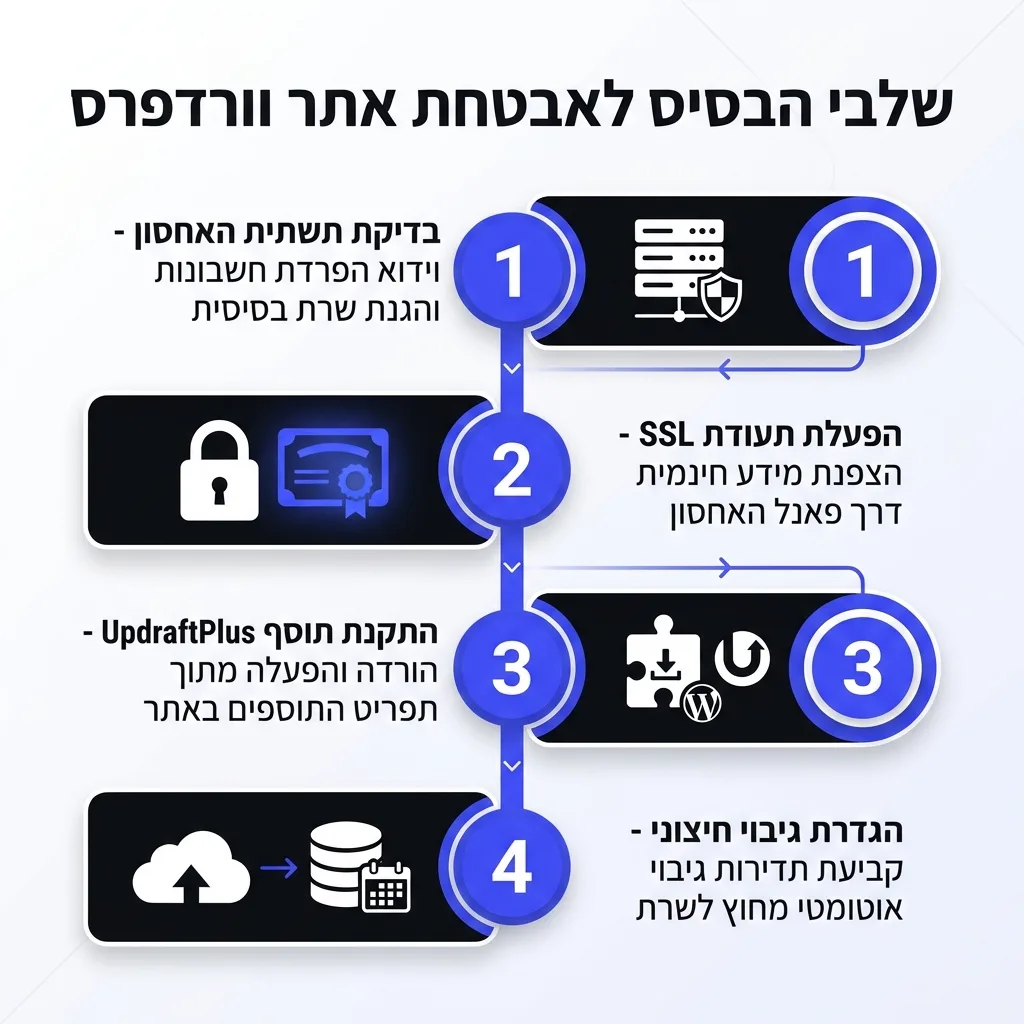
1. בדיקת תשתית האחסון והפעלת תעודת SSL
השלב הראשון בכל מדריך של אבטחת אתרי וורדפרס מתחיל עוד לפני שנכנסים לוורדפרס עצמה. אם שרת האחסון שלכם פרוץ או מיושן, שום תוסף לא יעזור לכם. ודאו שחברת האחסון שלכם מפרידה בין חשבונות של לקוחות שונים ומספקת הגנה בסיסית ברמת השרת.
מיד לאחר מכן, בדקו שלאתר שלכם יש סמל של מנעול בשורת הכתובת והוא נפתח עם הקידומת HTTPS. זוהי תעודת SSL/TLS, שתפקידה להצפין את המידע שעובר בין הגולש לאתר. כיום, כל חברת אחסון הגונה מספקת תעודת SSL חינמית לחלוטין (באמצעות מיזם Let's Encrypt) בלחיצת כפתור מתוך פאנל האחסון. אל תשלמו על תעודה כזו אם יש לכם אתר תדמית או תוכן רגיל.
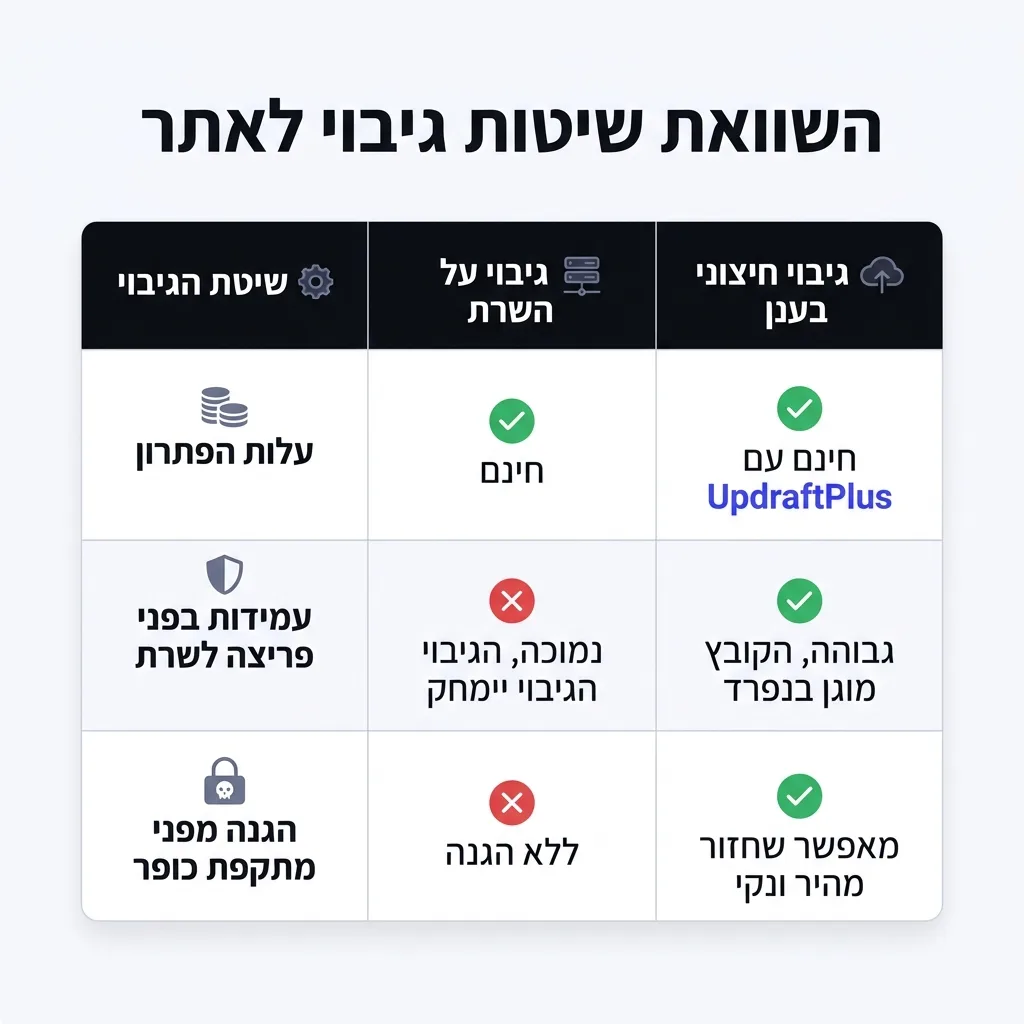
2. הקמת מערך גיבויים אוטומטי מחוץ לשרת (לפני שנוגעים באתר)
כלל ברזל אצלנו במערכת הוא שלא משנים שום הגדרה קריטית באתר לפני שיש לנו גיבוי עובד ביד. גיבוי הוא גם תעודת הביטוח האמיתית היחידה שלכם. אם קרה הגרוע מכל והאתר נפרץ או נמחק, גיבוי נקי מאפשר לכם להחזיר את הגלגל אחורה תוך דקות.
הטעות הנפוצה ביותר של מתחילים היא לשמור את קובץ הגיבוי על אותו שרת שבו יושב האתר. אם האקר פורץ לשרת או מצפין אותו בדרישת כופר, גם הגיבוי שלכם ילך לאיבוד. הפתרון החינמי המעולה לכך הוא התוסף UpdraftPlus.
איך מגדירים גיבוי חיצוני ב-3 דקות?
- היכנסו לתפריט תוספים, לחצו על תוסף חדש, חפשו את UpdraftPlus והתקינו אותו.
- היכנסו להגדרות התוסף וקבעו תדירות גיבוי לקבצים (למשל פעם בשבוע) ולמסד הנתונים (פעם ביום או בשבוע, תלוי בתדירות העדכון של האתר).
- בחרו בסמל של Google Drive (או שירות ענן אחר שיש לכם), חברו את החשבון שלכם באישור מהיר ושמרו. מעכשיו, העותקים שלכם שמורים במקום מבודד ובטוח.
3. ניקוי יסודי: עדכוני מערכת ומחיקת תוספים מיותרים
הנתונים של השנה האחרונה ברורים מאוד: בשנת 2025 נחשפו 11,334 פרצות אבטחה חדשות בסביבת וורדפרס, ו-78% מהאתרים שנפרצו הריצו לפחות תוסף אחד שלא עודכן לגרסה האחרונה שלו. רוב העדכונים שמפתחים מוציאים הם לא רק תוספת של עיצוב חדש, אלא סגירה של חורי אבטחה שהתגלו.
היכנסו ללשונית העדכונים בלוח הבקרה ועדכנו את ליבת וורדפרס, את כל התוספים ואת תבנית העיצוב שלכם. אבל אל תעצרו כאן, עברו על רשימת התוספים שלכם. גם תוסף שכיביתם לפני חצי שנה כי אתם כבר לא משתמשים בו עדיין יושב על השרת, והקבצים שלו חשופים לתקיפה.
מחקו לחלוטין כל תוסף וכל תבנית עיצוב שאינם בשימוש פעיל (השאירו רק תבנית ברירת מחדל אחת של וורדפרס למקרה חירום).
רק באפריל 2026 הוסרו ביום אחד למעלה מ-25 תוספים מהמאגר הרשמי לאחר שהתגלה כי הוזרק אליהם קוד זדוני. ככל שיש לכם פחות תוספים מותקנים באתר, הסיכוי שתיפגעו מפרצה כזו קטן בהרבה. בנוסף, זהו הצעד הראשון לטובת שיפור מהירות אתר בצעדים פשוטים.
4. נעילת דלת הכניסה: משתמשים, סיסמאות ואימות דו שלבי
אחת התקיפות הנפוצות ביותר ברשת נקראת Brute Force (כוח גס). מדובר בבוטים אוטומטיים שמנסים לנחש אלפי צירופים של שם משתמש וסיסמה בדקה דרך עמוד ההתחברות הרגיל של וורדפרס. בואו נהפוך את המשימה שלהם לבלתי אפשרית בעזרת ארבע פעולות פשוטות וללא עלות:
- ביטול שם המשתמש admin: אם שם המשתמש שלכם לכניסה לאתר הוא admin, נתתם לפורצים חצי מהפתרון במתנה. צרו משתמש חדש עם שם ייחודי, תנו לו הרשאת מנהל (Administrator), צאו מהמערכת, היכנסו דרך המשתמש החדש ומחקו את משתמש ה-admin הישן (שייכו את הפוסטים שלו למשתמש החדש).
- סיסמה חזקה באמת: השתמשו במחולל הסיסמאות המובנה של וורדפרס כדי ליצור סיסמה של לפחות 16 תווים הכוללת אותיות, מספרים וסימנים.
- הפעלת אימות דו שלבי (2FA): זוהי ההגנה הטובה ביותר על החשבון שלכם. גם אם האקר גילה את הסיסמה שלכם, הוא לא יוכל להיכנס בלי קוד חד פעמי שמופיע רק בטלפון הנייד שלכם. (נגדיר זאת מיד בשלב הבא דרך תוסף האבטחה).
- שינוי כתובת הכניסה והגבלת ניסיונות: במקום שכל רובוט יוכל לגשת לכתובת הקבועה wp-admin, ניתן להגביל את מספר הניסיונות המותרים: לאחר 3 ניסיונות שגויים, המשתמש נחסם אוטומטית.
5. התקנת והגדרת תוסף האבטחה Wordfence (השומר הפנימי)
כשמדברים על תוספי אבטחה חינמיים, Wordfence Security הוא הסטנדרט המוביל בשוק, ויש לכך סיבה מצוינת. הגרסה החינמית שלו מעניקה לכם חומת אש (WAF) ברמת האפליקציה, סורק קבצים חכם שמשווה את קבצי האתר שלכם לקבצים המקוריים של וורדפרס כדי לאתר קוד זדוני, ומערכת מצוינת להגבלת ניסיונות התחברות ואימות דו שלבי.
הגדרות החובה בתוך Wordfence לאחר ההתקנה:
- הפעלת מצב למידה בחומת האש: מיד לאחר ההתקנה, התוסף נמצא במצב למידה (Learning Mode) למשך שבוע כדי להכיר את הפעילות הרגילה שלכם ולא לחסום אתכם בטעות. תנו לו לסיים את השבוע הזה והוא יעבור אוטומטית למצב הגנה מלאה.
- הגדרת Brute Force Protection: היכנסו להגדרות חומת האש בתוסף, וקבעו כי לאחר 4 או 5 ניסיונות כניסה כושלים (או ניסיונות שחזור סיסמה), כתובת ה-IP של המנסה תיחסם למשך מספר שעות. סמנו גם את האפשרות לחסום מיידית כל מי שמנסה להיכנס עם שם משתמש שלא קיים באתר.
- הפעלת Login Security (אימות דו שלבי): בתפריט של Wordfence לחצו על Login Security, סרקו את קוד ה-QR עם אפליקציית האימות בטלפון שלכם, שמרו את קודי הגיבוי במקום בטוח והפעילו את ההגנה.
- הרצת סריקה ראשונה (Scan): בצעו סריקה מלאה של האתר כדי לוודא שכבר עכשיו אין לכם קבצים חשודים או תוספים שפג תוקפם.
חלופה מצוינת נוספת למי שמעדיף ממשק מעט שונה היא התוסף החינמי All-In-One Security (AIOS), שמאפשר גם לשנות בקלות את כתובת עמוד ההתחברות ולנהל יומן מעקב אחר כל פעולה שמתבצעת באתר.
6. חיבור האתר לחומת אש חיצונית עם Cloudflare (השומר החיצוני)
בעוד שתוסף כמו Wordfence שומר על האתר מבפנים (אחרי שהמבקר כבר הגיע לשרת האחסון שלכם), שירות Cloudflare עומד כמו שומר בכניסה לבניין. הוא מסנן את התנועה עוד לפני שהיא נוגעת בשרת שלכם. זהו פתרון קריטי עבור אבטחת אתרי וורדפרס מפני מתקפות בוטים מתוחכמות והתקפות עומס (DDoS) שמנסות להפיל את האתר.
החשבון החינמי של Cloudflare מספיק בהחלט ל-99% מהאתרים הקטנים והבינוניים בישראל. החיבור מתבצע על ידי פתיחת חשבון חינמי באתר שלהם, הוספת כתובת האתר שלכם, והחלפת שרתי השמות (Nameservers) אצל רשם הדומיינים שלכם לאלו ש-Cloudflare יציג לכם. מעבר לאבטחה, השירות הזה גם מאיץ את טעינת האתר בזכות רשת שרתים עולמית.
בוורדפרס קיים קובץ ישן בשם xmlrpc.php שנועד לאפשר חיבור מרחוק לאתר (למשל מאפליקציה בטלפון). כיום רוב מוחלט של בעלי האתרים לא זקוקים לו, אך האקרים מנצלים אותו כדי להריץ אלפי ניסיונות פריצה במכה אחת. בתוך הגדרות ה-Login Security של תוסף Wordfence תוכלו לסמן וי אחד פשוט שמשבית את הגישה לקובץ הזה וסוגר פרצה ענקית בשנייה.
למה אסור לזלזל בזה? המשמעות של פריצה לעסק שלכם
הרבה בעלי עסקים קטנים אומרים לעצמם שלאתר שלהם אין מידע סודי ולכן אף אחד לא ירצה לפרוץ אליו. במציאות, לתוקפים לא אכפת מי אתם. הם מחפשים שרתים כדי להשתיל בהם קישורי ספאם, לשלוח מהם דואר זבל או להפנות את הגולשים שלכם לאתרים מפוקפקים (מעל 40% מהפרצות הן מסוג הזרקת קוד Cross-Site Scripting).
הנזק לאתר שנפרץ הוא מיידי וכואב. גוגל מזהה מהר מאוד אתרים נגועים ומציבה מולם מסך אזהרה אדום ומרתיע. אתר שמקבל אזהרה כזו מאבד לעיתים עד 95% מהתנועה האורגנית שלו בגוגל תוך ימים ספורים.
יתרה מכך, חשוב להכיר את הזווית החוקית של אבטחת מידע לעסקים קטנים. אם יש לכם באתר טופס השארת פרטים או חנות אינטרנטית, ופרטי הלקוחות שלכם דולפים בגלל רשלנות בסיסית באבטחה, אתם חשופים להפרה של תקנות הגנת הפרטיות בישראל (ואף לתקנות ה-GDPR אם אתם פונים לקהל אירופי).
המשמעות עלולה להיות קנסות כבדים ואובדן מוחלט של אמון הלקוחות. השקעה של שעה ביישום המדריך הזה תחסוך לכם עוגמת נפש עצומה בעתיד, ותאפשר לכם לנהל מערך אבטחת מידע לעסקים בראש שקט.
שגרת תחזוקה ב-5 דקות: מה לעשות פעם בשבוע?
אבטחת מידע בענן ובאתרי אינטרנט היא לא פעולה שעושים פעם אחת ושוכחים ממנה, אלא הרגל קבוע ופשוט. שמרו לעצמכם את הרשימה הבאה ובצעו אותה פעם בשבוע (למשל בכל יום ראשון בבוקר):
המלצת המומחה של Bsite מגזין טכנולוגי
"מהניסיון שלנו בבדיקת מאות אתרים של עסקים קטנים בישראל, הטעות הכי מסוכנת היא התאהבות בתוספים. בעלי אתרים מתקינים תוסף לכל שטות קטנה, מתקינים שלושה תוספי אבטחה במקביל שמתנגשים זה בזה, ואז שוכחים לעדכן אותם. הסוד לאתר מאובטח באמת בשנת 2026 הוא מינימליזם: החזיקו מינימום תוספים הכרחיים מבית מפתחים מוכרים, השתמשו בתוסף אבטחה חינמי אחד מוגדר היטב כמו Wordfence, ותמיד תוודאו שיש לכם גיבוי מחוץ לשרת. זה שווה יותר מכל מערכת אבטחה בתשלום באתר מוזנח."
שאלות נפוצות
איך לאבטח אתר וורדפרס בחינם?
ניתן לאבטח אתר וורדפרס בחינם ובצורה מצוינת על ידי שילוב של מספר פעולות: הקפדה על עדכון שוטף של המערכת והתוספים, מחיקת תוספים שאינם בשימוש, הפעלת תעודת SSL חינמית דרך חברת האחסון, התקנת תוסף האבטחה החינמי Wordfence (כולל הפעלת אימות דו שלבי), חיבור האתר לתוכנית החינמית של Cloudflare לסינון בוטים, והגדרת גיבוי אוטומטי לענן חיצוני בעזרת תוסף כמו UpdraftPlus.
האם מערכת וורדפרס מאובטחת מהקופסה?
ליבת מערכת וורדפרס עצמה נחשבת למאובטחת מאוד ומתוחזקת על ידי צוות אבטחה עולמי שמוציא עדכונים שוטפים. עם זאת, סביבת האתר הכוללת אינה מוגנת לחלוטין מהקופסה: עד 96% מפרצות האבטחה מגיעות מתוספים חיצוניים ותבניות עיצוב, ובנוסף, הגדרות ברירת המחדל של המערכת אינן מגבילות ניסיונות ניחוש סיסמה ואינן כוללות אימות דו שלבי ללא הגדרת תוסף ייעודי.
איזה תוסף אבטחה הכי מומלץ לאתר וורדפרס?
התוסף המומלץ והמקיף ביותר בגרסה החינמית שלו הוא Wordfence Security. הוא כולל חומת אש פנימית (WAF), סורק קבצים לאיתור קוד זדוני, חסימת ניסיונות כניסה אוטומטיים ואימות דו שלבי מובנה. חלופות חינמיות מצוינות נוספות הן All-In-One Security (AIOS) ו-Sucuri Security.
איך למנוע פריצות והאקרים לאתר וורדפרס?
כדי למנוע פריצות, יש לסגור את נקודות התורפה העיקריות שהאקרים מחפשים: ראשית, עדכנו תמיד את כל התוספים והתבניות ברגע שיוצא עדכון. שנית, אל תשתמשו בשם המשתמש admin, בחרו סיסמה ארוכה ומורכבת והפעילו אימות דו שלבי (2FA). שלישית, חסמו תנועת בוטים אוטומטית באמצעות חומת אש כמו Wordfence ו-Cloudflare, והשביתו את הגישה לקובץ xmlrpc.php.
מהן הגדרות החובה לאבטחת אתר וורדפרס למתחילים?
הגדרות החובה לכל מתחיל הן: 1. הפעלת HTTPS (תעודת SSL). 2. החלפת שם המשתמש הראשי מ-admin לשם ייחודי. 3. הגבלת ניסיונות התחברות כושלים (למשל חסימה לאחר 4 ניסיונות שגויים). 4. הפעלת אימות דו שלבי (2FA) למנהלי האתר. 5. הגדרת גיבוי אוטומטי שבועי שנשמר מחוץ לשרת האחסון.
מהו הצעד החשוב ביותר לאבטחת האתר?
מבחינת מניעה, הצעד החשוב ביותר הוא עדכון שוטף של תוספים ומחיקת תוספים לא פעילים, שכן 78% מהאתרים שנפרצו הריצו תוסף לא מעודכן. מבחינת התאוששות וביטחון עסקי, הצעד החשוב ביותר הוא החזקת גיבוי אוטומטי ועדכני בענן חיצוני, שמבטיח כי גם במקרה של פריצה חמורה ניתן לשחזר את האתר לקדמותו תוך דקות.
לסיום
אבטחת אתר וורדפרס בשנת 2026 לא דורשת תקציבי ענק או ידע בכתיבת קוד, אלא סדר ומשמעת בסיסית. ברגע שאתם שומרים על תוספים מעודכנים, מוחקים את מה שמיותר, נועלים את אזור הכניסה עם אימות דו שלבי, ומציבים שומרים חינמיים מוכחים כמו Wordfence ו-Cloudflare לצד גיבוי חיצוני קבוע – האתר שלכם מוגן יותר מרוב האתרים ברשת.
אל תחכו לרגע שבו תגלו הודעת אזהרה אדומה בגוגל. פתחו עכשיו לשונית חדשה בדפדפן, התחילו מהגדרת הגיבוי החיצוני, ועברו שלב אחר שלב לפי המדריך. תוך פחות משעה תדעו שהנכס הדיגיטלי שלכם בידיים בטוחות.