אל תהיו הקורבן הדיגיטלי הבא: איך להתגונן מפריצות לרשתות הביתיות והאישיות ב-2026
נכתב בתאריך 4 בנובמבר 2026
השורה התחתונה
כדי להגן על הבית והמכשירים האישיים מפני האקרים ב-2026, אין צורך בציוד יקר אלא בסגירת פרצות בסיסיות שהרוב משאירים פתוחות:
השעה שתיים בלילה. הטלפון על השידה רוטט ומופיעה עליו הודעה: קוד האימות שלך בווצאפ הוא… לפני שהספקתם להבין מי מנסה להתחבר, החשבון שלכם כבר ננעל והתוקף שולח בקשות כסף בשמכם לכל אנשי הקשר שלכם.
זה לא תרחיש מסרט בדיוני, אלא מציאות שאנחנו ב-Bsite מגזין טכנולוגי שומעים עליה מקוראים כמעט מדי שבוע. בשנת 2026, זמן הפריצה הראשוני של תוקפים ירד לממוצע של 29 דקות בלבד, זינוק חד של 65% במהירות התקיפה בתוך שנתיים.
החדשות הטובות הן שלא צריך תואר במדעי המחשב כדי לדעת איך להתגונן מפריצות. רוב התוקפים מחפשים דלתות פתוחות, וברגע שתיישמו כמה צעדים פשוטים בבית ובנייד, הם פשוט יעברו למטרה קלה יותר.
לפני שמתחילים: צ'קליסט הכנה של 5 דקות
לפני שנצלול לשלבים עצמם, בואו נוודא שיש לכם מול העיניים את כל מה שצריך. לא נדרש כאן שום ידע טכני מוקדם, רק חצי שעה של ריכוז שתחסוך לכם עוגמת נפש אדירה בעתיד.
1. הפעלת אימות דו-שלבי בכל חשבון חשוב
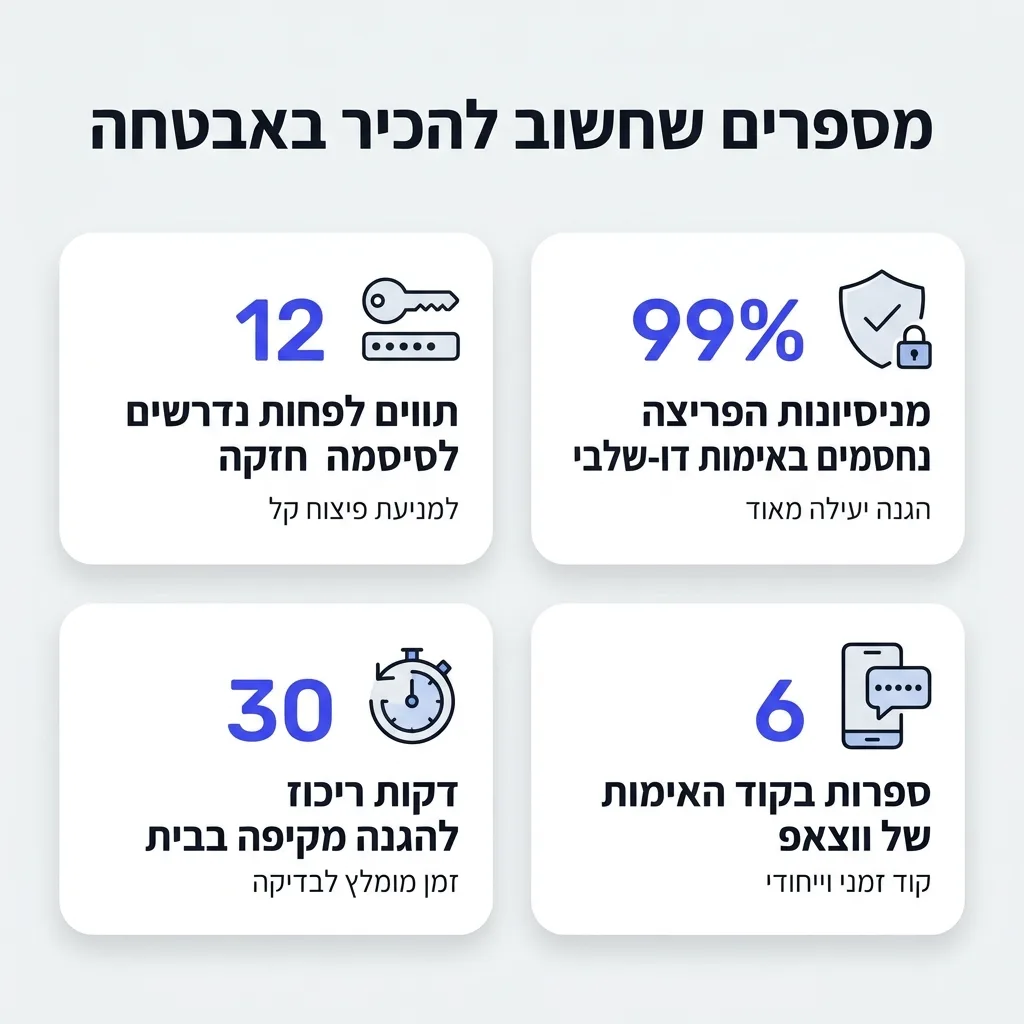
אם אתם עושים רק דבר אחד מתוך המדריך הזה, תבחרו בצעד הזה. על פי נתוני מערך הסייבר הלאומי וגופי אבטחה בינלאומיים, הפעלה של אימות דו-שלבי (נקרא גם 2FA או MFA) חוסמת כ-99% מכלל ניסיונות הפריצה לחשבונות אישיים.
המשמעות פשוטה: גם אם האקר הצליח להשיג את הסיסמה שלכם, הוא לא יוכל להיכנס לחשבון בלי קוד נוסף שמגיע רק לטלפון שלכם או לאפליקציית אימות ייעודית. כנסו עכשיו להגדרות האבטחה בחשבון הגוגל שלכם, בווצאפ, באינסטגרם ובפייסבוק, והפעילו אימות דו-שלבי.
בחשבון הווצאפ, הפעולה הזו קריטית במיוחד. גשו להגדרות, בחרו בחשבון, לחצו על אימות דו-שלבי והגדירו קוד בן 6 ספרות לצד כתובת אימייל לשחזור. זהו המחסום היעיל ביותר נגד חטיפת חשבונות ווצאפ שהפכה למכת מדינה.
2. מעבר לסיסמאות חזקות ושימוש במנהל סיסמאות
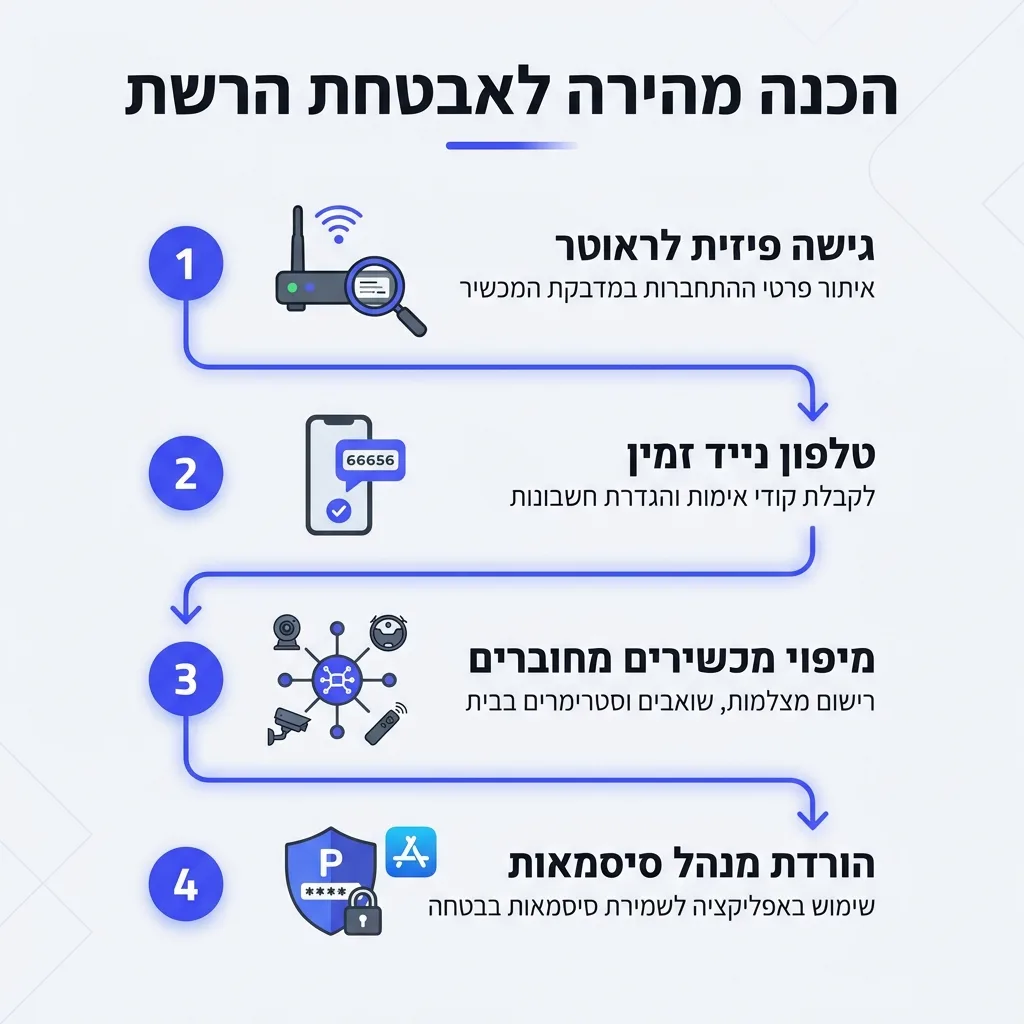
הטעות הכי גדולה שאנחנו רואים אצל משתמשים היא שימוש באותה סיסמה קבועה לכל האתרים. ברגע שאתר קניות קטן שנרשמתם אליו לפני חמש שנים נפרץ, התוקפים מנסים מיד את אותו שילוב של אימייל וסיסמה גם בג'ימייל, בפייסבוק ובחשבון הבנק שלכם.
סיסמה חזקה בשנת 2026 חייבת להכיל לפחות 12 תווים, ולשלב אותיות גדולות וקטנות, מספרים וסימנים. במקום לשבור את הראש עם רצף אותיות בלתי אפשרי, השתמשו בשיטת המשפט: חברו ארבע מילים אקראיות באנגלית עם מספרים וסימן קריאה, או תנו למנהל הסיסמאות המובנה בדפדפן או בטלפון ליצור ולזכור סיסמה ייחודית לכל אתר עבורכם.
למי שרוצה להעמיק בנושא של פרטיות ברשת בשנת 2026, כדאי להכיר גם את טכנולוגיית מפתחות הגישה (Passkeys), שמאפשרת להתחבר לאתרים באמצעות טביעת האצבע או זיהוי הפנים בטלפון, בלי להקליד סיסמה כלל.
3. נעילת הדלת הראשית: אבטחת הראוטר והרשת הביתית
הראוטר (הנתב) שלכם הוא השער הראשי לכל המידע שעובר בבית. רוב האנשים מתקינים אותו ומשאירים את שם המשתמש והסיסמה שהגיעו מהיצרן (לרוב צירופים פשוטים כמו admin ו-1234 שהאקרים מזהים תוך שניות).
כדי לסגור את הפרצה הזו תוך 5 דקות, הקלידו בדפדפן את כתובת הנתב שמופיעה על המדבקה שלו (לרוב 192.168.1.1) ובצעו שלוש פעולות חובה:
- החליפו את סיסמת הניהול של הראוטר: שנו את סיסמת הכניסה להגדרות הנתב עצמו (לא רק את סיסמת ה-Wi-Fi) לסיסמה חדשה בת 12 תווים לפחות.
- ודאו שהצפנת הרשת האלחוטית עדכנית: הגדירו את אבטחת ה-Wi-Fi לתקן WPA2 או WPA3 החדש יותר, והחליפו גם את סיסמת ה-Wi-Fi הביתית לכזו שאינה כוללת את מספר הטלפון או שם המשפחה שלכם.
- כבו ניהול מרחוק (Remote Management): חפשו בהגדרות האבטחה של הראוטר את האפשרות לגישה מרחוק וכבו אותה לחלוטין. אין שום סיבה שמישהו מחוץ לבית יוכל להתחבר לממשק הניהול של הנתב שלכם.
4. הפרדת כוחות: אבטחת מכשירי בית חכם ומצלמות
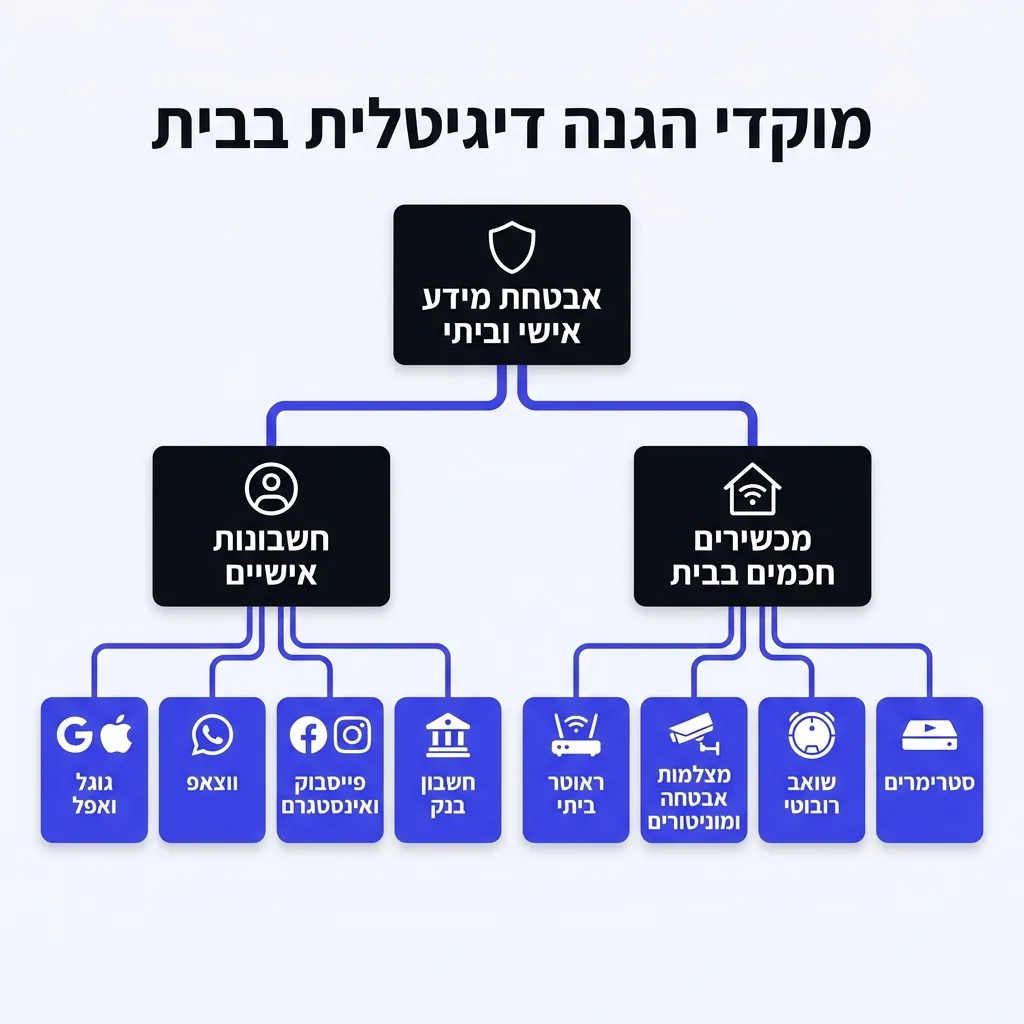
בית חכם ממוצע מכיל כיום כ-22 מכשירים מחוברים לאינטרנט, וחווה קרוב ל-29 מתקפות סייבר אוטומטיות ביממה. הבעיה החמורה ביותר נמצאת במכשירי בידור ובית חכם זולים: מחקרים עדכניים מראים כי סטרימרים וטלוויזיות חכמות אחראים לכ-47% מהחולשות במכשירי בית חכם, לעיתים בגלל תוכנה זדונית שהושתלה בהם עוד בשרשרת האספקה.
הפתרון המעשי והבטוח ביותר, מעבר להחלפת הסיסמאות במכשירים עצמם, הוא הפרדת רשתות מוחלטת. כנסו להגדרות הראוטר והפעילו רשת אורחים (Guest Network).
חברו את כל המכשירים החכמים (הטלוויזיה, הסטרימר, השואב הרובוטי והמצלמות) אך ורק לרשת האורחים. את המחשבים הניידים והטלפונים האישיים שלכם, שבהם נמצאים פרטי הבנק ומסמכי העבודה, השאירו ברשת הראשית. כך, גם אם גאדג'טים מומלצים לבית החכם נפרצים, התוקף נשאר מבודד ולא יכול לקפוץ מהם אל המחשב האישי שלכם.
5. זיהוי הונאות פישינג והודעות SMS מזויפות
למה שהאקר יתאמץ לפרוץ לכם למחשב אם הוא יכול פשוט לבקש מכם את הסיסמה או את פרטי האשראי? רוב הפריצות לאנשים פרטיים מתחילות בהנדסה חברתית, כלומר הודעה שנראית אמיתית לגמרי ומלחיצה אתכם לפעול מהר לפני שתספיקו לחשוב.
נורות אזהרה להודעת פישינג (SMS או מייל מזויף):
שימו לב שהקפדה על הכלל הזה היא חלק בלתי נפרד מנושא אבטחת הטלפון הנייד שלכם, שכן רוב הקישורים הזדוניים מותאמים כיום במיוחד למסכי הסמארטפון.
6. גלישה בטוחה מחוץ לבית ועדכוני תוכנה שוטפים
כשאתם יושבים בבית קפה, בשדה התעופה או בבית מלון ומתחברים לרשת ה-Wi-Fi הפתוחה, כל מי שמחובר לאותה רשת עלול באמצעות כלים פשוטים יחסית ליירט את התקשורת שלכם. אם אתם עובדים מרחוק או צריכים להיכנס לחשבונות רגישים מחוץ לבית, השתמשו בנקודה חמה (Hotspot) מהטלפון האישי שלכם, או הפעילו שירות רשת וירטואלית פרטית (VPN) שמצפין את כל המידע שעובר מהמכשיר.
דרישה זו קריטית במיוחד עבור מי שמשלב עבודה מהבית או מהדרכים. תקנות הגנת הפרטיות בישראל ובאירופה מתייחסות להצפנת מכשירים ואימות כפול כדרישת סף בסיסית, וזהו נדבך מרכזי בכל מערך של אבטחת מידע לעסקים או לעצמאים שעובדים מהמחשב האישי שלהם.
7. רשת הביטחון האחרונה: גיבוי נתונים חכם
גם אם עשיתם הכל נכון, תקלות קורות: מכשיר יכול ללכת לאיבוד, להיגנב או להיפגע מתוכנת כופר שנועלת את כל הקבצים ודורשת כסף עבור שחרורם. כשיש לכם גיבוי עדכני, שום תוקף לא יכול לסחוט אתכם.
וודאו שהתמונות והמסמכים החשובים בטלפון ובמחשב מגובים באופן אוטומטי לשירות ענן מאובטח (כמו Google Drive או iCloud) שמוגן בעצמו באימות דו-שלבי. לחומרים קריטיים במיוחד, כמו אלבומי תמונות משפחתיים או מסמכים עסקיים, מומלץ להחזיק גם גיבוי על כונן קשיח חיצוני שמתחבר למחשב פעם בחודש ונשמר מנותק בשאר הזמן.
בעוד שחברות גדולות משקיעות הון בנושאי אבטחת מידע בענן וניהול סייבר ואבטחת מידע בארגונים, עבור האדם הפרטי שילוב של גיבוי אוטומטי בענן עם עותק פיזי מנותק מעניק שקט נפשי כמעט מוחלט באפס מאמץ.
המלצת המומחה של Bsite מגזין טכנולוגי
"מהניסיון שלנו בבדיקת אירועי פריצה למשתמשים פרטיים, ב-9 מתוך 10 מקרים לא מדובר בהאקר גאון שפיתח קוד סודי, אלא במשתמש שהשאיר דלת פתוחה לרווחה: סיסמה שחזרה על עצמה בכמה אתרים או היעדר אימות דו-שלבי. אל תחכו לרגע שבו תגלו שמישהו אחר שולט לכם בווצאפ או במייל.
קחו עכשיו 15 דקות, הפעילו אימות דו-שלבי והפרידו את רשת ה-Wi-Fi של המכשירים החכמים מהמחשב האישי. ההשקעה הזו קטנה, והשקט הנפשי שהיא נותנת שווה הכל."
שאלות נפוצות
איך אפשר לדעת אם פרצו לי לטלפון או למחשב?
הסימנים המחשידים הבולטים ביותר כוללים סוללה שמתרוקנת פתאום במהירות חריגה, מכשיר שמתחמם מאוד גם כשלא משתמשים בו, אפליקציות שלא זכור לכם שהתקנתם, והודעות על ניסיונות התחברות לחשבונות שלכם ממקומות או ממכשירים לא מוכרים. בנוסף, כדאי לבדוק בהגדרות הווצאפ והגוגל תחת 'מכשירים מקושרים' שאין מחשב או דפדפן זר שמחובר לחשבון שלכם ללא ידיעתכם.
איך להתגונן מפריצה לווצאפ (WhatsApp) ולשמור על החשבון?
הצעד החשוב ביותר הוא הפעלת אימות דו-שלבי בתוך הגדרות הווצאפ (הגדרות > חשבון > אימות דו-שלבי) והגדרת קוד סודי בן 6 ספרות לצד כתובת מייל לשחזור. בנוסף, לעולם אל תעבירו לאף אדם, גם אם זה נראה כמו חבר קרוב או בן משפחה, קוד בן 6 ספרות שקיבלתם ב-SMS או בשיחה קולית, שכן זו השיטה הנפוצה ביותר לחטיפת החשבון.
איך להגן על הרשת הביתית והראוטר מפני האקרים?
יש להיכנס לממשק הניהול של הראוטר ולהחליף מיד את סיסמת ברירת המחדל של היצרן לסיסמה חזקה של לפחות 12 תווים. בנוסף, ודאו שהרשת האלחוטית מוגנת בהצפנת WPA2 או WPA3, כבו את אפשרות הניהול מרחוק (Remote Management), והפעילו עדכוני קושחה אוטומטיים כדי לסגור פרצות אבטחה מוכרות.
מה זה אימות דו-שלבי ואיך הוא עוזר למנוע פריצות?
אימות דו-שלבי (2FA) הוא שכבת הגנה נוספת מעבר לסיסמה הרגילה. כאשר הוא מופעל, כניסה לחשבון ממכשיר חדש דורשת גם הזנת קוד חד-פעמי שמגיע לטלפון הנייד שלכם או נוצר באפליקציית אימות. כך, גם אם האקר גנב או ניחש את הסיסמה שלכם, הוא נחסם לחלוטין כי אין לו גישה פיזית לטלפון שלכם. צעד זה לבדו חוסם כ-99% מניסיונות הפריצה.
אילו סיסמאות כדאי להגדיר כדי להגן על חשבונות אישיים?
סיסמה בטוחה חייבת להכיל לפחות 12 תווים ולשלב אותיות גדולות וקטנות, מספרים וסימנים מיוחדים, ללא פרטים אישיים כמו תאריכי לידה או שמות ילדים. הכלל החשוב ביותר הוא שכל חשבון יקבל סיסמה ייחודית משלו; הדרך הקלה ביותר לעשות זאת היא להשתמש במנהל סיסמאות מובנה או חיצוני שיוצר וזוכר עבורכם סיסמאות מורכבות.
מה עושים אם לחצתי בטעות על קישור חשוד או פישינג?
אם רק לחצתם על הקישור ומיד סגרתם את העמוד בלי להקליד פרטים ובלי להוריד קובץ, ברוב המקרים לא נגרם נזק, אך מומלץ להריץ סריקת אבטחה במכשיר. אם הזנתם בעמוד המזויף סיסמה, החליפו אותה מיד באתר הרשמי של השירות והפעילו אימות דו-שלבי. אם הזנתם פרטי כרטיס אשראי, צרו קשר מיידי עם חברת האשראי לחסימת הכרטיס והנפקת כרטיס חדש.
לסיכום
אבטחת הבית והמכשירים האישיים שלכם ב-2026 לא דורשת ידע בתכנות או רכישת תוכנות יקרות. ברגע שאתם מפעילים אימות דו-שלבי, מחליפים את סיסמת היצרן בראוטר, מפרידים את מכשירי הבית החכם לרשת אורחים ומסתכלים בחשדנות בריאה על הודעות SMS דחופות, אתם סוגרים את הדלתות שדרכן נכנסות כמעט כל הפריצות.
בחרו שני צעדים מתוך המדריך ובצעו אותם כבר עכשיו – המידע האישי שלכם שווה את הדקות האלו.