אבטחת אתרי וורדפרס: המדריך המקיף להגנה מושלמת מפני תקיפות רשת
נכתב בתאריך 11 באוקטובר 2026
התשובה הקצרה
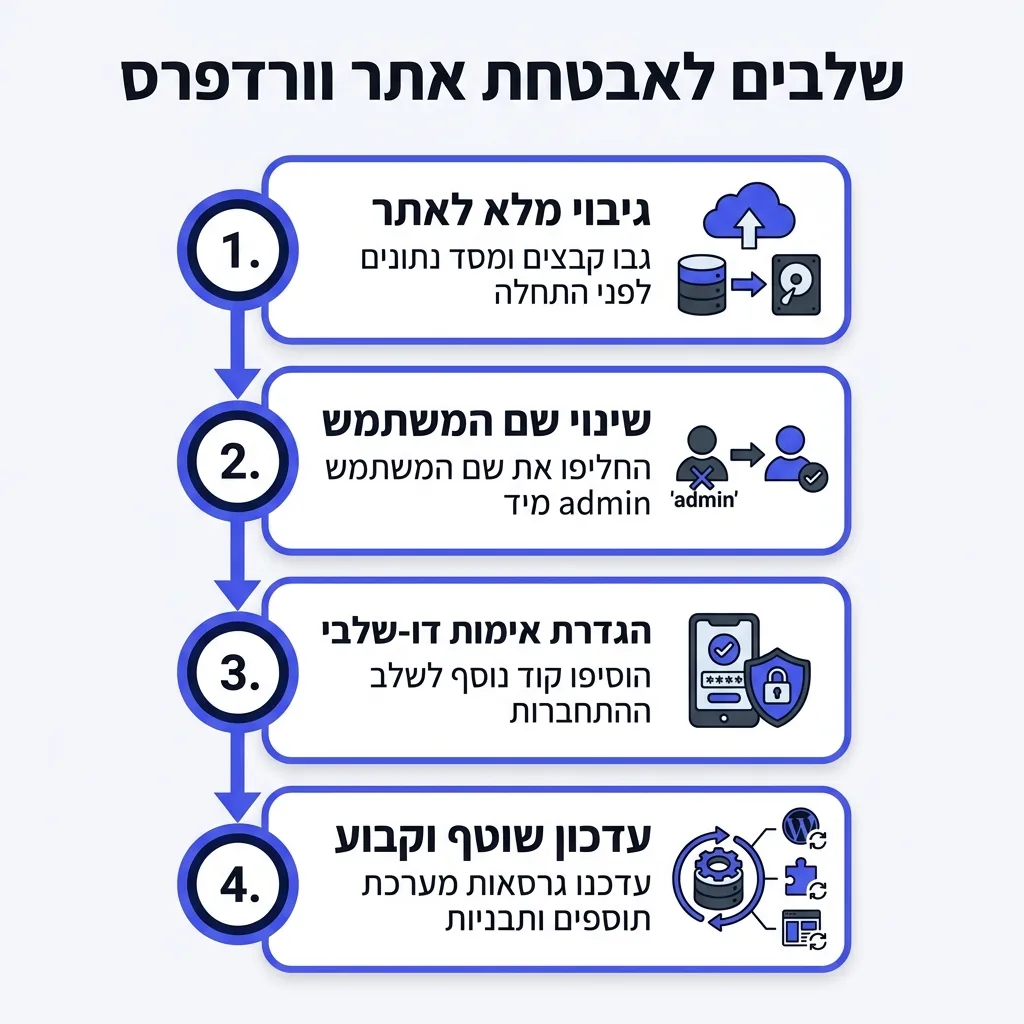
אם אין לכם זמן לקרוא הכל עכשיו, אלו הפעולות הדחופות ביותר שעליכם לבצע כדי להגן על האתר:
האם אי פעם שאלתם את עצמכם כמה פעמים ביום מישהו מנסה לפרוץ לאתר שלכם? התשובה כנראה תפתיע אתכם. נתונים מראים שאתרי וורדפרס חווים כ-90,000 התקפות בדקה ברחבי העולם.
מהניסיון שלנו ב-bsite מגזין טכנולוגי, רוב בעלי העסקים מתחילים לחשוב על אבטחת אתרי וורדפרס רק אחרי שהאסון כבר קרה. פתאום האתר נופל, הלקוחות מקבלים הודעות מוזרות, או שגוגל מסמן את האתר כמסוכן.
אבל האמת היא שהגנה על האתר שלכם לא חייבת להיות מסובכת או לדרוש ידע בתכנות. פעולות מנע פשוטות יכולות לחסוך לכם המון כאב ראש, כסף ופגיעה במוניטין.
במדריך הזה נראה לכם בדיוק, שלב אחר שלב, איך לסגור את כל הפרצות באתר שלכם. נדבר בשפה פשוטה, בלי מושגים מסובכים, ונסביר מה באמת חשוב לעשות כבר היום כדי לישון בשקט בלילה.
מה צריך להכין לפני שמתחילים לאבטח את האתר?
לפני שאנחנו צוללים לתוך העבודה עצמה, חשוב לוודא שיש לנו את כל הכלים והגישות הנדרשים. זה ימנע מצב שבו אנחנו נתקעים באמצע התהליך.
צ'קליסט הכנה:
אחרי שווידאתם שיש לכם את כל אלה, אפשר לצאת לדרך.
שלב 1: סגירת הדלת הראשית – סיסמאות וגישה
הדבר הראשון והבסיסי ביותר הוא לדאוג שקשה מאוד לנחש את פרטי הכניסה שלכם. סיסמאות חלשות אחראיות לכ-8% מהפריצות לאתרי וורדפרס. זה נתון מדהים, כי זו הפרצה שהכי קל לסגור.
הרבה בעלי אתרים משאירים את שם המשתמש ברירת המחדל "admin". פורצים יודעים את זה, ולכן כל תוכנת פריצה אוטומטית מנסה קודם כל להתחבר עם השם הזה. אם השם שלכם הוא "admin", כבר חסכתם לפורץ חצי מהעבודה.
אימות דו-שלבי (2FA)
גם אם יש לכם סיסמה מצוינת, היא יכולה לדלוף. לכן, הפעלת אימות דו-שלבי היא קריטית. בדיוק כמו בבנק או בוואטסאפ שלכם, המערכת תדרוש קוד נוסף (שנשלח לטלפון או לאפליקציה) בכל פעם שמישהו מנסה להתחבר.
לעולם אל תשתמשו באותה סיסמה של האתר שלכם גם לחשבון המייל האישי או לרשתות החברתיות. פריצה לאחד מהם תאפשר גישה קלה לשאר.
שלב 2: עדכונים שוטפים – הדרך הקלה למנוע אסון
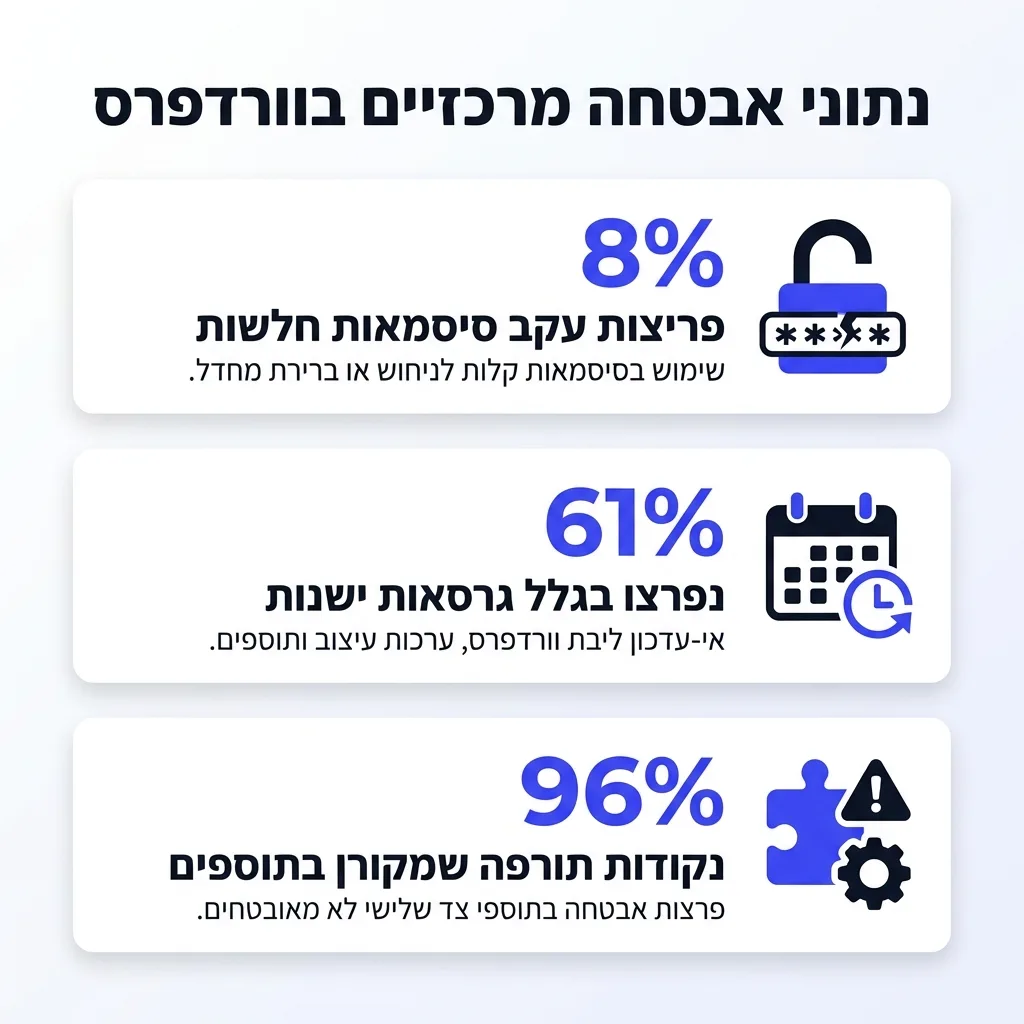
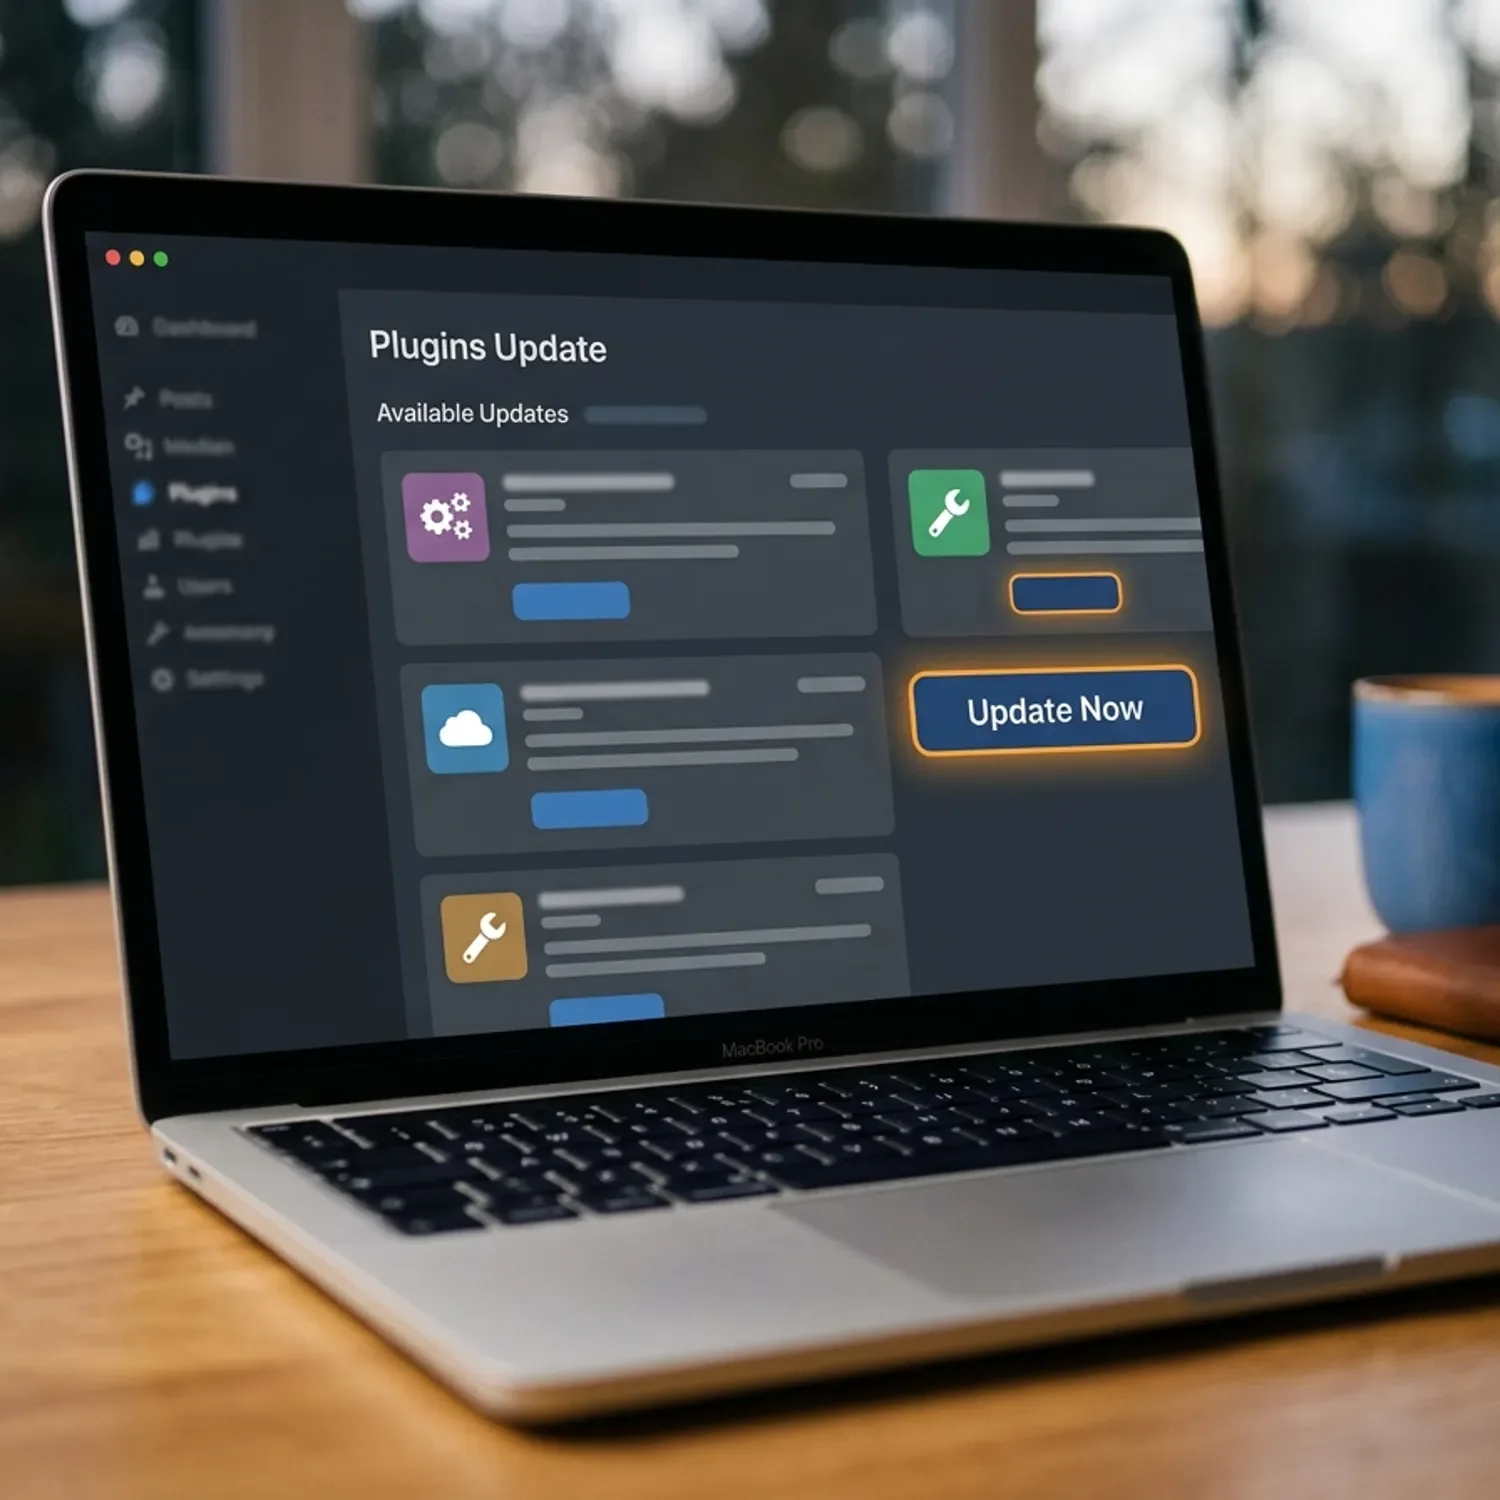
אם יש כלל זהב אחד בעולם האבטחה, הוא זה: תעדכנו את האתר שלכם. נתונים מראים שקרוב ל-61% מהאתרים שנפרצו היו בעלי גרסאות ישנות ולא מעודכנות של המערכת, התוספים או התבניות.
כאשר מפתח של תוסף מוצא בו חור אבטחה, הוא מוציא גרסה חדשה שמתקנת אותו. ברגע שהגרסה החדשה יוצאת, העולם יודע שהייתה פרצה בגרסה הישנה. אם אתם לא מעדכנים, אתם למעשה משאירים את הדלת פתוחה לרווחה.
תוספים מסוכנים
כ-96% מכלל נקודות התורפה המדווחות בוורדפרס מקורן בתוספים. תוספים ישנים או כאלה שהורדו ממקורות לא אמינים הם סכנה ברורה. מחקו כל תוסף שאתם לא משתמשים בו. מה שלא קיים באתר, לא יכול להיפרץ.
שלב 3: חומת הגנה – בחירת חברת אחסון אתרים
האבטחה של האתר שלכם תלויה מאוד בשרת שעליו הוא יושב. אחסון זול ופשוט מדי לרוב לא יספק את ההגנה הדרושה נגד מתקפות מורכבות. בחירת ספק אחסון איכותי היא השקעה הכרחית.
חברת אחסון טובה מספקת מעטפת הגנה חזקה עוד לפני שהפורץ מגיע למערכת הוורדפרס שלכם. חפשו חברות שמציעות חומת אש (WAF) ברמת השרת והגנה מפני התקפות עומס (DDoS).
הטיפ של Bsite מגזין טכנולוגי
אל תתפשרו על סריקות יומיות לאיתור תוכנות זדוניות מצד חברת האחסון. ברגע שקוד זדוני מושתל, כל דקה קובעת. שרת איכותי יתריע בפניכם מיד ואפילו יבודד את הקובץ הנגוע.
שלב 4: כלי עבודה – התקנת תוספי אבטחה ייעודיים
אמנם מערכת וורדפרס בסיסית היא טובה, אבל כדי להתמודד עם איומים מודרניים צריך עזרה מקצועית. כאן נכנסים לתמונה תוספי האבטחה. הם עובדים כמו שומר בכניסה לבניין שלכם.
תוספי אבטחה מבצעים מגוון פעולות אוטומטיות מאחורי הקלעים: הם חוסמים כתובות IP חשודות, בודקים אם קבצי הליבה שונו, ומונעים כניסה ממדינות שמהן מתבצעות רוב התקיפות.
| שם התוסף | יתרון מרכזי | למי הוא מתאים? |
|---|---|---|
| Wordfence Security | חומת אש מצוינת וסורק קבצים מעמיק. | לכל אתר, מצוין לזיהוי תנועה זדונית בזמן אמת. |
| iThemes Security | הקשחת מערכת נוחה וממשק ידידותי למשתמש. | למתחילים שרוצים להגדיר הגנה בלחיצת כפתור. |
| Sucuri Security | ניטור רציף וניקוי אתרים שנפרצו. | לאתרים עסקיים גדולים שחייבים זמינות מלאה. |
שלב 5: הקשחת המערכת (Hardening) והגבלת גישה
הקשחת מערכת היא מונח מקצועי שמשמעותו הוספת חסמים קטנים שמקשים מאוד על פורצים. גם אם הם מצאו פרצה, החסמים האלה ימנעו מהם להתקדם ולהשתלט על האתר.
אחת הפעולות הכי חשובות היא הגבלת ניסיונות התחברות כושלים. התקפות כוח גס (Brute Force) פועלות על ידי ניסיון לנחש סיסמאות אלפי פעמים בדקה. אם נגביל את הניסיונות ל-3 שגיאות בלבד, נעצור את ההתקפה מיד.
שינוי כתובת ההתחברות
כברירת מחדל, כל אתר וורדפרס מציג את מסך ההתחברות בכתובת המסתיימת ב-wp-admin. הבוטים הזדוניים יודעים את זה וניגשים ישר לשם. על ידי שינוי הכתובת הזו למשהו ייחודי משלכם (למשל, hakanisa-sheli), אתם מבלבלים לחלוטין את הרוב המוחלט של התקיפות האוטומטיות.
שלב 6: הצפנה וגיבויים – תעודת הביטוח שלכם
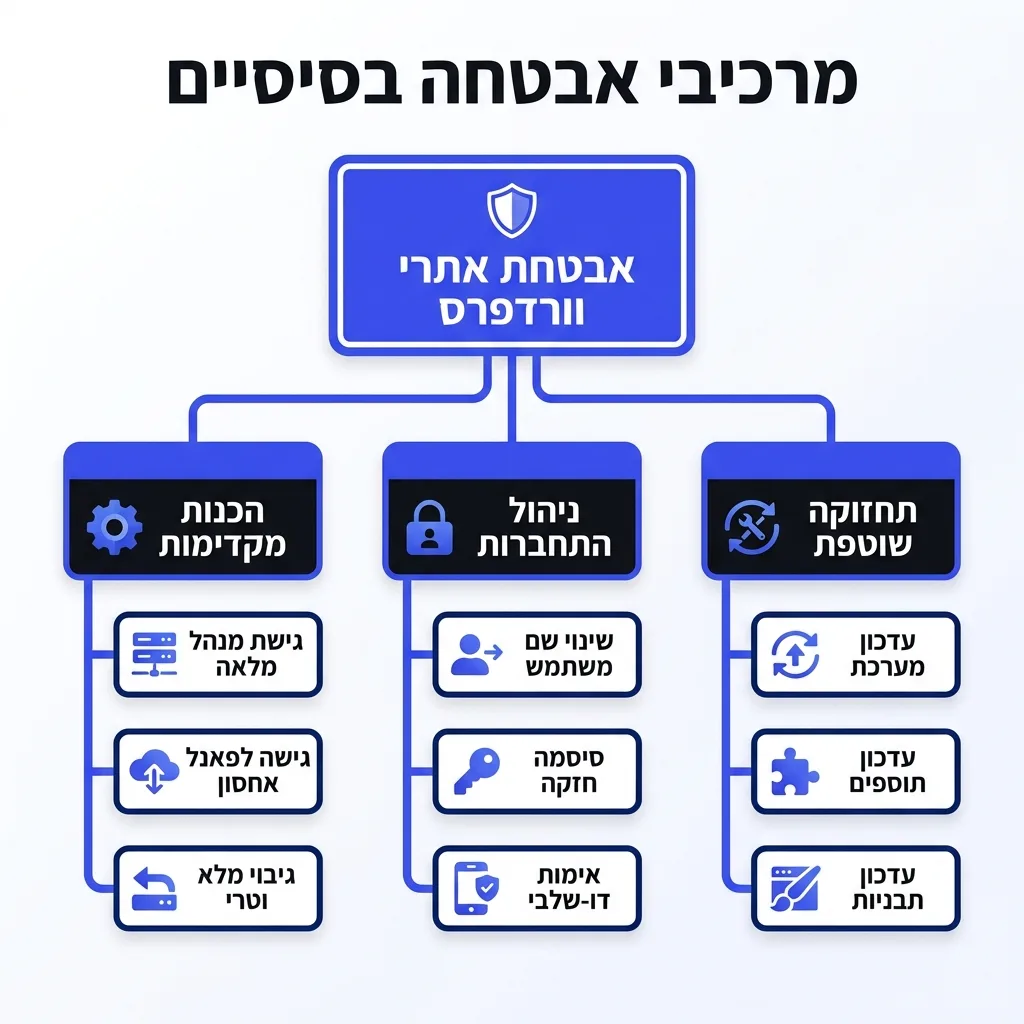
לעולם אל תסמכו על המזל. הצעד האחרון בהגנה הוא לוודא שהתקשורת לאתר בטוחה ושאתם תמיד יכולים לשחזר אותו ברגע.
תעודת SSL וחיבור מאובטח
שימוש בתעודת SSL (מה שהופך את כתובת האתר ל-HTTPS עם מנעול קטן למעלה) הוא חובה. התעודה הזו מצפינה את המידע שעובר בין הדפדפן של הלקוח לשרת שלכם. בלי זה, פרטי אשראי, סיסמאות ופרטים אישיים נשלחים כטקסט גלוי ברשת.
גיבויים סדירים וחיצוניים
גם האתר המאובטח ביותר בעולם עלול להיפרץ, במיוחד כשאנחנו מדברים על אבטחת אתרי וורדפרס מול מתקפות סייבר מבוססות בינה מלאכותית, שהופכות למתוחכמות יותר מיום ליום. לכן, גיבוי יומי הוא תעודת הביטוח שלכם.
חשוב מאוד שהגיבוי לא יישמר על אותו השרת שבו יושב האתר. אם השרת נפרץ, גם הגיבויים יימחקו או יוצפנו. השתמשו בתוספים או בשירותי אחסון ששולחים את הגיבוי לענן חיצוני מאובטח.
החוק הישראלי ותקנות הפרטיות: מה שחשוב לדעת ב-2026
אבטחת מידע היא לא רק המלצה טכנית, היא דרישה חוקית. על פי חוק הגנת הפרטיות ותיקון 13, כל אתר בישראל שאוסף מידע אישי (אפילו רק שם וטלפון בטופס צור קשר) מחויב לנקוט באמצעי אבטחה סבירים.
אם האתר שלכם ייפרץ ומידע של לקוחות ידלוף כי לא דאגתם לסיסמאות חזקות או לא עדכנתם את המערכת, אתם חשופים לקנסות גבוהים ולתביעות. אם יש לכם לקוחות מאירופה, אתם כפופים גם לתקנות ה-GDPR שמטילות קנסות כבדים עוד יותר על רשלנות באבטחה.
ברגע שתיישמו את כל השלבים שהזכרנו, אתם לא רק מגינים על העסק שלכם – אתם גם עומדים בדרישות החוק ושומרים על הלקוחות שלכם בצורה אחראית.
ההמלצה של Bsite מגזין טכנולוגי
"אני תמיד אומר לבעלי אתרים: אבטחה היא לא פרויקט חד-פעמי, היא שגרת חיים. בדיוק כמו שאתם נועלים את דלת המשרד בסוף יום העבודה, כך עליכם לוודא שהאתר שלכם מעודכן ומגובה. השקיעו חצי שעה בחודש לתחזוקה ואבטחה, ותחסכו מעצמכם ימים ארוכים של השבתה, הפסד הכנסות ופגיעה קשה באמון הלקוחות. ואם אתם לא בטוחים – צרו קשר עם איש מקצוע שיעשה זאת עבורכם."
שאלות נפוצות
איך לאבטח אתר וורדפרס?
אבטחת האתר מתחילה בכמה צעדים פשוטים: עדכון שוטף של המערכת, התוספים והתבניות, שימוש בסיסמאות חזקות וייחודיות למנהלי האתר, התקנת תעודת SSL, ובחירת חברת אחסון אמינה שמספקת חומת אש וגיבויים יומיים.
האם וורדפרס היא מערכת מאובטחת?
כן, ליבת מערכת וורדפרס עצמה נחשבת למאובטחת מאוד ומתוחזקת על ידי צוות מומחים עולמי. חולשות האבטחה נוצרות בדרך כלל בגלל הזנחה של בעלי האתרים — אי ביצוע עדכונים, שימוש בסיסמאות חלשות או התקנת תוספים לא אמינים.
מהן בעיות האבטחה הנפוצות ביותר באתרי וורדפרס?
הבעיות הנפוצות ביותר הן התקפות כוח גס (Brute Force) לניחוש סיסמאות, חולשות בתוספים שלא עודכנו המאפשרות הזרקת קוד זדוני (כמו XSS או SQLi), והדבקה בתוכנות כופר בגלל שרתים לא מאובטחים מספיק.
מה הדרך המהירה ביותר לשפר אבטחת אתר וורדפרס?
הדרך המהירה והיעילה ביותר לשפר את האבטחה מידית היא לבצע עדכון גורף לכל המערכת והתוספים, להחליף את סיסמת מנהל האתר לסיסמה מורכבת וארוכה, ולהפעיל אימות דו-שלבי (2FA) לכל המשתמשים בעלי גישת ניהול.
אילו תוספי אבטחה מומלצים לוורדפרס?
בשוק קיימים מספר תוספים מעולים. המומלצים ביותר הם Wordfence המספק חומת אש חזקה, iThemes Security שמציע ממשק ידידותי להקשחת המערכת, ו-Sucuri שמצטיין בניטור קבוע וסריקת תוכנות זדוניות.
איך למנוע התקפות Brute Force על אתר וורדפרס?
כדי למנוע התקפות אלו, חובה לשנות את שם המשתמש מ-"admin" לשם ייחודי, להגביל את מספר ניסיונות ההתחברות הכושלים (למשל, נעילה אחרי 3 ניסיונות), ומומלץ מאוד לשנות את כתובת הכניסה לאתר מ-wp-admin לכתובת מותאמת אישית.
האם צריך לעדכן את גרסת הוורדפרס באופן קבוע?
חד משמעית כן. עדכוני מערכת מכילים תיקוני אבטחה קריטיים שסוגרים פרצות שהתגלו. הימנעות מעדכונים היא הסיבה המרכזית לפריצות, ולכן כדאי להגדיר עדכונים אוטומטיים או לבצע אותם באופן יזום אחת לשבוע.
השורה התחתונה
הגנה על אתר הוורדפרס שלכם היא תהליך פשוט שלא דורש ידע בתכנות, אלא רק מודעות וקצת סדר. ברגע שתבצעו את השלבים שפירטנו במדריך – החל מבחירת סיסמה חזקה, דרך עדכונים שוטפים, ועד בחירת חברת אחסון מתאימה והתקנת תוספי הגנה – תורידו את הסיכוי לפריצה לאתר שלכם כמעט לאפס.
זכרו, אתר מאובטח עובד מהר יותר, זוכה לאמון מהלקוחות ומנועי החיפוש, וחוסך לכם המון דאגות. אל תחכו למשבר כדי להתחיל להגן על הנכס הדיגיטלי שלכם – עשו זאת עוד היום. אגב, כחלק מאסטרטגיה רחבה יותר, אתר מאובטח ומהיר גם תורם רבות לקידום האתר, ולכן אנו ממליצים לקרוא גם על שיפור מהירות אתר בצעדים פשוטים: כך תשאירו את הגולשים אצלכם.